


こんにちは、セキュリティ事業部の田邊です。
2026年8月27日、サポーターズCoLabさん主催の「全エンジニアが知っておきたいセキュリティLT会」に登壇しました。テーマはシャドーAIとブラウザセキュリティで、5分のLTです。この記事はそのLTを文章にしたもので、スライドには入れなかった補足も加えています。
登壇資料は、Speaker Deckの「生成AI活用にブレーキをかけない シャドーAI時代のブラウザセキュリティ」で公開しています。
先にお伝えしておくと、AIを止める話ではありません。AIを安心して使い続けるための話です。
会社が把握していないAIは、どこの職場にもある
いきなりですが、会社が把握していないAIツールを業務で使ったことはありませんか。
心当たりがあっても、少数派ではないはずです。Menlo Securityは2025年のレポートで、数百の組織のテレメトリ(実際の通信データ)を分析しています。それによると、従業員の68%が、ChatGPTのような無料の生成AIを個人アカウントで使っていました。アンケートの集計ではないぶん、生々しい数字です。
会社の統制の外で使われるこうしたAIを、「シャドーAI」と呼びます。情シスが把握していない機器やクラウドサービスを指す「シャドーIT」のAI版だと思っていただければ十分です。
たとえば、こんな使い方です。会議の文字起こしを無料のAIサービスに貼って、議事録にしてもらう。エラーログをそのまま貼って、原因を聞く。個人で契約したChatGPTで、資料を要約する。どれも見覚えがあると思います。
厄介なのは、誰もサボりたくてやっているわけではないことです。早く仕事を終わらせたいという善意から生まれているので、根絶は簡単ではありません。
入力した瞬間、データは会社の外に出る
では、何がまずいのか。すごく雑に言うと、貼り付けた瞬間に、そのデータは会社の手を離れます。
無料プランや個人向けのプランだと、入力した内容がAIの学習に回ることがあります。たとえばOpenAIは公式ヘルプで、個人向けのChatGPTでは会話をモデルの学習に使うことがあると明記しています。止めたい場合は、利用者が自分で設定をオフにしなければなりません。法人向けのChatGPT BusinessやEnterpriseなら、OpenAIは既定で学習に使いません。同じChatGPTでも、個人のアカウントか会社の契約かで、データの扱いがまるで違うわけです。
学習に使われるだけでは終わりません。サービス側で漏えいが起きたり、第三者に個人アカウントを乗っ取られたりすれば、やり取りの履歴ごと外に出てしまいます。しかもその履歴は個人のアカウントに残り続けるので、会社からは消せません。
これは一部の不注意な人の話ではありません。Ciscoは2025年の調査で、12カ国のプライバシーやセキュリティの専門家2,600人に話を聞いています。そのうち約半数が、従業員の個人情報や非公開のデータを生成AIに入力したことがあると認めました。守る側のプロですら、この割合です。
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、「AIの利用をめぐるサイバーリスク」が組織編の3位に入りました。今回が初選出で、いきなりランサム攻撃とサプライチェーン攻撃のすぐ下です。
禁止すると、見えない所に潜るだけ
それなら全面禁止すればいいのかというと、そうはいきません。会社のPCで生成AIをブロックしても、使いたい気持ちは消えないからです。社員は個人のスマホで同じことをするようになり、今度はログも残りません。見えなくなったぶんだけ、状況はむしろ悪くなります。
シャドーAIの正体は、生産性を上げたいというニーズと、会社の統制とのギャップだと私は考えています。ギャップがある限り、禁止しても形を変えて残り続けます。
シャドーAIの現場はブラウザのタブの中
そもそも、シャドーAIはどこで起きているのでしょうか。
OmdiaがPalo Alto Networksの依頼でIT・セキュリティのリーダー1,000人以上に聞いた調査では、日常業務の85%以上がブラウザ経由でした。メールもドキュメントもSaaSも、そして生成AIも、ほとんどがブラウザのタブの中にあります。同じ調査では、95%の組織が過去1年にブラウザ起点の攻撃を受け、94%がフィッシングのインシデントを経験していました。
情報が漏れる瞬間と、盗まれる瞬間を思い浮かべてみてください。機密データは、生成AIに貼り付けたときに漏れます。パスワードは、偽サイトに打ち込んだときに攻撃者の手に渡ります。どちらも、ブラウザの中で人がする「操作」です。
従来の対策は、この操作をどこまで見ているのか。EDR(端末上の不審な振る舞いを検知する仕組み)が主に見ているのは、プログラムやプロセスの動きです。プロキシ(社内からWebへの通信を中継する仕組み)は、主に通信の宛先を見ています。どちらも欠かせない対策ですが、「どのタブに何を貼ったか」という操作そのものは得意ではありません。通信の中身まで検査できる製品もあるとはいえ、操作が起きている場所はあくまでブラウザです。それなら、ブラウザで守るのがいちばんの近道です。
止めずに守る3ステップ
対策は、禁止の代わりに「見える化」「制御」「誘導」の3ステップで考えます。
まず見える化する
最初にやるのは、誰がどのAIをどれくらい使っているかを知ることです。ここはアンケートではなく、ログで掴みたいところです。自己申告だと、どうしても「使っていません」で終わってしまいます。
危ない操作だけ止める
次は制御です。ここで全面ブロックに走ると、先ほどの「潜る」問題に戻ってしまいます。止めるのは、機密データの貼り付けやファイルのアップロードのような、リスクの高い操作だけにします。駅の改札と同じで、普通に通る人はそのまま通し、引っかかった人だけを止めるイメージです。
公認AIに誘導する
最後は、安全な受け皿を用意して、そちらへ案内する段階です。会社で契約した生成AIがあれば、「それは使わないで」ではなく「こっちを使って」と声をかけられます。ChatGPTのように、法人向けのプランでは入力を学習に使わないことを既定にしているサービスもあります。使わせながら守る。これが現実的な落としどころだと思います。
この方向性は、私の思いつきではありません。GoogleがOmdiaに依頼した2026年の調査は、北米のIT・サイバーセキュリティの担当者400人が対象です。9割がブラウザセキュリティを優先度のトップ5に入れ、59%が、ブラウザを守る製品に期待する重要な用途として「生成AIアプリのセキュリティ」を挙げました。
いつものChromeをセキュリティ装置にする
3ステップをブラウザだけで組める製品に、GoogleのChrome Enterprise Premium(以下CEP)があります。普段使っているChromeに、DLP(Data Loss Prevention、情報漏えい対策)や脅威対策、アクセス制御といった企業向けの守りを足すサービスです。新しいツールを入れるというより、毎日使っているChromeに仕事をさせる感覚です。
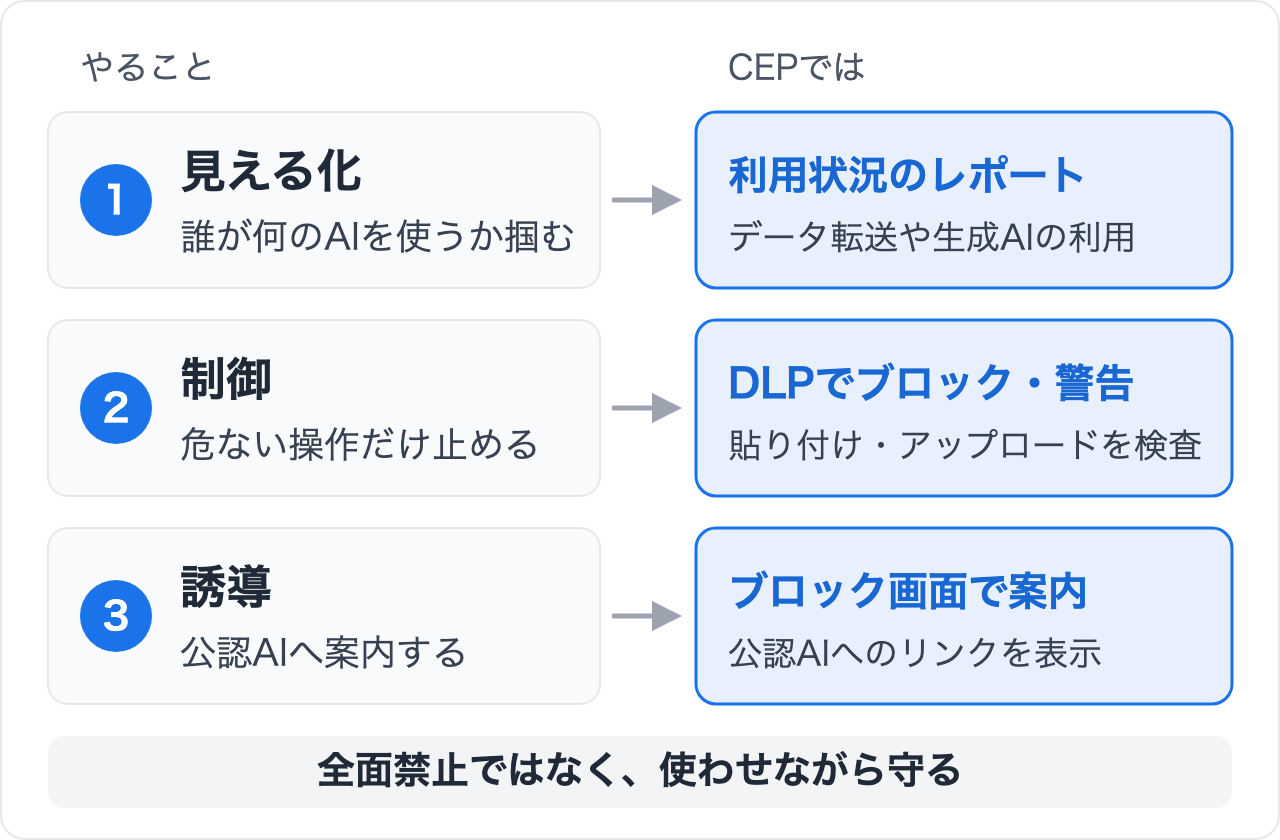
見える化には、Chrome上のデータの動きをまとめたレポートが使えます。データの転送が多いユーザーやドメイン、機密データの転送を、管理コンソールのダッシュボードで確かめられます。
制御の中心はDLPです。DLPのルールは、ファイルのアップロード、ダウンロード、貼り付け、印刷、URLへのアクセスという5つの操作に当てられます。ルールに引っかかったときにブロックするか、警告したうえで続けさせるか、記録だけ残すかは、管理者があらかじめ選んでおきます。データがネットワークに出る前、コピペの段階で止められるのは、ブラウザで守るからこその強みです。
個人アカウントでのログインそのものを止めたい場合は、Chromeのポリシーでテナント制限(会社が契約した環境にしかログインさせない仕組み)をかける方法もあります。ただし使えるのは、AIサービス側が法人向けプランで対応している場合だけです。社内で検証した結果をまとめたiret.mediaの記事があるので、気になる方はあわせてご覧ください。
誘導に使えるのは、ブロックしたときに出すメッセージです。最大300文字でリンクも入れられるので、「この操作は社内ルールで止めています。会社で契約しているAIはこちら」のように、止めると同時に行き先を示せます。
実際に検証してみると、いつものChromeのままなのに通知を出してくれるので、利用者がセキュリティを意識しなくても、Chromeの側で守ってくれます。
Google自身も、この考え方を公式に打ち出しています。2026年4月の発表ではShadow AI(シャドーAI)という言葉をそのまま使い、未承認のものも含めて生成AIやSaaSの利用状況を把握できるレポートを予告しました。9月のブログによると、そのレポートの画面から、危ないアプリのブロック、ポリシーの更新、会社公認のAIへの誘導まで、数クリックでできるようになっています。見える化、制御、誘導が、1つの画面の中でつながり始めています。
導入してうれしいことを、管理する側と使う側に分けて見てみます。情シスは、ログで実態を掴み、事故が起きる前に手を打てます。しかも、端末に専用のエージェントを配る必要がありません。Chromeを管理コンソールに登録すれば、あとはポリシーを当てるだけです。手順のとおり、そのためのトークンはグループポリシーやMDM(端末を一元管理する仕組み)で配れます。現場の人にとっては、いつものChromeのままでよく、AIを取り上げられることもありません。効果と手間のバランスがいいことが、実務目線でいちばんの強みだと感じています。
導入前に知っておきたいこと
いいことばかり書いても信用されないと思うので、つまずきやすいところも書いておきます。
まず、Chrome以外のブラウザは守れません。CEPの保護はChromeの中だけで動く仕組みなので、利用者がEdgeやSafariで生成AIを開けば素通りになります。ほかのブラウザを使わせたくない場合は、OSやMDMの側で別に制限する必要があります。
シークレットウィンドウも盲点になりがちです。データの動きをまとめたレポートにはシークレットウィンドウでの操作が含まれないと、公式ドキュメントも明記しています。シークレットモードはポリシーで無効にできるので、あわせて設定しておくと安心です。
貼り付けやアップロードを確実に止めたいなら、Chrome Enterpriseコネクタ(中身を検査に回す設定)も確認しておきましょう。見ておきたいのは「Delay text entry」と「Delay file upload」の2つです。公式ドキュメントによると、貼り付けとアップロードをどうブロックするかは、この2つの設定で変わります。
モバイルの対応状況は、機能ごとに違います。レポートやDLPの主な機能はWindows、Mac、Linux、ChromeOSのChromeが対象で、スマホへの対応は少しずつ広がっているところです。検討するときは、使いたい機能が対象の端末で動くかを、最新の公式情報で確かめてください。
登壇を終えて
初めての外部登壇でしたが、自分にとって良い勉強になりました。また外部で登壇する機会があれば、参加したいと思います。
KDDIアイレットでは、Chrome Enterprise Premiumの導入を支援しています。シャドーAI対策をどこから始めるか迷っている方は、お気軽にご相談ください。
 簡単30秒