


記事のポイント
- Azure App Service、Azure Container Apps、Azure Functionsなどの既存サービスが、AIエージェントの実行や開発を支えるプラットフォームとして進化している
- Azure Container Apps SandboxesとAzure AI Gatewayを組み合わせ、AIエージェントのコード実行環境を分離し、外部通信やシークレットへのアクセスを制御する設計が紹介された
- Azure Functions Hosted SkillsやDurable Task Schedulerによる処理の永続化、KPMGによる7,000以上のSandboxの同時稼働など、本番運用を想定した具体的な仕組みが示された
はじめに
この記事ではMicrosoft Ignite 2026のBRK423セッション「Build AI-native with Azure’s agentic application platform」の内容を整理しています。実際に現地でセッションを視聴した内容をもとに、個人の見解を交えて紹介します。
本セッションではAIエージェントを前提としたアプリケーションの実行環境や、Azureを活用した開発プロセスの変化が紹介されました。
- Azure Container Apps SandboxesやAzure AI Gatewayを使ったセキュリティ設計
- Azure Functions Hosted Skills、Durable Task Scheduler、Azure App Service Builderなど、エージェントを支える新しい機能
AIエージェントの開発では、AIモデルに適切なツールを提供することでさまざまなタスクを実行できるようになります。しかし、そのエージェントを実際の本番環境で動かす場合には、実行するコードの分離、アクセス権限の管理、シークレットの保護、実行状態の保持などを考える必要があります。
特にAIエージェントが生成したコードや外部から取得したドキュメントを処理する場合、信頼できないデータやコードが実行環境に持ち込まれることを想定しなければなりません。個人的には、Azure SRE Agentの開発経験から得られた設計上の教訓や、KPMGが本番環境で多数のSandboxを運用している事例が気になりました。
なお、セッション内に登場するサービスには一般提供が開始されたものやプレビュー段階のものが含まれています。本番環境で利用する際には最新の公式ドキュメントで提供状況や制約を確認してください。
セッション概要
- セッション名:BRK423 Build AI-native with Azure’s agentic application platform
- 時間:15:15〜16:00
- 会場:Moscone West / Level 3 / Room 3002
BRK423:Build AI-native with Azure’s agentic application platform
Azure App Service、Azure Container Apps、Azure Functionsを中心に、AIエージェントを活用したアプリケーションの実行基盤を紹介するセッションです。
AIエージェントのコードを安全に実行するための分離環境、エンタープライズシステムとの接続、イベント駆動によるスケーリング、ガバナンスなどがテーマになっています。
セッションの前半ではMicrosoft社内でAzure SRE Agentを開発・運用してきた経験が紹介され、その中で直面した技術課題が説明されました。後半ではAzureの各種サービスを使った自動車販売アプリケーションの構築デモと、KPMGによる実際の本番運用事例が紹介されています。
このセッションを知るための前提知識
Azure App Service
Azure App ServiceはWebアプリケーションやAPIをデプロイし、運用するためのPaaSです。アプリケーションのホスティング、スケーリング、デプロイなどの機能を提供し、開発者がサーバーの管理を意識せずにアプリケーションを公開できます。
Azure Container Apps
Azure Container Appsはコンテナ化されたアプリケーションをサーバーレスで実行できるPaaSです。HTTPリクエストやイベントに応じたスケーリングに対応しており、API、バックグラウンド処理、マイクロサービスなどに利用できます。今回のセッションではAIエージェントの安全なコード実行環境を提供するAzure Container Apps Sandboxesが中心的な役割を担っていました。
Azure Functions
Azure Functionsはイベント駆動型のサーバーレスコンピューティングサービスであり、FaaSの代表例です。HTTPリクエストやスケジュール、メッセージングサービスなどのイベントをきっかけに処理を実行できます。今回のセッションではMarkdownで記述したSkillを実行するHosted Skillsや、長時間の処理を管理するDurable Task Schedulerとの連携が紹介されました。
FaaS(Function as a Service)
FaaSはサーバーレスコンピューティングの一形態で、関数単位でコードを実行する仕組みです。
Agentic(エージェンティック)
Agenticは、与えられた目標に向けて計画を立て、外部ツールやシステムを操作しながら自律的に判断・実行・修正を行う性質や仕組みを指します。昨今は、このような自律的な処理を行うAIシステムをAgentic AIと呼ぶことがあります。
ただし、自律性の範囲はシステムによって異なります。実際の業務システムでは、すべての判断をAIへ委ねるのではなく、人間による承認や決定的なプログラム処理を組み合わせる場合もあります。
セッション本編
Azure SRE Agentの開発から始まった新しいアプリケーション基盤
冒頭ではAzureのアプリケーション実行サービスを開発しているエンジニアから、これまでの取り組みについて紹介がありました。
登壇者のチームはAzure App Service、Azure Container Apps、Azure API Management、Azure Logic Apps、Azure Functionsなどのサービスを開発・運用してきました。これらのサービスは、開発者がアプリケーションを構築する際に必要となる実行環境を提供するために作られてきました。
例えばWebフロントエンドを構築する場合にはAzure App Serviceを利用し、イベント駆動の処理にはAzure Functions、コンテナやマイクロサービスにはAzure Container Appsを利用するといった形です。
しかし、ここ数年で顧客が構築したいものに変化が生まれています。これまではアプリケーションを構築するためのインフラストラクチャが中心でしたが、現在はAIエージェントを構築するためのインフラストラクチャが求められるようになっています。
そこで登壇者のチームは、実際に難しい問題をAIエージェントで解決し、得られた知見を製品に反映するという方法を採用しました。
Microsoft社内のサービス運用という課題
最初に取り上げたのは、Azureの大規模なサービス運用です。登壇者によると担当するサービスでは以下の規模のリソースを管理しているとのことでした。
- 8桁規模のVMコア数
- 7桁規模の仮想マシン数
- 6桁規模の顧客数
- それらを開発・運用する数百人規模のエンジニア
膨大な数のリソースを少人数のエンジニアで運用する必要があり、サービスは世界中のAzureリージョンで24時間365日稼働しています。このような環境ではインシデント対応に加えて、日常的な監視、サービスのメンテナンス、長期的な傾向分析など、多くの運用作業が発生します。
こうした運用負荷を削減するため、登壇者のチームが開発したのがAzure SRE Agentでした。Azure SRE Agentは、Microsoft社内の運用課題を解決するために開発され、その後ほかのチームにも利用が広がったと説明されています。
セッションではMicrosoft社内における利用状況として、3,000以上のエンジニアリングチームが利用し、直近1か月で約400万件のインシデントを処理したと紹介されました。
ここでいう処理には、調査に必要な情報の収集やコンテキストの追加、人間による判断の支援、安全性が確認された限定的な操作による自動対応などが含まれます。
Azure SRE Agentの開発では、実際の本番運用で利用できるAIエージェントを構築するために、さまざまな技術課題に対応する必要がありました。
BrainとHandsを分離する設計
Azure SRE Agentの開発経験から得られた重要な設計原則として紹介されたのが、BrainとHandsの分離です。BrainはLLMを利用した推論や意思決定を担当する部分であり、Handsは外部ツールの呼び出しやコードの実行など、実際の操作を担当する部分です。
AIエージェントがツールを実行する際には、生成されたコードや外部から取得したデータを処理する場合があります。こうした処理を無条件に信頼することはできません。
例えば、AIエージェントが生成したコードに問題があった場合は意図せず機密情報を外部へ送信したり、アクセスしてはいけないリソースへ接続したりするおそれがあります。
そのため、Handsに相当する処理を隔離された実行環境で動かす必要があります。登壇者はこの実行環境としてハイパーバイザーによって隔離されたSandboxを利用していると説明しました。
Sandboxの外側で通信を制御する
ここで重要なのは、Sandboxを作成するだけでは十分ではないという点です。AIエージェントが実行するコードそのものを信頼できない場合、そのコードに通信制御や監査の機能を実装しても、正しく動作することを保証できません。
そこで、Sandboxの外側にEgress制御の仕組みを配置します。外部への通信はSandboxの境界で検査し、許可されていない通信を遮断します。
これにより、Sandbox内で実行されているコードがどのような動作をしても、インフラストラクチャ側で定義した通信ポリシーを適用できます。通信の監視もSandboxの外側で行うことで、信頼できないコードへ監査処理を依存させない設計になります。
シークレットをSandboxへ渡さない
もう一つ紹介されたのがシークレットの管理です。例えば、AIエージェントが業務システムのデータを取得する場合、APIキーや認証情報が必要になることがあります。
しかし、その認証情報をSandbox内へ直接配置すると、実行されたコードがそれを読み取ってしまう可能性があります。そこで認証情報をSandboxの外側で管理し、必要なアクセスを仲介する仕組みが紹介されました。
Sandbox内のコードがシークレットを直接取得できないようにすることで、意図しない外部送信や認証情報の漏えいを防ぐ設計です。このように、Azure SRE Agentを構築する過程で得られたセキュリティ上の要件が、Azureのアプリケーション実行基盤へ反映されていると説明されました。
Azure Container Apps Sandboxesによる隔離された実行環境
続いて紹介されたのがAzure Container Apps Sandboxesです。Azure Container Apps Sandboxesは、AIエージェントが生成したコードや信頼できない処理を、安全に実行するための分離環境です。
MicroVMを利用した隔離を提供し、必要に応じて短時間で実行環境を起動できます。セッションでは、この技術がすでにAzure SRE AgentやGitHubのエージェント、Microsoft FoundryのHosted Agentsなどでも利用されていると紹介されました。
また、Azure Container Apps Sandboxesはプラットフォーム開発者が独自のAIエージェント実行基盤を構築する場合にも利用できます。
自動車ローンの書類を処理するデモ
セッション後半では自動車販売アプリケーションを構築するデモが行われました。このアプリケーションでは車両の検索に加えて、ローン申請に必要な書類を処理する機能が実装されています。
ローン申請書類には氏名や個人情報が含まれるため、AIエージェントがドキュメントを処理する際には慎重な取り扱いが必要になります。デモでは、書類を処理するツールをAzure Container Apps Sandboxesの中で実行していました。
エージェントからツールを呼び出すと、MicroVMによるSandboxが起動し、ドキュメントの処理が実施されます。Sandboxの内部にはシークレットを配置せず、外部通信も制限する構成です。
実際に許可されていない外部通信を試すデモでは、Sandboxの境界にあるEgress Proxyが通信を遮断していました。ここではアプリケーションのコードが外部通信を禁止するのではなく、インフラストラクチャの仕組みとして通信が遮断されることが示されました。
さらに、ドキュメントに不正な指示が含まれるケースも紹介されました。この場合にはAzure AI Gatewayがモデルへのリクエストを検査し、不適切なリクエストを拒否する流れが示されています。
SandboxとAI Gatewayはそれぞれ異なる役割を担当しています。Sandboxはコード実行環境の隔離やネットワーク通信の制御を担当し、AI Gatewayはモデルやツールへのアクセスを管理する仕組みです。
両者を組み合わせることで、AIエージェントを構成する複数の処理に対して異なるレイヤーで制御を適用できるようになります。
Azure Functions Hosted Skillsによるエージェント機能の実装
Azure Functionsについては、Hosted Skillsという仕組みが紹介されました。Hosted Skillsは、Markdownで記述したスキルをAzure Functions上で実行するための機能です。
これまでAIエージェントが利用するスキルは、ローカル環境でMarkdownなどを使って定義することがありました。Azure Functions Hosted Skillsでは、そうしたスキルをクラウド上へ配置し、Azure Functionsのイベント駆動の仕組みと組み合わせて利用できます。
例えば、HTTPリクエストやイベントを受け取ったときにスキルを実行し、その結果を別のシステムへ渡す構成が考えられます。また、既存のAzure FunctionsへHosted Skillの機能を組み込むことも紹介されました。
セッションでは、従来のアプリケーションロジックでエラーが発生した場合に、その状況をAIエージェントへ渡して調査や適切な処理を依頼する使い方が説明されています。
これは既存のプログラム処理をすべてAIへ置き換えるという話ではありません。既存のアプリケーションにAIエージェントの機能を追加し、特定の判断や調査が必要な処理を担当させるという利用方法です。
Durable Task Schedulerによる状態管理と継続実行
AIエージェントを本番環境で動作させる場合、実行状態の管理も課題になります。例えば、AIエージェントが複数のツールを利用する場合、途中で実行環境が停止しても、どこまで処理が完了したのかを把握する必要があります。
また、人間による承認を待つ処理では数時間から数日間にわたって状態を維持する場合もあります。こうした処理を支える仕組みとして紹介されたのがDurable Task Schedulerです。
Durable Task Schedulerは長時間実行される処理や状態を保持するワークフローを支えるマネージドサービスです。セッションでは、処理の途中で障害が発生した場合の再開や実行環境がスケールゼロになった場合でも状態を保持し、必要なタイミングで処理を再開する仕組みが説明されました。
また、Human in the Loopによる承認待ちなども扱えます。
非決定的なスキルから決定的なワークフローへ
特に興味深かったのが、Hosted Skillsで定義した処理をDurable Taskのコードへ変換する機能です。セッションではMarkdownによるスキルの定義を読み取り、Durable Taskのコードを生成する仕組みが紹介されました。
この仕組みを利用することで、AIモデルによる判断や生成を伴う処理の一部をあらかじめ定義されたワークフローへ変換できます。例えば、毎回AIモデルへ手順を解釈させて実行していた処理を、決定的なプログラムとして実装できれば、その部分の推論トークンを削減できます。
ただし、すべてのエージェント処理を決定的なワークフローへ変換できるわけではありません。ユーザーの入力や状況によって実行する処理が変わる部分は、引き続きAIモデルによる判断が必要になります。AIモデルによる柔軟な判断と、プログラムによる確実な処理をどのように分担するかという観点で興味深い機能でした。
Azure Functionsから利用できるManaged Connectors
外部サービスとの連携ではManaged Connectorsも紹介されました。Azure Logic Appsでは以前から多数のコネクタが提供されており、さまざまなSaaSや業務システムとの接続に利用されてきました。
今回の説明では、これらの接続機能をLogic Appsのワークフローから独立したリソースとして管理し、Azure Functionsなどから利用できる仕組みが紹介されています。
これにより、Azure FunctionsやHosted Skillsから既存の業務システムへアクセスする際に、コネクタを再利用できます。また、コネクタの認証にはマネージドIDを利用する構成が説明されました。
AIエージェントが外部システムを操作する場合、モデルに直接認証情報を渡すことを避け、接続先へのアクセスを管理する必要があります。Managed Connectorsは、そのようなエンタープライズシステムとの接続を実装する際の構成要素として紹介されました。
Azure AI Gatewayによるモデルとツールのアクセス制御
Azure AI Gatewayについても、新しい機能が紹介されました。今回のMicrosoft Ignite 2026ではAzure AI Gatewayの一般提供開始が発表されています。Azure AI Gatewayは、AIモデルやツールへのアクセスを一元的に管理するためのサービスです。
セッションでは主に次のような機能が紹介されました。
- AIモデルやツールへのアクセス制御
- Prompt Injectionや個人情報などに対するセキュリティポリシー
- エージェントのIDを考慮したアクセス
- タスクに応じたモデルルーティング
- トークン消費量や実行されたリクエストの可視化
- 利用量の制御やコスト管理
デモではAIエージェントがツールやモデルを呼び出す際、AI Gatewayを経由する構成が採用されていました。これにより、アプリケーションやエージェントごとに異なる処理を実装するのではなく、共通のGatewayでモデルへのアクセスやセキュリティポリシーを管理できます。
特にAIエージェントが複数のツールや外部サービスを利用する環境では、モデルの呼び出しとツールの呼び出しをどのように管理するかが課題になります。Azure AI Gatewayは、そのような環境で共通の制御ポイントを提供する仕組みとして紹介されました。
GitHub Copilot appからAzureアプリケーションを構築する
続いて紹介されたのが、GitHub Copilot appを使ったAzureアプリケーションの構築デモです。GitHub Copilot AppにはCanvasと呼ばれるUIがあり、エージェントとの対話を通じてアプリケーションを構成できます。
セッションではAzure App Platformという新しいCanvasが紹介されました。Canvasにはバックエンドの操作に対応するツールが用意されており、自然言語による指示と組み合わせてアプリケーションの構築を進められます。
登壇者はこの仕組みによって開発に必要な対話の回数を減らし、トークン消費を抑えられると説明しました。
Azure App Service Builderによるフロントエンドの構築
デモでは、自動車販売店向けのアプリケーションを構築していました。まずAzure App Service Builderを利用して、車両を検索するWebフロントエンドを作成します。
ユーザーが希望する車種や価格帯などを入力すると、バックエンドのツールを呼び出して車両情報を取得する構成です。ここではフロントエンドからバックエンドのツールへ直接アクセスするのではなく、AI Gatewayを経由してアクセスしていました。
これにより、アプリケーションのコードを変更しなくても、Gateway側で利用できるモデルやツールを管理できます。また、Canvasで生成されたアプリケーションは、実際のソースコードや設定ファイルを持つ構成でした。
デモではVisual Studio Codeからソースコードを確認できることも紹介されています。つまり、Canvasを利用して作成したアプリケーションであっても、開発者がコードを確認し、必要に応じて修正できるというものです。
さらに、アプリケーションのデプロイ後にはAzure側の管理画面でログやスケーリング状況などを確認できることが示されました。
SandboxとHosted Skillsを組み合わせた構成
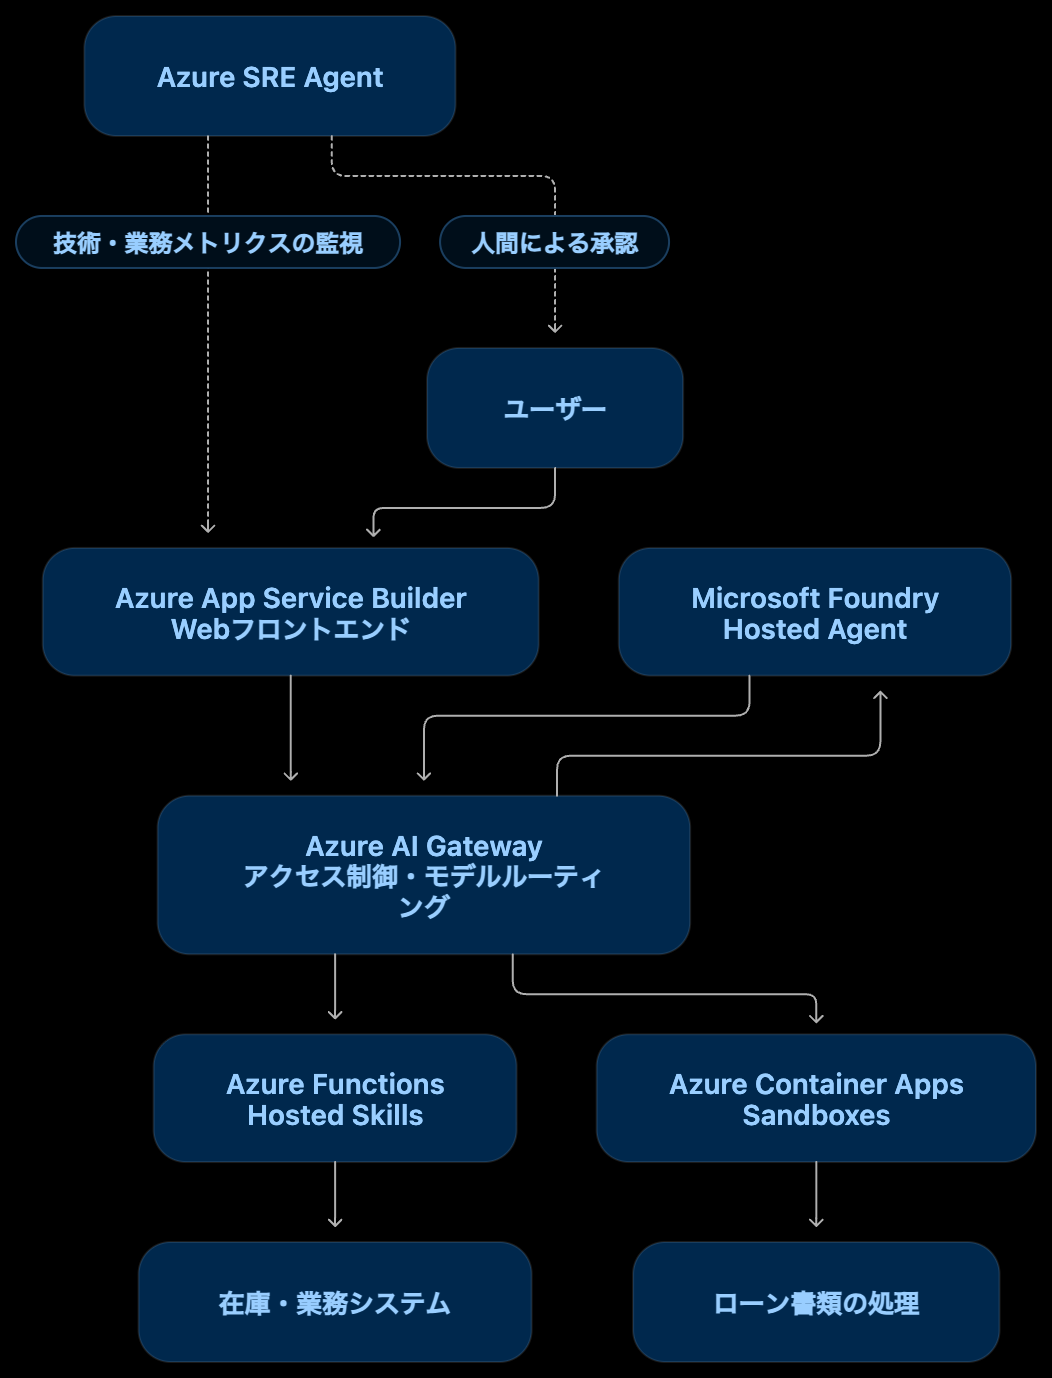
次に、ローン申請書類を処理する機能が追加されました。この処理ではAzure Container Apps Sandboxesを利用して、ドキュメントを扱うツールを隔離された環境で実行しています。さらに在庫情報の取得などにはAzure Functions Hosted Skillsを利用していました。
デモでは複数の構成要素を組み合わせることで以下のようなアーキテクチャを構築していました。
- Azure App Service BuilderによるWebフロントエンド
- Microsoft Foundry Hosted Agentsによるエージェントの実行
- Azure AI Gatewayによるモデルやツールへのアクセス制御
- Azure Container Apps Sandboxesによる安全なコード実行
- Azure Functions Hosted Skillsによる業務処理
- Managed Identityによる認証とアクセス制御
一連の構成を作成した後、実際に車両を検索するデモが行われました。ユーザーの入力を受け取り、Gatewayを経由して必要なツールを呼び出し、車両の検索結果を返す流れです。
さらにAzure SRE Agentを利用して、アプリケーションの技術的な状態だけでなく、在庫数などのビジネスメトリクスを監視するデモも紹介されました。在庫不足を検知した場合には、AIエージェントが対応を提案し、人間の承認を受けて処理を進める構成です。
ここではAzure SRE Agentがシステムの稼働状態を監視するだけでなく、業務上の状態も監視する使い方が示されました。
KPMGによるAzure Container Apps Sandboxesの本番運用
セッションの最後にはKPMGによる実際の導入事例が紹介されました。KPMGは監査、税務、アドバイザリーなどのサービスを提供する企業です。
今回の登壇者は税務業務を担当しており、技術的な構成よりも実際の業務でAIエージェントをどのように活用しているのかという観点から説明していました。KPMGではDigital Gatewayという社内プラットフォームを構築し、さまざまな業務アプリケーションやデータを連携させています。
今回紹介されたのはこのプラットフォーム上でAnthropicのClaudeを利用したAIエージェントを実行する仕組みです。
税務業務を支援するAIエージェント
税務業務では顧客の文書や企業情報、契約内容など、複数の情報源を参照する必要があります。KPMGのデモではユーザーが実行したい業務を入力すると、Agent Harnessが必要なツールやスキルを選択し、エージェントを起動していました。例えば、企業の法的な情報はMicrosoft Fabric上のシステムから取得し、顧客の文書はSharePointに保存されたデータを参照します。
収集した情報はKPMGの税務計算システムや業務ロジックに渡され、最終的な計算処理を実行します。このように、AIエージェントによる情報の収集や判断と、既存の業務システムによる決定的な計算処理を組み合わせていました。
処理の途中では必要に応じて人間へ質問し、最後にWordやExcel、PowerPointなどの成果物を生成します。生成された成果物についても、専門家が内容を確認して必要な修正を行う運用です。
利用者ごとに独立したSandboxを提供
KPMGの構成で特徴的だったのが、利用者ごとに独立したSandboxを提供していることです。
AIエージェントはファイルを開いたり、コードを実行したり、外部システムへアクセスしたりするため、従来のチャットアプリケーションよりも広い操作権限を持つ場合があります。もし複数の利用者が同じ実行環境を共有している場合、問題のあるコードが実行された際に、ほかの利用者や顧客のデータへ影響するおそれがあります。
そこでKPMGでは、Azure Container Apps Sandboxesを利用し、利用者ごとに分離された実行環境を提供しています。さらにSandbox内では、書き込み可能な領域と読み取り専用の領域を使い分ける構成が紹介されました。
書き込み可能な領域にはセッション情報やユーザー固有のファイル、スキルなどを保存します。一方、読み取り専用の領域には全社共通のガバナンスに関する指示やスキルを配置し、利用者がそれらを勝手に変更できないようにしています。
エージェントは必要な業務システムへセキュアなMCP接続などを通じてアクセスします。このように、AIエージェントの実行環境を利用者ごとに隔離しながら、全社共通のポリシーを適用する仕組みです。
7,000以上のSandboxを同時稼働
KPMGの事例では、本番環境での利用規模についても具体的な数字が紹介されました。
- 約35,000人の税務専門家が利用可能
- ピーク時には7,000以上のプライベートSandboxが同時稼働
- 直近数週間で約200万回の業務システム操作を実行
登壇者はこれが試験的な環境ではなく、すでに日常業務で利用されている本番システムであることを強調していました。
また、Sandboxについては1秒未満で起動できることや、アイドル時には実行コンピュートの費用が発生しないこと、セッションの状態を保持して再開できることなどが説明されました。
利用者ごとに独立した実行環境を提供すると、起動時間やコストが課題になりそうですが、MicroVMの仕組みを利用することで大規模な利用を実現しているという事例です。
ただし、実際の費用については実行時間やリソース構成、状態を保存するためのサービスなどによって変わるため、別途確認する必要があります。
登場サービス/製品に対する見解
AIエージェントの実行環境を信頼しないという設計
今回のセッションで最も興味深かったのは、AIエージェントのHandsを信頼しないという考え方です。AIエージェントにコードを実行させる場合、そのコードが常に安全であると仮定することはできません。
特に、LLMが生成したコードや外部のドキュメントから取得した処理を実行する場合、想定外の操作が発生することを前提にする必要があります。そのため、Sandboxによって実行環境を隔離し、外部通信やシークレットへのアクセスを制御する設計が必要になります。
ここで重要なのは、セキュリティをアプリケーションのコードに依存させないという点です。例えば、AIエージェントが実行するコードに外部通信を禁止する処理を実装しても、そのコード自身が通信処理を変更できるのであれば、十分な保護にはなりません。
今回のデモでは、Sandboxの外側にあるEgress Proxyが許可されていない通信を遮断していました。このように、信頼できないコードより外側のレイヤーでセキュリティを強制する設計は、AIエージェントの実行基盤を考えるうえで参考になります。
一方で、Sandbox内の処理が許可されたAPIを通じて誤った操作を実行する可能性は残ります。そのため、Sandboxによる隔離に加えて、エージェントのID、ツールに対する認可、実行できる操作の制限などを組み合わせる必要があります。
非決定的な処理をどこまで決定的な処理に変えられるか
Azure Functions Hosted SkillsとDurable Task Schedulerの組み合わせも印象に残りました。AIエージェントでは、LLMが次にどのツールを呼び出すかを判断することがあります。
このような仕組みは柔軟性がありますが、毎回モデルによる推論が必要になるため、トークン消費や実行結果のばらつきが発生します。一方、処理の流れが決まっている業務であれば、必ずしも毎回AIモデルへ判断させる必要はありません。
例えば、ドキュメントを受け取って必要な情報を抽出し、所定のシステムへ登録する処理では、データの解釈にはAIモデルを利用しても、その後の入力チェックや登録処理は通常のプログラムで実装できます。
今回紹介されたHosted SkillsからDurable Taskのコードを生成する仕組みは、このような役割分担を考えるうえで興味深いものでした。特に、エージェントの処理を何度も実行する場合、毎回同じ手順をLLMへ解釈させるより、決定的なワークフローとして実装した方がコストを抑えられるケースが考えられます。
ただし、業務の条件や例外処理が複雑な場合は、単純にワークフローへ置き換えることが難しい場合もあります。どの部分をAIモデルによる判断に任せ、どの部分を通常のプログラムとして実装するのかが、今後のエージェント設計における検討事項になると考えています。
Azureの既存サービスを組み合わせた実装
今回紹介された構成ではAIエージェントのために新しいサービスをすべて作り直しているわけではありません。Azure App Service、Azure Container Apps、Azure Functions、API Gatewayなど、既存のアプリケーション実行基盤を活用しています。
例えば、フロントエンドはAzure App Serviceで実行し、AIエージェントが利用するツールはAzure Functionsで実装します。
その中で信頼できないコードを実行する部分にはAzure Container Apps Sandboxesを利用し、モデルやツールへのアクセスはAzure AI Gatewayで管理する構成です。これにより、既存のバックエンドサービスとAIエージェントを組み合わせるアーキテクチャを構築できます。
個人的にはAzure Functions Hosted SkillsやManaged Connectorsを利用して既存のバックエンドをどのようにエージェントへ公開できるのかを検証してみたいところです。また、Azure App Platform Canvasについても、実際に生成されるコードやインフラストラクチャの設定がどの程度管理しやすいものになるのか気になりました。
アプリケーションを素早く構築できても、生成されたコードの保守性やセキュリティ、デプロイ後の運用を確認する必要があります。
KPMGの事例から見えた大規模なSandbox運用
KPMGの事例では、ピーク時に7,000以上のSandboxを同時稼働させているという数字が印象に残りました。AIエージェントを本番環境で利用する場合、利用者ごとに実行環境を分離すれば安全性を高められますが、その分だけインフラストラクチャのコストや管理対象が増えます。
KPMGではMicroVMを利用することで、短時間で実行環境を起動し、不要になったコンピュートを解放する構成を採用していました。さらに利用者のセッション状態を保持し、必要に応じて再開できるようにしています。
このような仕組みは、長時間動作するAIエージェントや、利用者ごとに独立した作業環境が必要なシステムを構築する際の参考になります。一方で、Sandboxを停止した後にセッション情報をどこへ保存するのか、ユーザーごとのリソース制限をどのように設定するのか、監視やログをどの単位で収集するのかといった点も確認したいところです。
特に大量のSandboxを動的に生成する環境では、個々の実行環境をどのように識別し、エージェントの実行履歴と関連付けるのかが運用上の課題になると考えています。
Azure SRE Agentが技術的な監視から業務の監視へ広がる
最後に気になったのが、Azure SRE Agentによるビジネスメトリクスの監視です。今回の自動車販売アプリケーションのデモでは、Azure SRE Agentがアプリケーションの正常性だけでなく、在庫数などの業務上の状態を確認していました。
従来の監視では、CPU使用率やメモリ使用率、HTTPリクエストのエラー率など、システムの技術的な状態を把握することが中心でした。しかし、アプリケーションが正常に動作していても、必要な在庫が不足していれば業務上の問題が発生します。
デモではそうした状態をAzure SRE Agentが検知し、人間へ対応を提案していました。AIエージェントによる運用を考える場合、システムの正常性と業務上の成果をどのように結び付けて評価するのかが課題になります。
ただし、ビジネスメトリクスを監視して対応を自動化する場合には何を異常と判断するのか、どこまで自動的に操作を許可するのかといったルールを定義する必要があります。
今回のデモでも、人間が承認したうえで対応を進める構成になっていました。システムの技術的な監視と業務上の監視を組み合わせるという点で、Agentic Operationsの今後を考えるうえでも興味深い内容でした。
全体像を整理すると以下のとおりです。
まとめ
Azureのアプリケーション実行基盤がAIエージェントを前提とした構成へと進化していることが紹介されました。特にAzure Container Apps SandboxesとAzure AI Gatewayを組み合わせ、信頼できないコードを隔離しながら、モデルやツールへのアクセスを管理する設計が印象的でした。
また、Azure Functions Hosted SkillsやDurable Task Schedulerでは、AIエージェントによる柔軟な処理と、既存のプログラムによる決定的な処理を組み合わせる方向性が示されました。
KPMGによる本番運用の事例では、数千単位のSandboxを動的に実行し、利用者ごとに環境を分離する構成が紹介されています。これまでAIエージェントを構築する際には、モデルの選択やツールの実装に注目することが多かったと思います。しかし、本番環境で運用するためには、エージェントの実行環境、通信制御、認証、状態管理、監視など、バックエンドを構成するさまざまな技術が必要になります。
総じてAzure上でどのようにして安全にエージェントを構築して運用するかという点がよく分かるセッションでした。
- BRK423:Build AI-native with Azure’s agentic application platform
- What’s new in Azure Container Apps at Ignite ’26
- What’s new in Azure Functions and Durable Task Scheduler at Microsoft Ignite 2026
- What’s new in Azure API Management at Microsoft Ignite 2026
- Managed connectors in Azure Functions are now generally available
 簡単30秒