


こんにちは、セキュリティエンジニアの田所です。
2026/10/8 (木) 〜 10/9 (金) の 1 泊 2 日で、Sysdig 社が開催した Sysdig 関西ブートキャンプに参加しました。
座学・ハンズオン・GameDay を通して、Sysdig Agent による機械速度の防御と、AI エージェントで調査・対応する運用を体験できた 2 日間でした。
攻撃が機械や AI の速さになった今、守る側も同じ速さに合わせる必要があります。
本記事では、その具体的な姿として印象に残ったことを、イベントの様子とあわせて紹介します。
なお、本記事では次のように言葉を使い分けます。
- Sysdig Agent: ワークロードに入れる Sysdig のセンサー (eBPF でシステムコールを取得する)
- AI エージェント: Claude Code などの AI エージェント
1. Sysdig 関西ブートキャンプとは?
Sysdig 関西ブートキャンプは、合宿形式で Sysdig を学ぶイベントです。
会場は兵庫県の ネスタリゾート神戸 で、Sysdig・Socket・KDDIアイレットのメンバーが参加しました。
学びと交流、どちらも深められる 2 日間です。
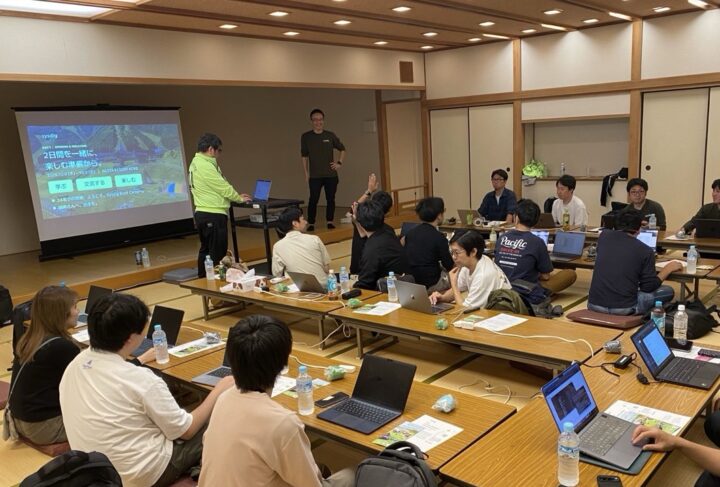
プログラムは次のとおりです。
| 日程 | 内容 |
|---|---|
| Day1 | Kraken Hunter の講義と実践学習 (座学 + ハンズオン) Headless Cloud Security の紹介とハンズオン Socket のゲスト講演 グランピング BBQ |
| Day2 | AWS × Sysdig GameDay (チーム対抗のインシデントレスポンス演習) Kraken Hunter 認定・クロージング |
2. Sysdig Agent でランタイムを機械速度で守る
Day1 は、Kraken Hunter の講義と実践学習から始まりました。
座学で Sysdig Agent の仕組みを学び、ハンズオンでは、リポジトリのシェルを AWS Systems Manager の Session Manager で実行して、Sysdig コンソールで検知をチェックしました。
そこで学んだ Sysdig Agent の強みを紹介します。
Sysdig のランタイム検知の土台には、OSS の Falco があります。
Falco の強みは、システムコールを追えることです。
ワークロードの中で何が起きたかを、カーネルのレベルで捉えられます。
Falco uses syscalls to monitor a system’s activity, by: Parsing the Linux syscalls from the kernel at runtime
(Falco はシステムコールを使ってシステムの動きを監視する。実行時にカーネルから Linux のシステムコールを解析する)
検知の考え方は、パターンマッチングではなく振る舞いに注目することです。
例えば「root 権限でファイルを書き換えてはいけない」のように、やってはいけない振る舞いそのものを捉えます。
そして、ランタイム検知は秒単位です。
Sysdig は、クラウドの攻撃に対応する目標として 5/5/5 ベンチマークを掲げています。
The 555 Benchmark specifies 5 seconds to detect, 5 minutes to triage, and 5 minutes to respond to threats.
(555 ベンチマークは、脅威を 5 秒で検知し、5 分でトリアージし、5 分で対応することを定めている)
さらに、検知したらプロセスキルまで自動でできます。
機械速度の攻撃に、機械速度の防御で対処する。
これを実際に敷けるのが、Sysdig Agent の強みです。
ただ、シェルを実行してコンソールで確認していくだけでは、少々味気ないとも感じていました。
次の AI エージェントのハンズオンは、その先の調査と対応を扱うものでした。
3. AI エージェントで調査・対応する (Headless Cloud Security)
続いては、Headless Cloud Security の紹介とハンズオンです。
Day1 のハンズオンや、Day2 の GameDay では AI エージェントをフル活用して取り組みました。
攻撃者はすでに機械速度で動いています。
Sysdig は、ヒトが主導するワークフローのままでは追いつけないと述べています。
attackers are already operating at machine speed, and human-driven workflows cannot keep pace.
(攻撃者はすでに機械速度で動いており、ヒトが主導するワークフローでは追いつけない)
Sysdig ブログ: Introducing Headless Cloud Security
Headless Cloud Security は、その調査や対応を AI エージェントで進めるための仕組みです。
ただし、最終的に決めるのはヒトです。
Through APIs, MCP, and curated agent skills, AI agents can investigate, prioritize, and remediate risk
(API・MCP・厳選されたエージェント向けスキルを通じて、AI エージェントがリスクの調査・優先順位付け・修正を行える)
Sysdig Headless Cloud Security 製品ページ
スキルのインストールと MCP サーバーの追加・認証を行うと、Claude Code などの AI エージェントで Sysdig のデータの調査や対応ができるようになります。
スキルは GitHub で公開されています。
Day1: AI エージェントで攻撃の流れを組み立てる
Day1 のハンズオンでは、Claude Code と Sysdig MCP を使って、演習環境で起きた攻撃を調査しました。
やったことは次のとおりです。
- 攻撃の流れを、一連のストーリーとして組み立てた
- ランタイムのイベント、プロセスツリー、CloudTrail を横断して突き合わせた
- 脆弱性を「実際に使われている + 悪用コードがある」で絞り込み、大量の検出結果を対応すべきものに絞った
Day2: GameDay で調査から恒久対応まで
Day2 の GameDay は、チーム対抗のインシデントレスポンス演習です。
AWS 環境のワークロードが攻撃を受けていて、それは Sysdig を繋がないと見えないような攻撃です。
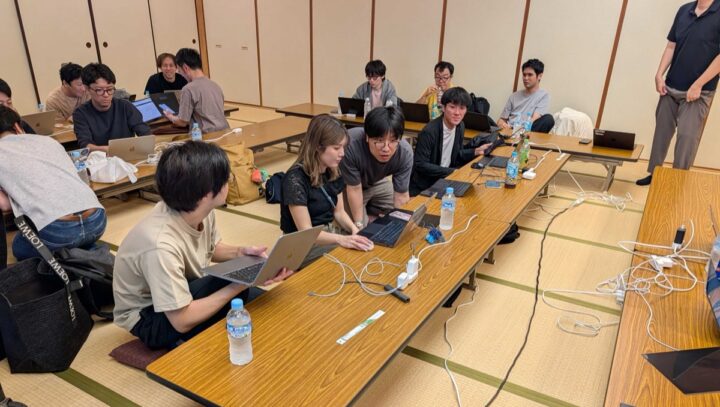
演習は次の流れで進みます。
- Sysdig を繋いで検知し、状況を把握する
- 暫定対応をする
- レポートを作る
- 恒久対応をする
AI エージェントとヒトの役割分担は次のとおりです。
| 担い手 | 役割 |
|---|---|
| AI エージェント | Sysdig のデータを横断した調査 Sysdig 経由の対処 レポート化 |
| ヒト | Kubernetes 側の変更 元に戻せない操作の判断・実行 |
Sysdig のランタイム検知の威力、そして AI エージェントが Sysdig と連携する威力を実感しました。
対話していくだけで調査から対処、レポート作成までやってくれるのだから驚きです。
修正対応の実運用
ただし、Sysdig が自動で対応するのはランタイムだけです。
脆弱性を自動で直してしまうと、影響が大きいためです。
では、脆弱性の修正はどう進めるのか。
検知はできても修正がつらいという運用の悩みは色々なところで耳にします。
案として次の 4 つが挙がりました。
- UI のレコメンド機能を活用する
- Headless Cloud Security を活用する
- Sysdig Secure AI を活用する
- Threat Intelligence の Impacted Only から、脆弱性起点で優先度に沿った対処をする
また、Sysdig の Policy では、Critical・High の脆弱性に対する SLA (日数) を設定できます。
SLA に沿って対応を進める運用を実現できます。
4. Socket のゲスト講演: ソフトウェアサプライチェーンを AI の速さで守る
Day1 には、Socket 日本事業開発責任者のサープ恵里花さんによるゲスト講演がありました。
Socket は、オープンソースの依存パッケージを狙うサプライチェーン攻撃からアプリケーションを守る、セキュリティプラットフォームです。
Socket のサイトのトップには「Secure Software at AI Speed」と掲げられています。
これも、守る側が AI の速さに合わせるという話ですね。
アプリの大部分はオープンソースでできています。
講演では、依存パッケージを選ぶのがヒトだけではなくなった、という話がありました。
AI エージェントにコードを書かせると、必要なパッケージも AI エージェントが自分で入れていきます。
この課題に対する Socket の機能は、次のとおりです。
| 段階 | 機能 | ポイント |
|---|---|---|
| 検知 | AI による悪意あるパッケージの検知 | コードやメタデータ・メンテナーを解析して、ゼロデイを含む悪意あるパッケージを検知する |
| 防御 | Socket Firewall | インストールリクエストを判定する (シグネチャ + AI による検知) |
| 防御 | Socket for SCA | コーディング、コミット、PR、ビルド、パッケージのインストール、モニタリングの各段階をカバーする |
| 優先順位付け | Socket Reachability | CVE の関数レベルの到達解析を行う |
| 修正 | Socket Certified Patches | バージョンを上げることなくパッチを当てる |
中でも印象に残ったのは、依存パッケージのバージョンを上げずに脆弱性を消せる Socket Certified Patches です。
会場からも、実現方法やカバー範囲について質問が出ていました。
5. 合宿ならではの時間と Kraken Hunter 認定
学びの合間には、合宿ならではの時間もありました。
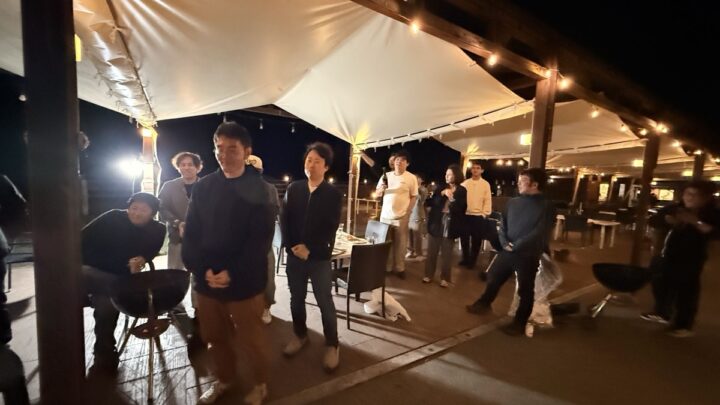
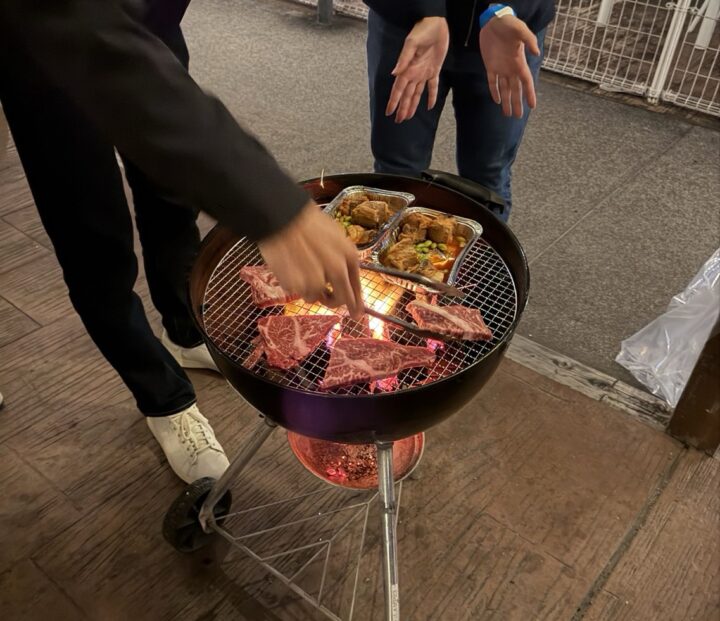
Day1 の夜は、グランピング BBQ です。
そして Day2 の最後は、みんなで仕上げの Kraken Hunter 認定試験です。
Kraken Hunter は、Sysdig が発行する認定で、合格すると Credly のデジタルバッジが付与されます。
Kraken Hunter is meant to validate learning around implementing Sysdig Tooling.
(Kraken Hunter は、Sysdig のツールの導入に関する学習を確認するための認定です)
充実したブートキャンプの甲斐あって、私も無事に Kraken Hunter に合格できました。
まとめ
攻撃が機械や AI の速さになったので、守る側も同じ速さに合わせる。
ランタイムは Sysdig Agent が機械速度で守り、調査と対応は AI エージェントと一緒に進め、サプライチェーンは Socket が AI の速さで守る。
その具体的な姿を、2 日間で体験できました。
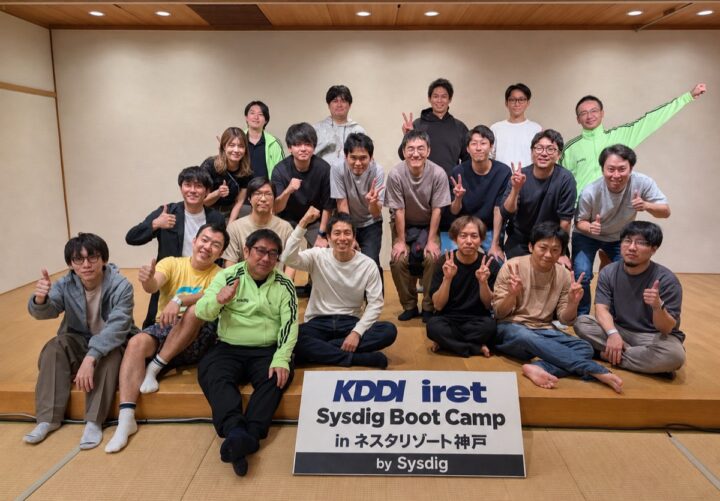
クロージングでは、今後 GameDay を拡大して、お客様と一緒に開催していきたいという話もありました。
また導入には支援が必要なケースもまだ多く、その後の伴走もパートナーがいると心強いということにも触れられました。
パートナーとして背筋が伸びる締めくくりでした。
そしてアイレットでは、Sysdig Secure を活用したマネージドセキュリティサービス (Sysdig 運用サービス) を提供しています。
導入から監視・運用保守まで、伴走してご支援します。
本記事で紹介したような、AI エージェントを活用した運用についてもご相談いただけます。
興味のある方は、ぜひお気軽にお声がけください。
本記事が少しでも皆様の参考になりましたら幸いです。
おまけ
解散後は、大自然の中でアクティビティも楽しみました!
 簡単30秒