


クラウドインテグレーション事業部の片山です。
2026年10月26日〜28日(現地時間)にラスベガスで開催中のイベント、Oracle AI World 2026に今年も現地参加しています。
一般開場2日目は朝8時開始の枠から聴講しました。早朝にもかかわらず会場は良く埋まり、「3,000マイル以上移動してきた人は?」という問いに多くの手が挙がっていました。
ちなみに私はマイルという単位がピンとこず、さすがに超えてるか、、、?と恐る恐る手を挙げてましたが調べたところどうやら余裕で超えてるみたいです笑
今回は「Build AI Security Once, Scale Faster: Start with Landing Zones」というセッションのレポートをお届けします。
セッション概要
本セッションは、OCI(Oracle Cloud Infrastructure)のテナンシーをセキュアに初期構築するオープンソースツールであるOCI Landing Zonesを題材に、「AIワークロードを受け止める基盤をどう作るか」と「その統制が効いているかをどう検証し続けるか」を解説する45分のLearning Sessionです。登壇者はOracleのAndre Correa Neto氏(Cloud Solutions Architect)とJosh Hammer氏(Field Chief Security Architect)で、当フレームワークの立ち上げに携わった2人による解説でした。前半はCorrea氏がフレームワークと2つのAIユースケースを、後半はHammer氏がCIS Compliance Scriptによる評価の自動化をデモを交えて紹介しました。新製品の発表はなく、既存OSSの最新状況と実践知を伝える技術寄りの内容です。
セッション内容:AIワークロードの前に「滑走路」を敷き、CIS準拠を点検し続ける
フレームワークの全体像:CIS Benchmarkを土台に、100% Terraform
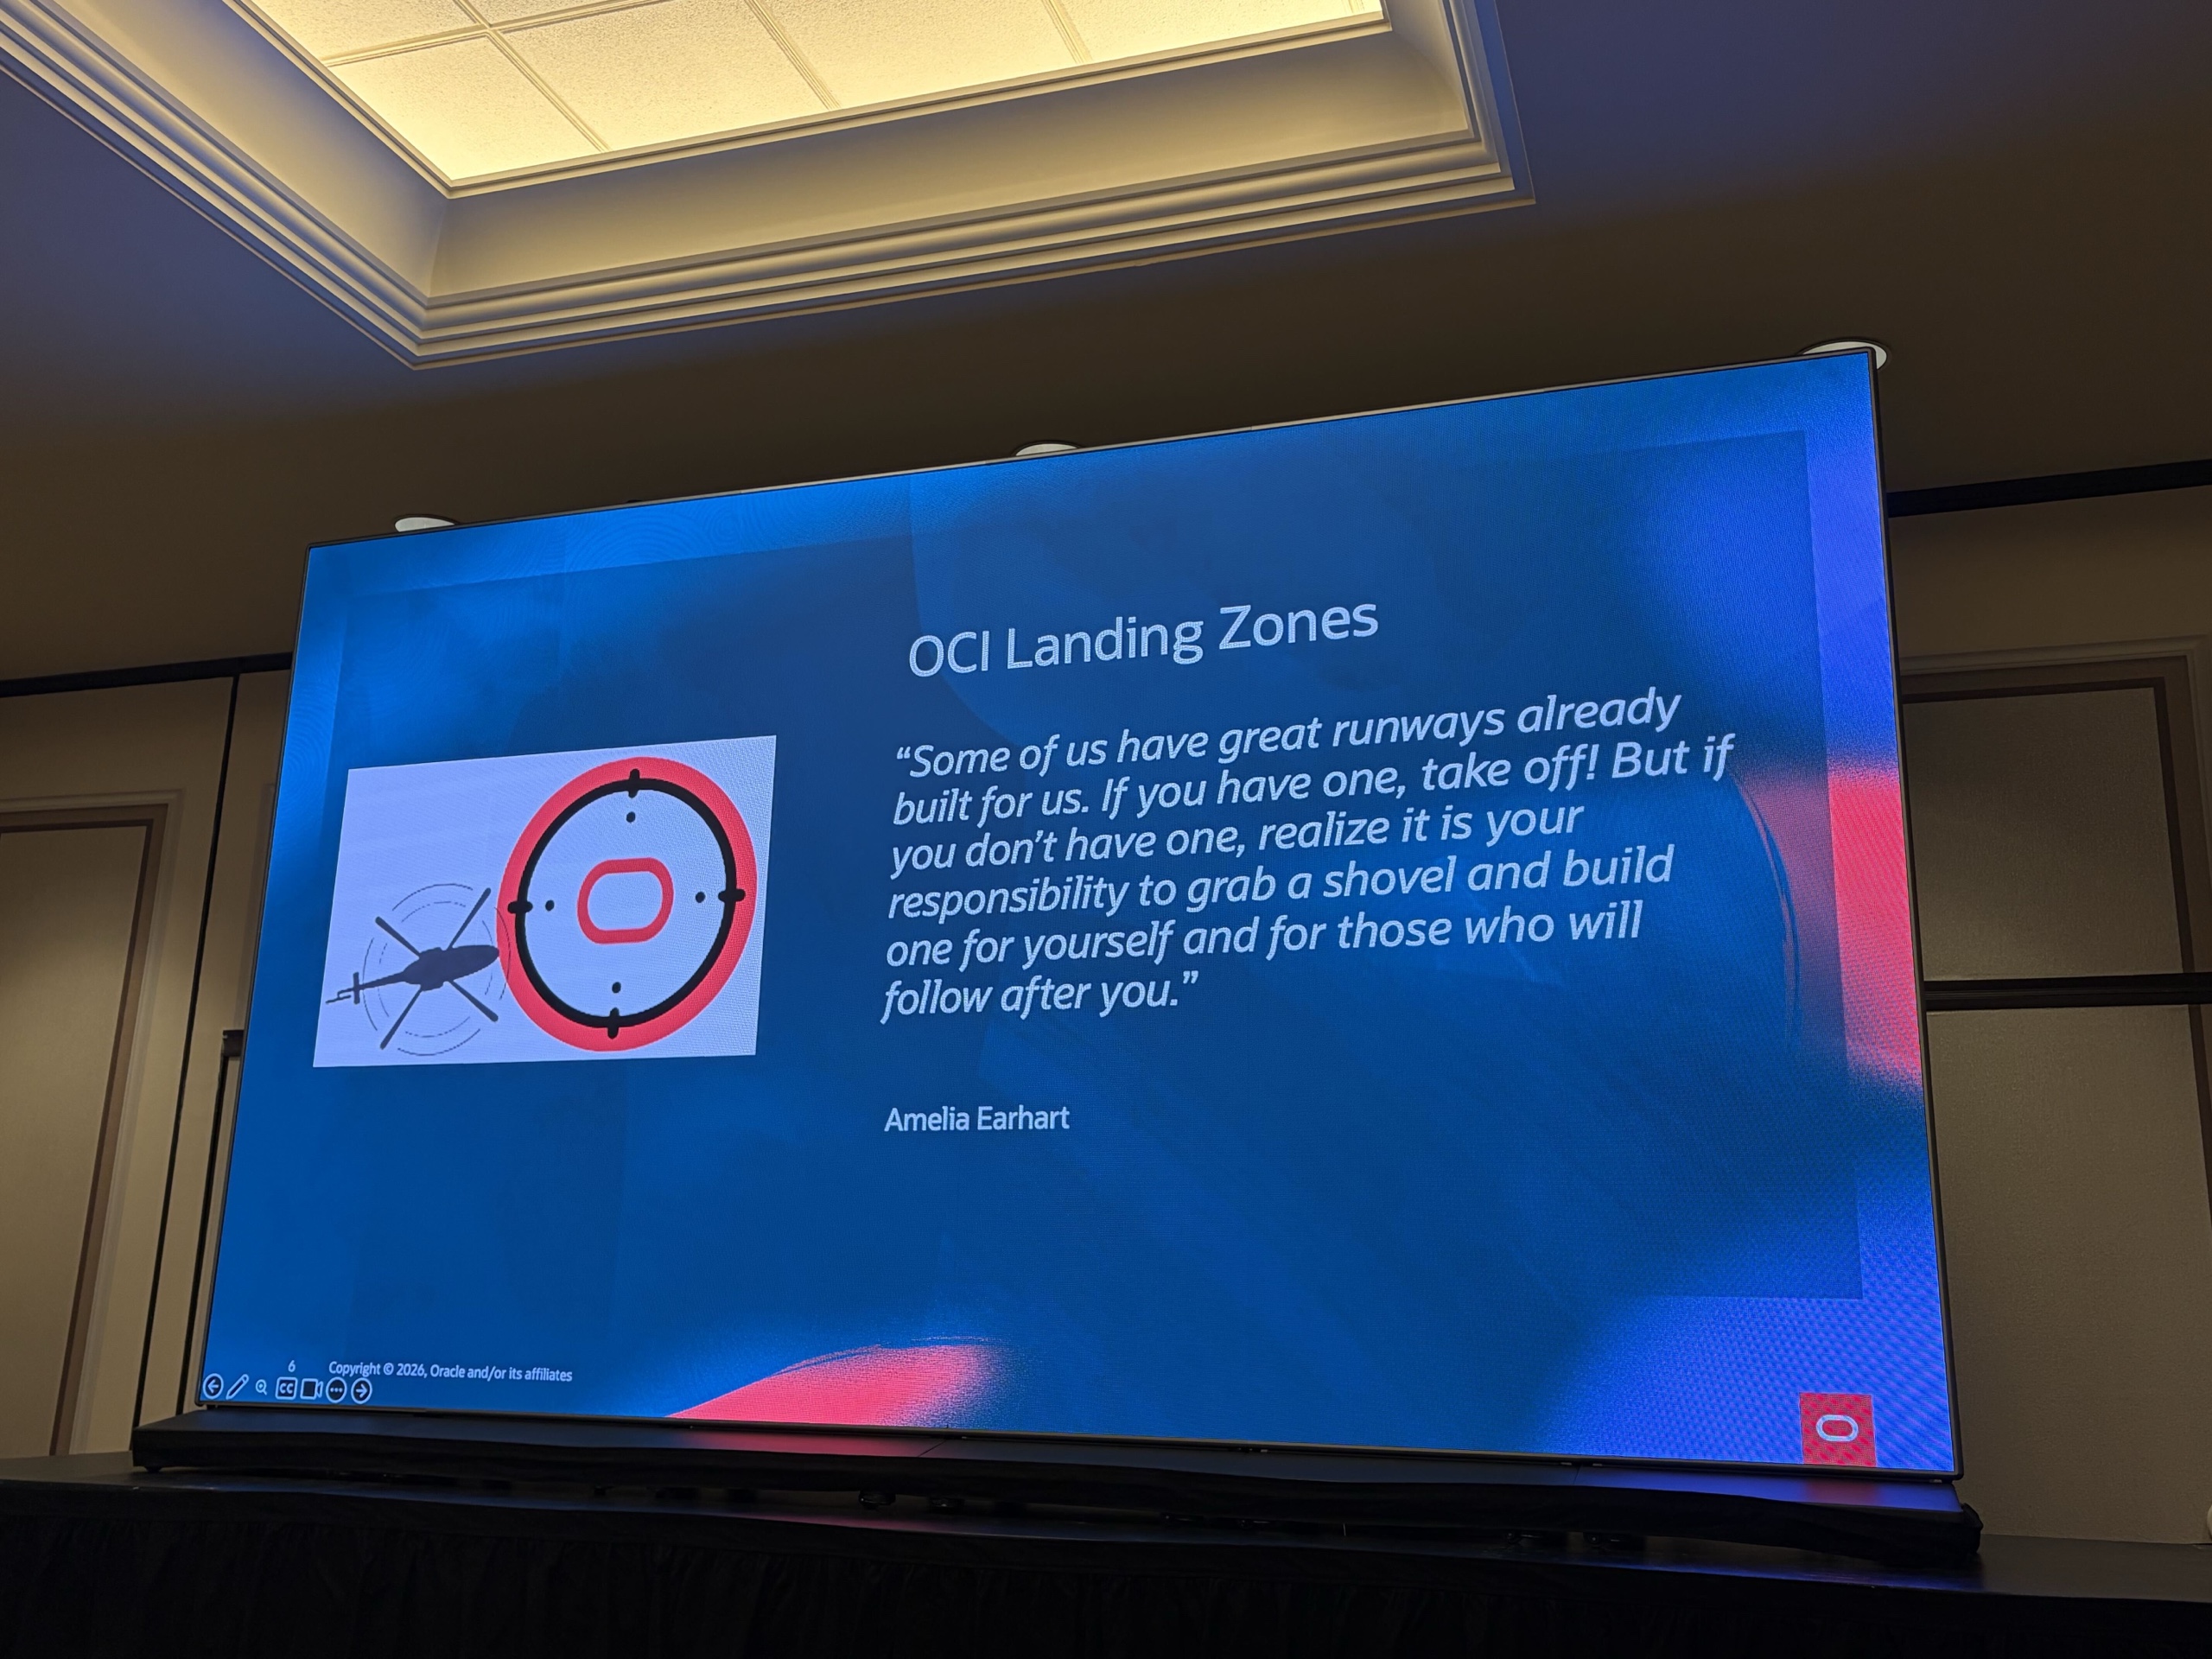
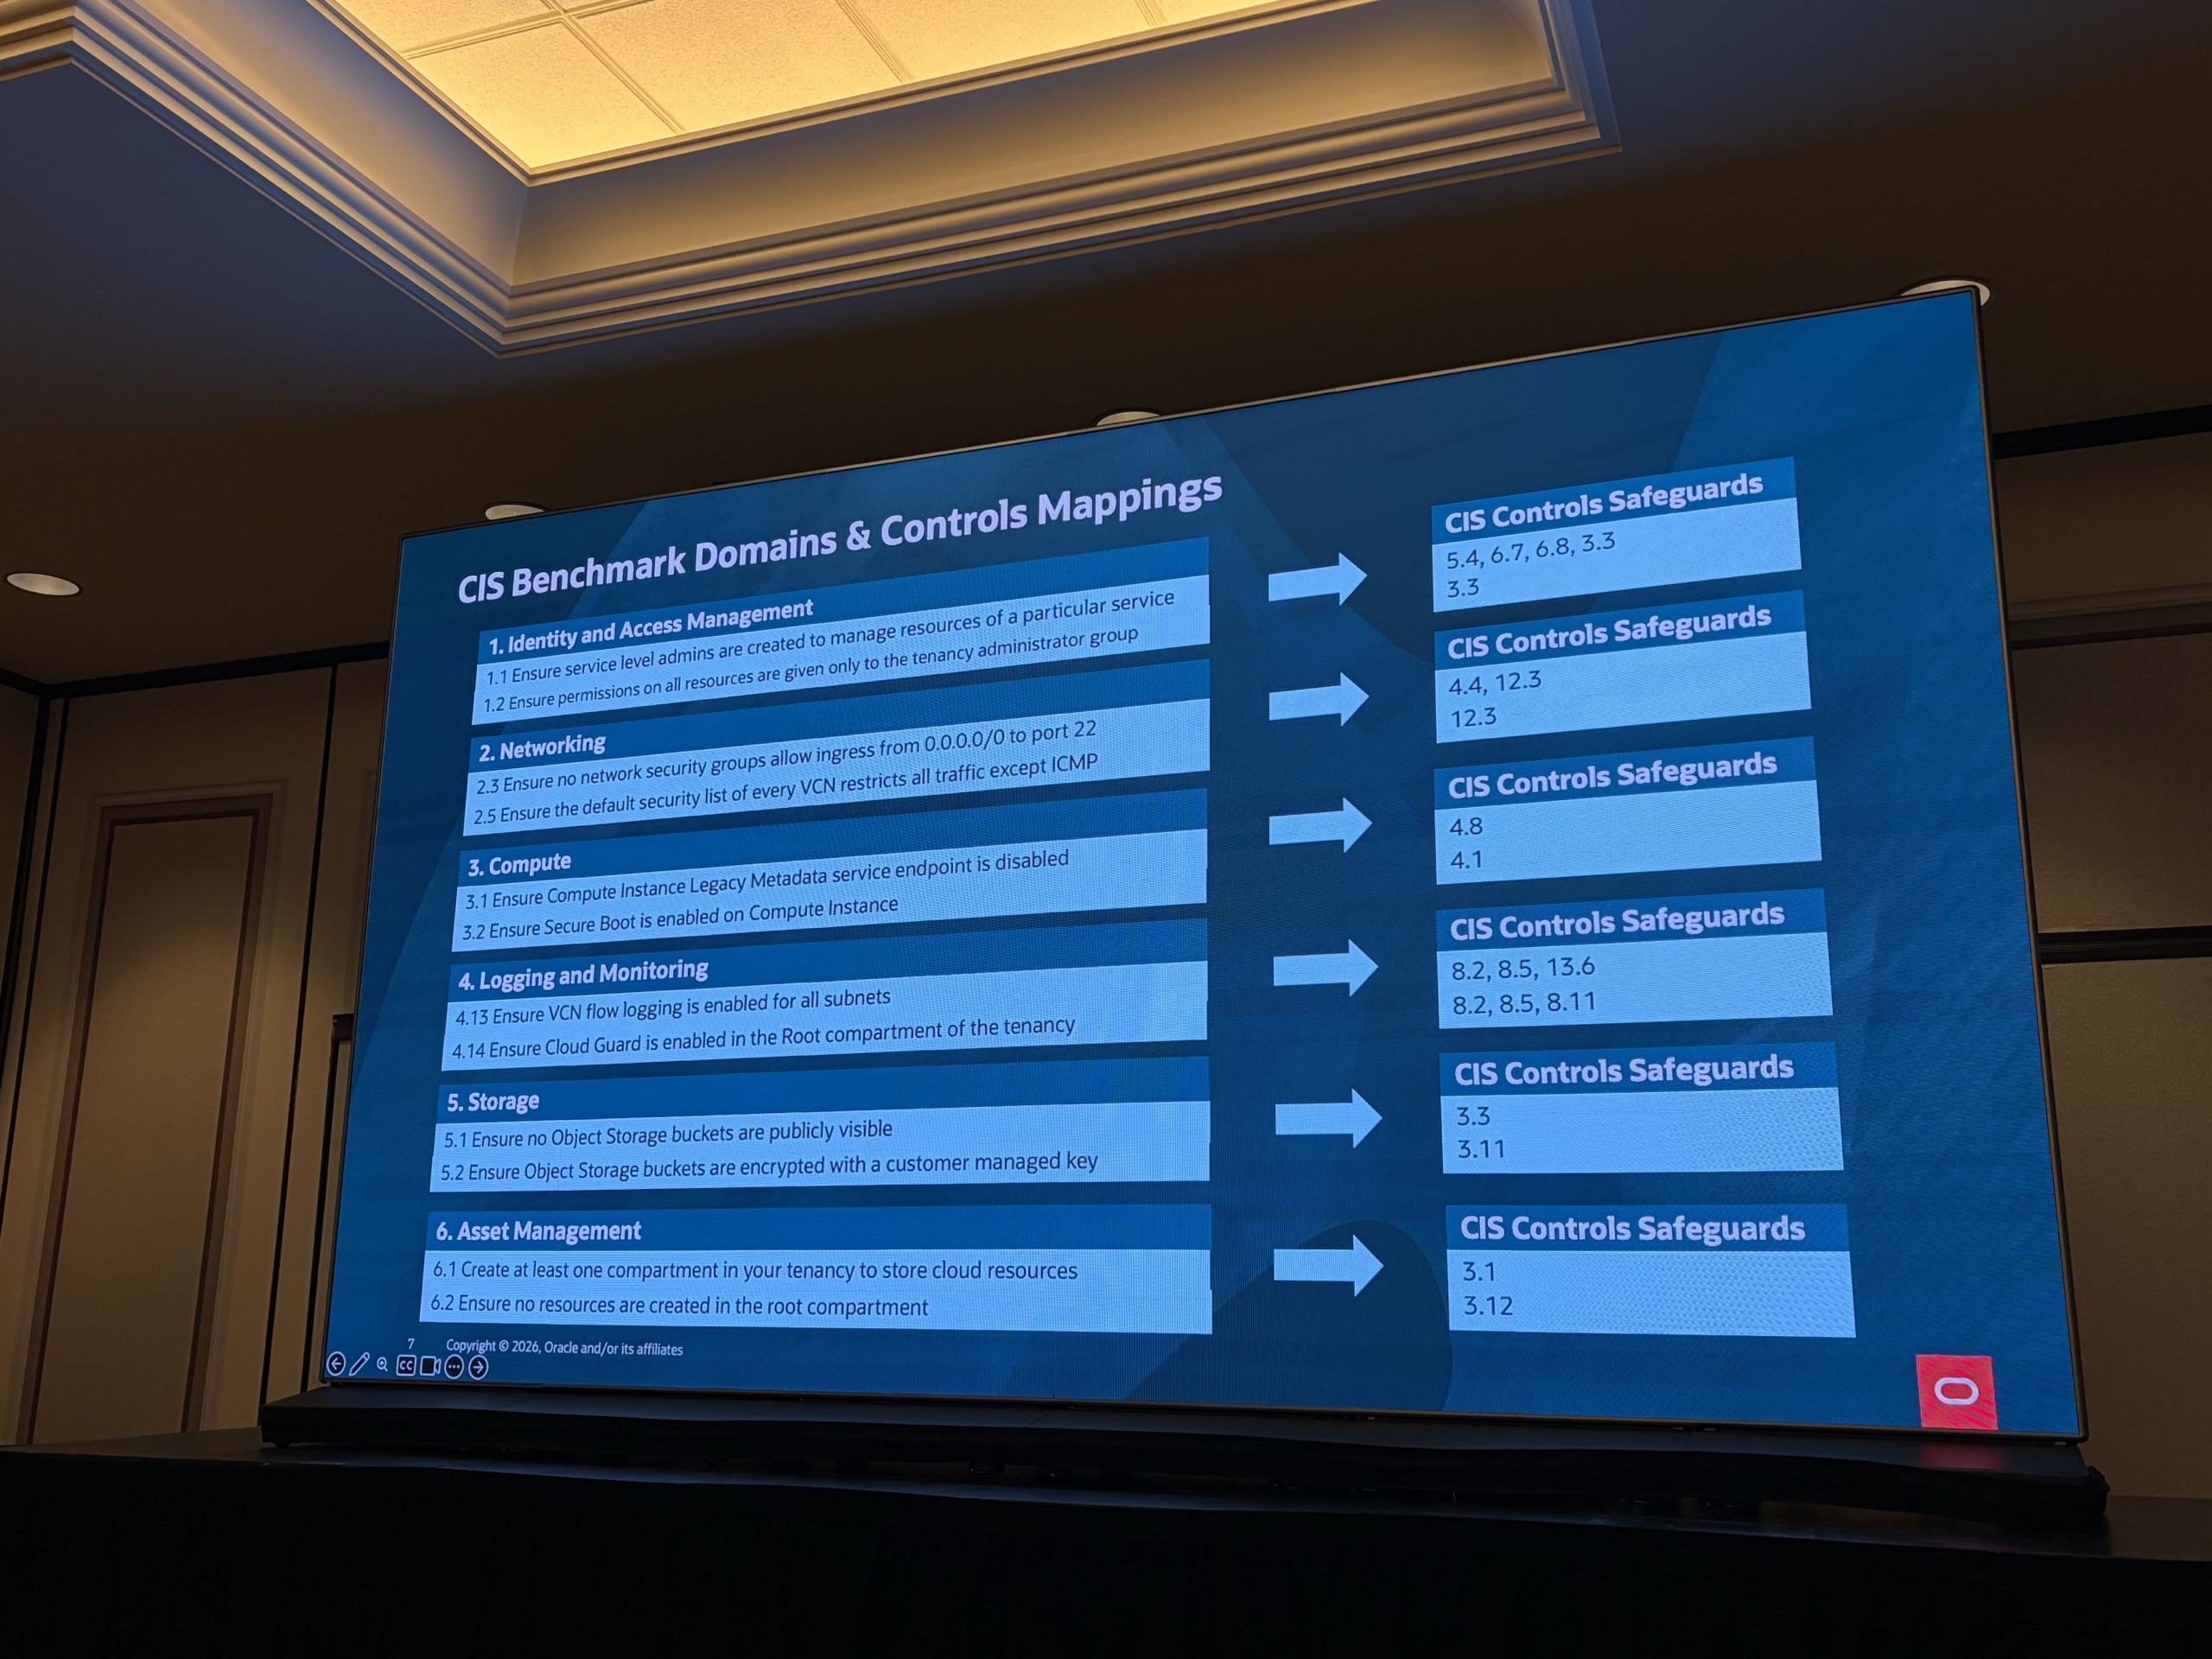
Correa氏はLanding Zoneをワークロードが着陸し、離陸し、スケールするための滑走路にたとえ、AIワークロードこそガードレールを初日から置くべきだと主張しました。土台にはCIS OCI Foundations Benchmarkを採用しています。理由は、推奨事項が世界の専門家の合意形成を経ていること、「NSGで0.0.0.0/0からポート22への受信を許可しない」のように設定として実装できる粒度で書かれていること、CIS Controlsを介してISOやNIST、PCI DSSなど組織が採用するフレームワークへクロスウォークできることの3点でした。
OCI Landing Zonesは、GitHub上の公開リポジトリ群として提供される100% Terraformベースのフレームワークです。IAMやネットワークなど複数のカテゴリのモジュールがCISの推奨を内包し、その上にターゲットアーキテクチャのBlueprintが載ります。始め方は2通りです。
- Express deployment:出来合いのBlueprintであるOCI Core Landing Zoneに少数の変数を与えてplan/applyする。設計判断を代行してくれる「意見を持った」構成
- Build Your Own Landing Zone(BYOLZ):Operating Entities Landing Zoneのオーケストレーションモジュールで、JSONやYAMLで宣言した独自構成を組み立てる
デプロイはTerraform CLIでもOCI Resource Managerでも可能で、カスタマイズはoverride機能で本体と分離されます。
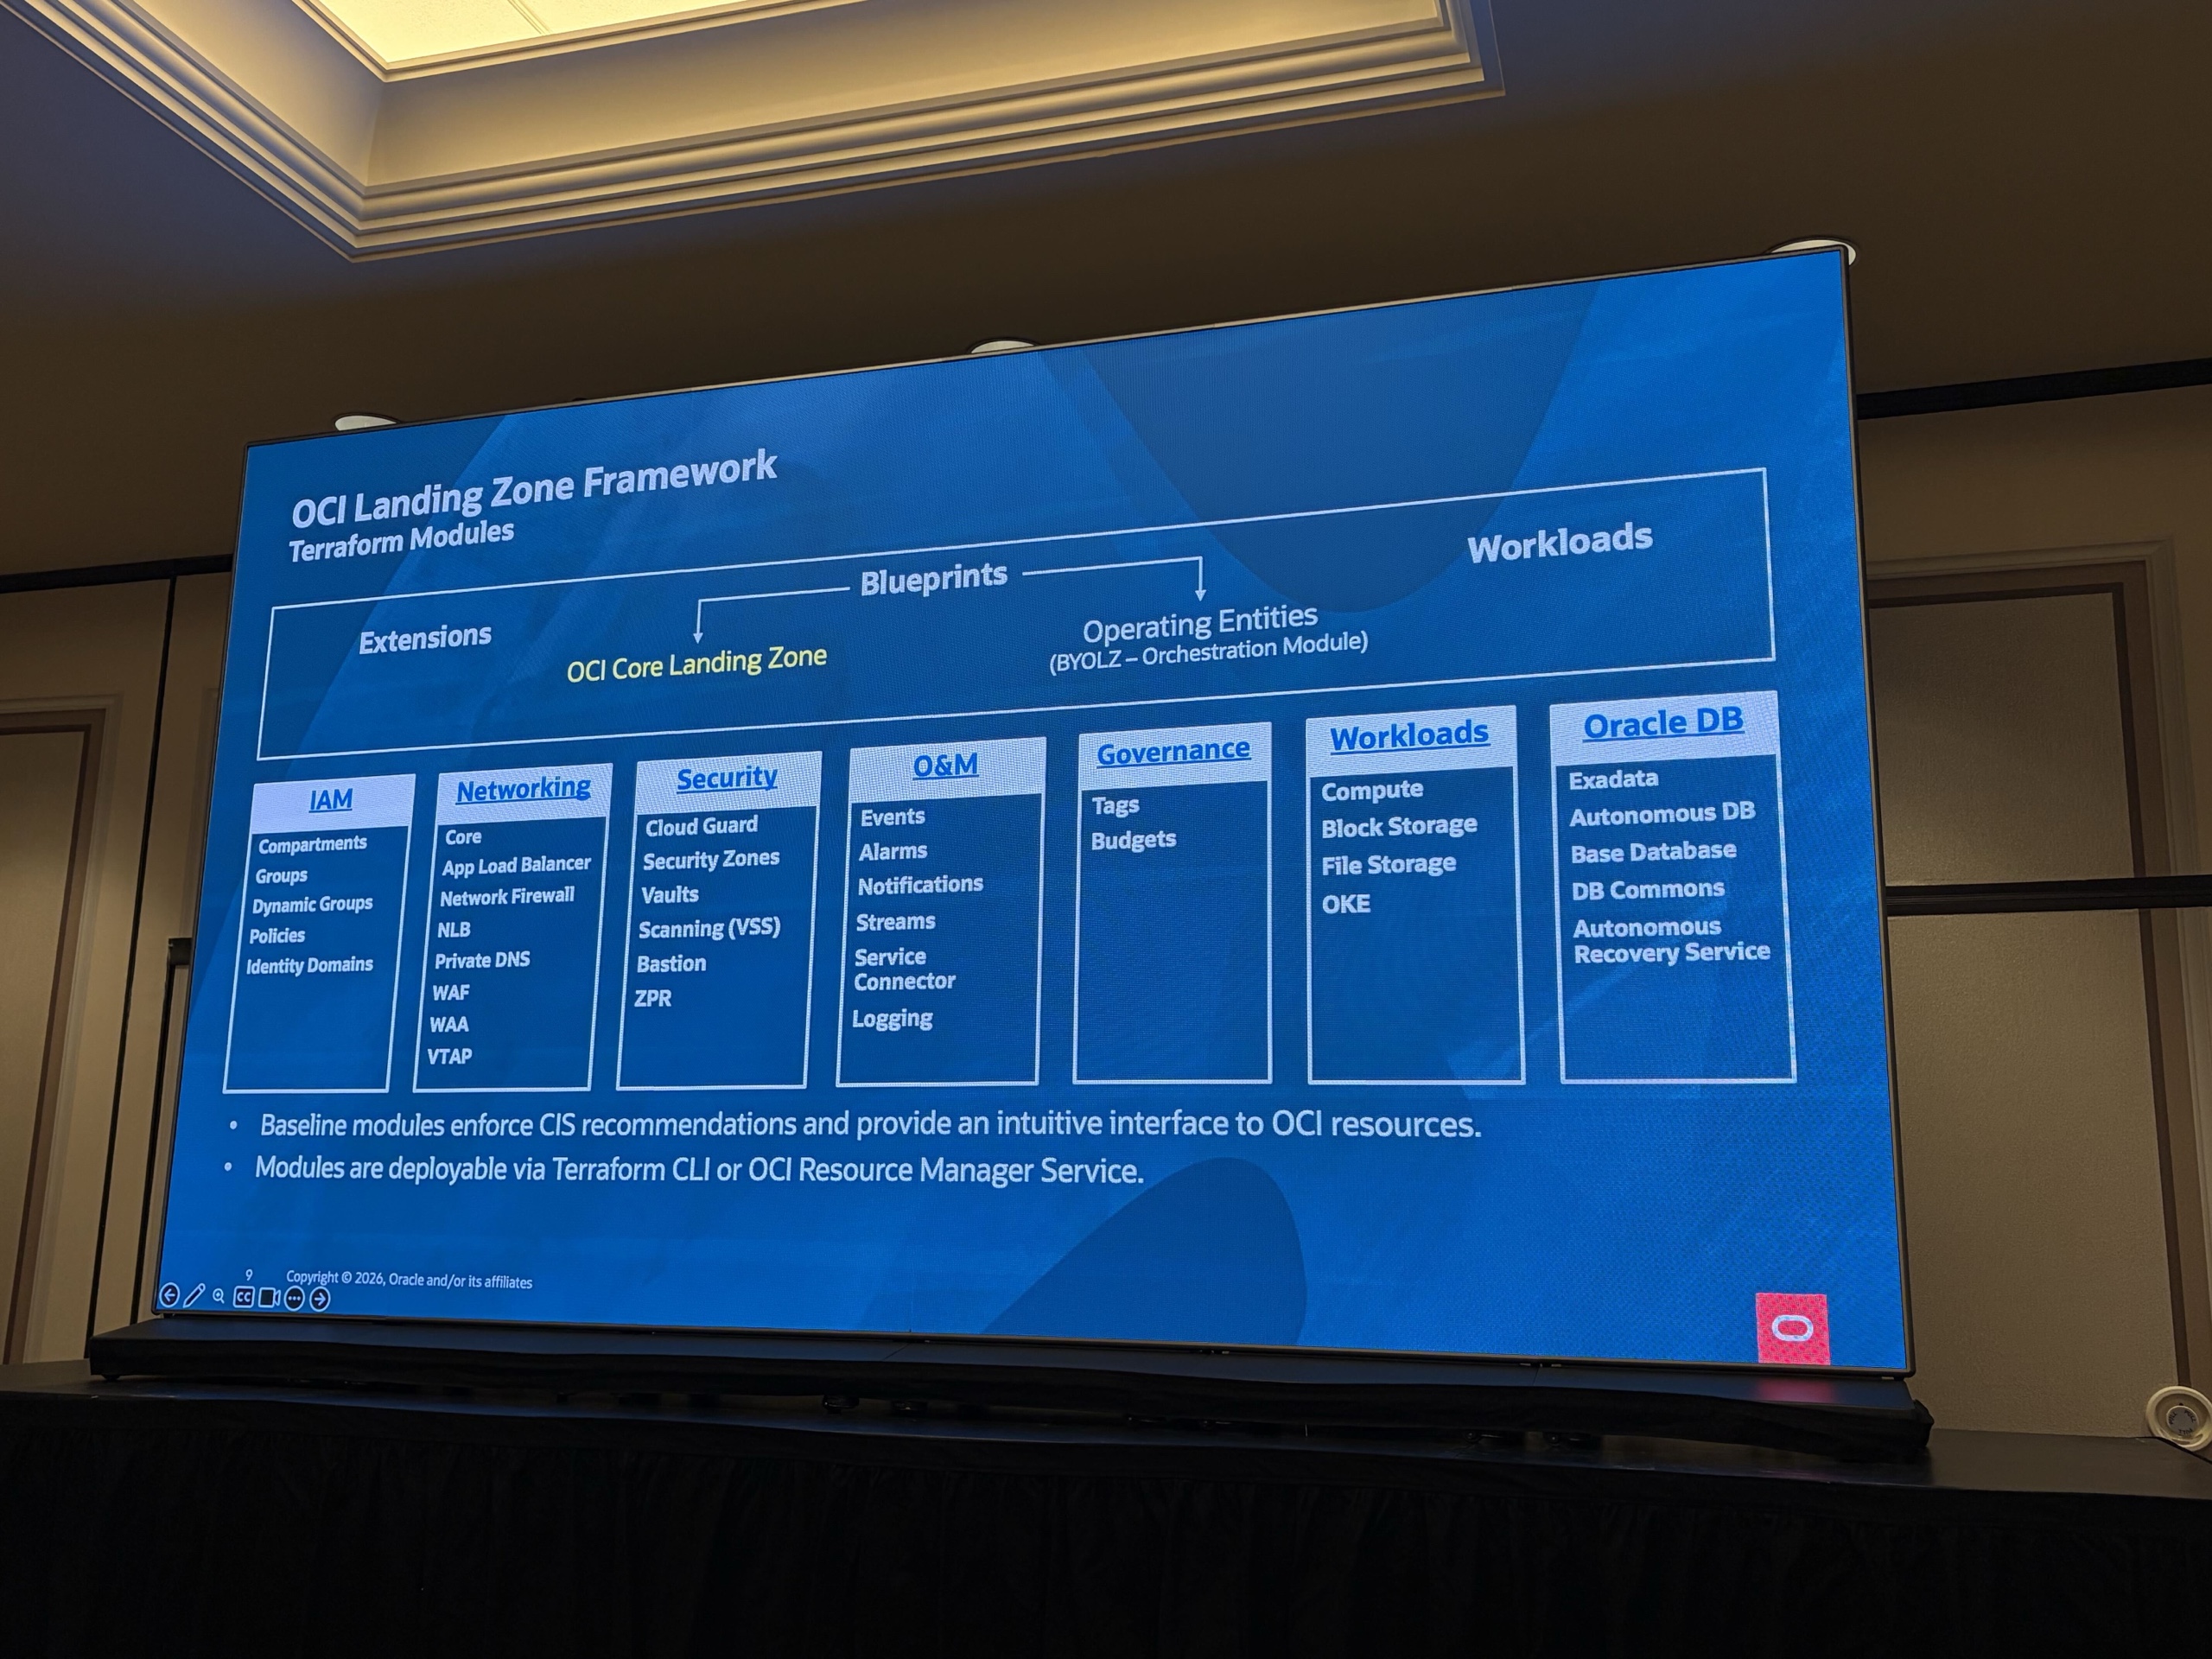
Terraformモジュールの全体図。Core Landing ZoneとOperating Entitiesの2系統のBlueprintと、7カテゴリのモジュール群
Core Landing Zoneのアーキテクチャ:コンパートメントで職務を分ける
最初に作るコンパートメントは、ネットワーク、セキュリティ、アプリケーション、データベースという組織の機能分担を写し取ったもので、IAMポリシーの「誰が・何を・どこで」を決める単位としての職務分掌(SoD)の骨格になります。
印象的だったのは「ルートや上位階層には、やむを得ない場合しか置かない」という原則です。テナンシー全体を見るCloud GuardやBudgetはルートに、予防的統制のSecurity ZonesはLanding Zoneを包むコンパートメントに置く、という使い分けが明快でした。ネットワークは用途別のVCNをDRGでつなぐハブアンドスポークが基本で、Service Connector HubがログをObject StorageやSIEMへ流す入口になります。Core Landing Zone自体がCISの認定を受けている点も強調されました。
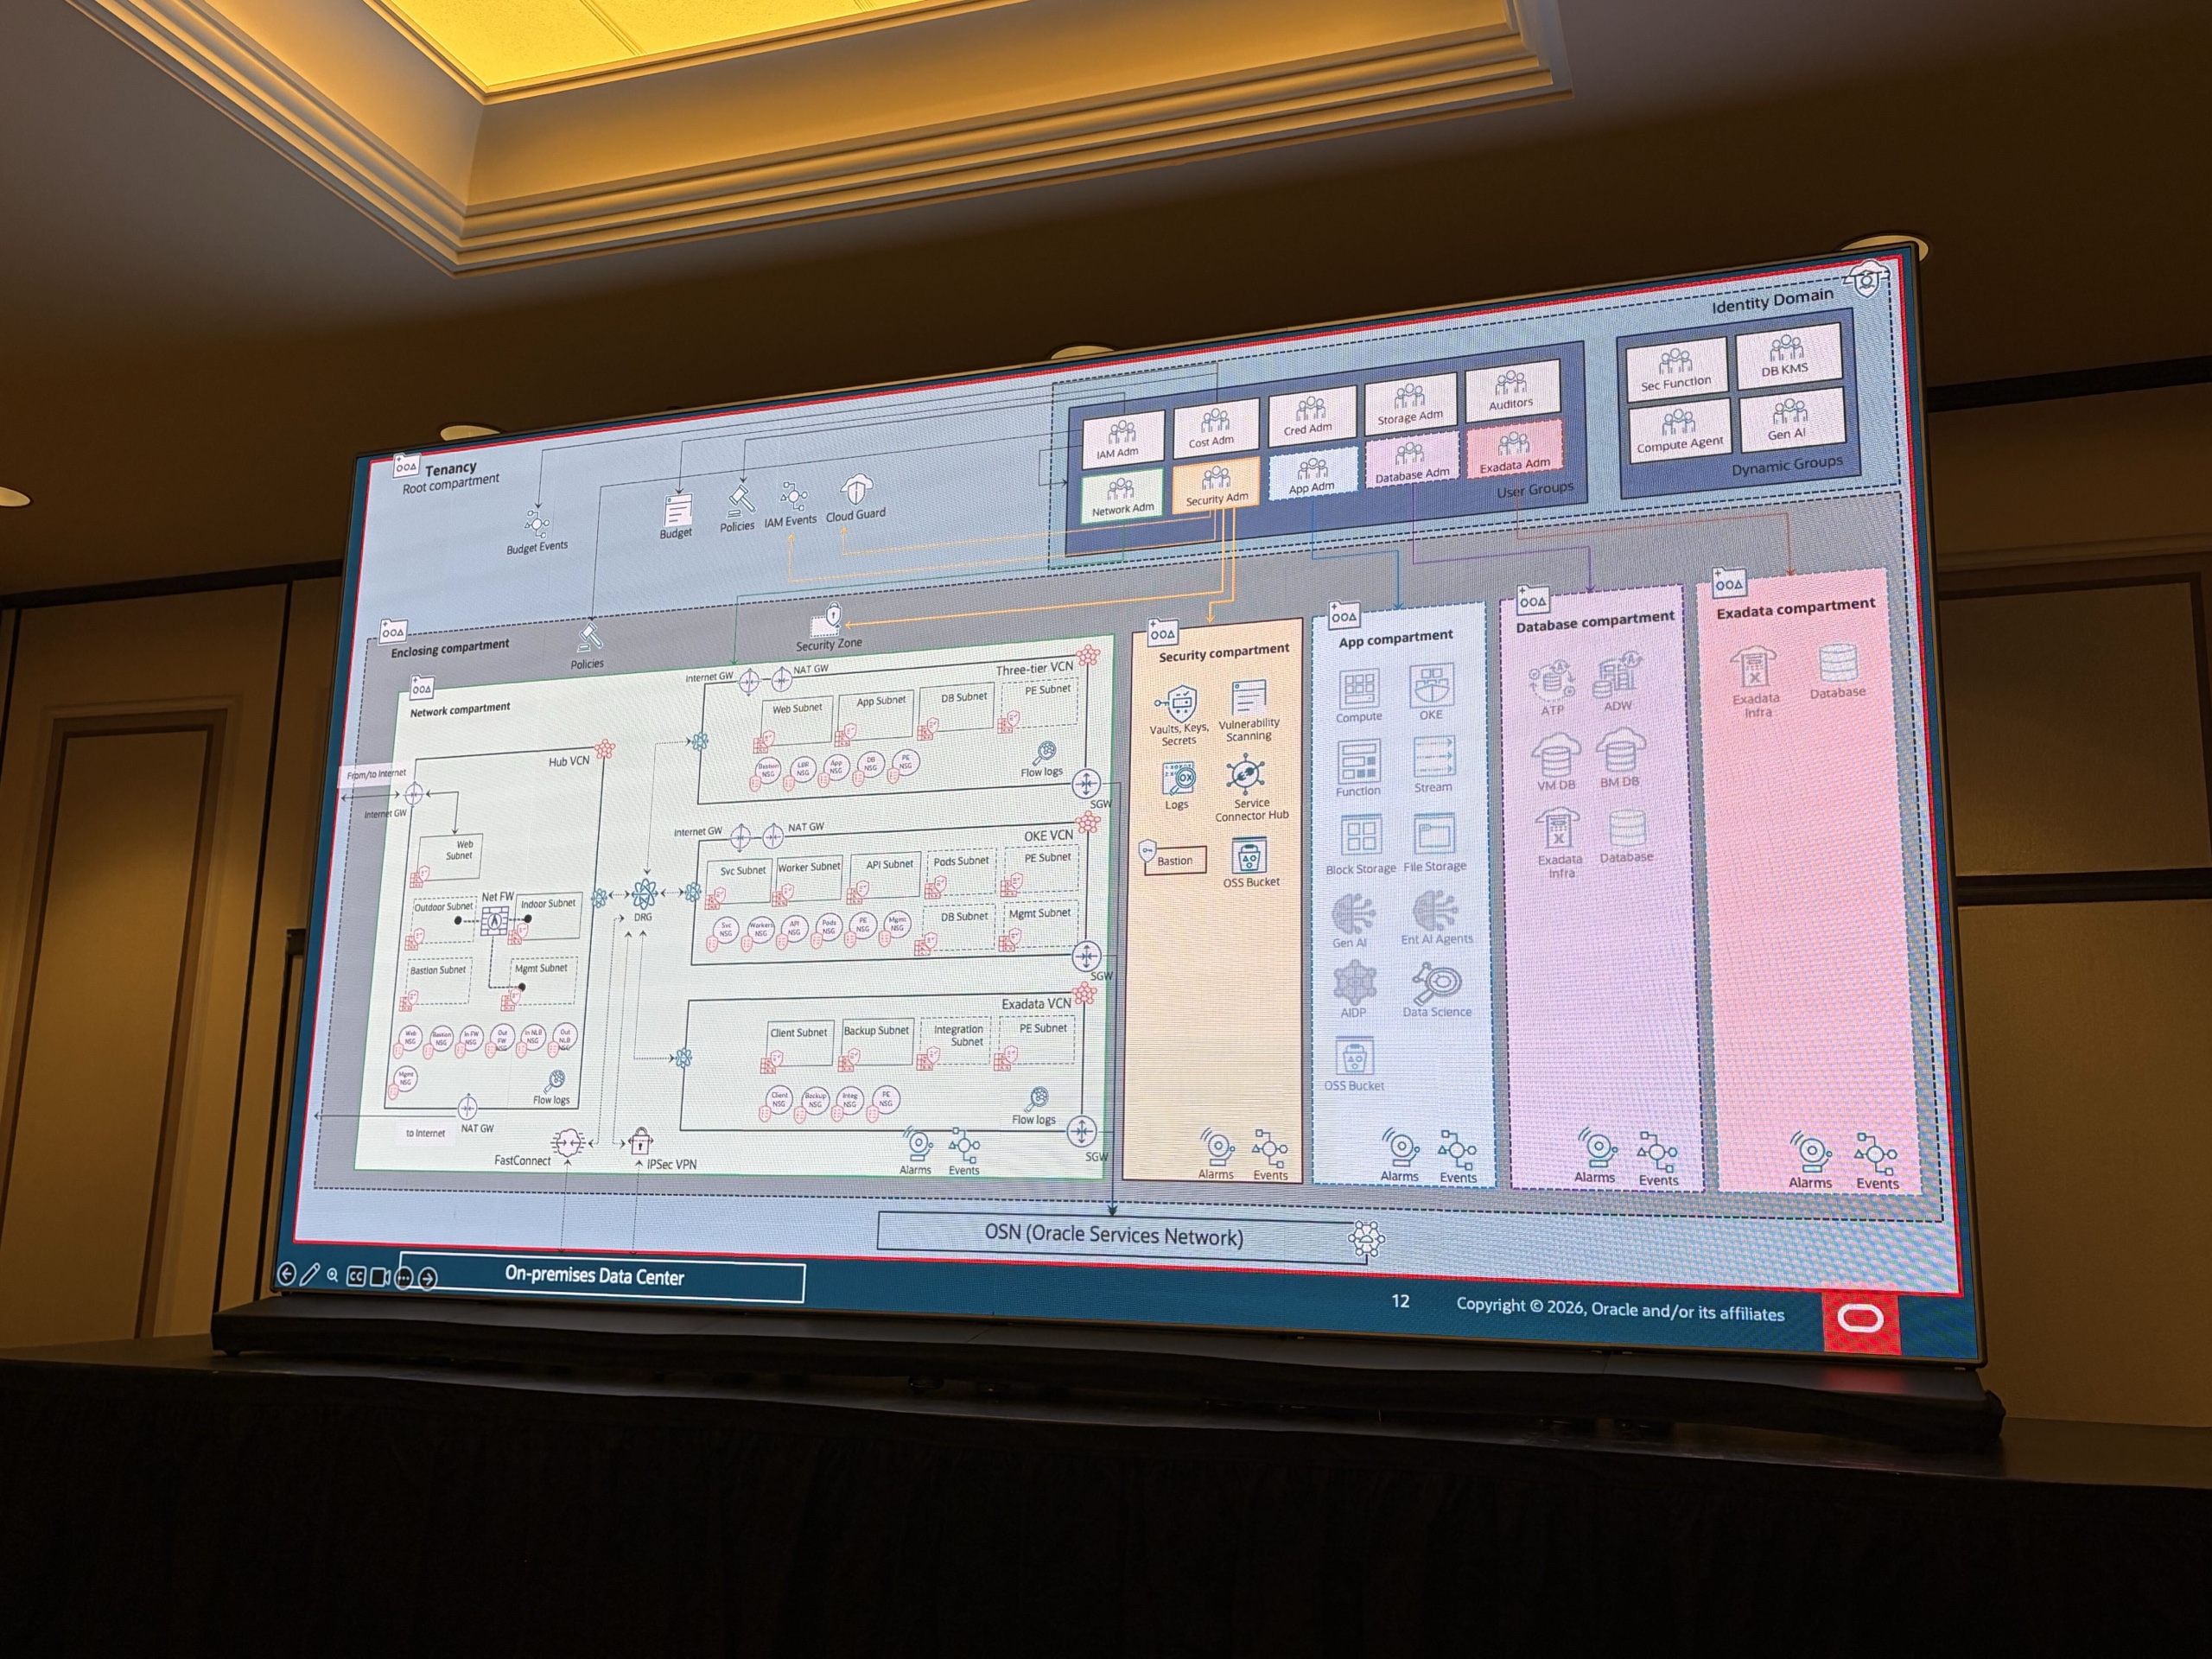
Core Landing Zoneの全体アーキテクチャ。グレー表示のリソースは「土台を作った上で後から実装するワークロード」を示す
AIワークロードはどう着陸するか:ファインチューニングとRAGエージェント
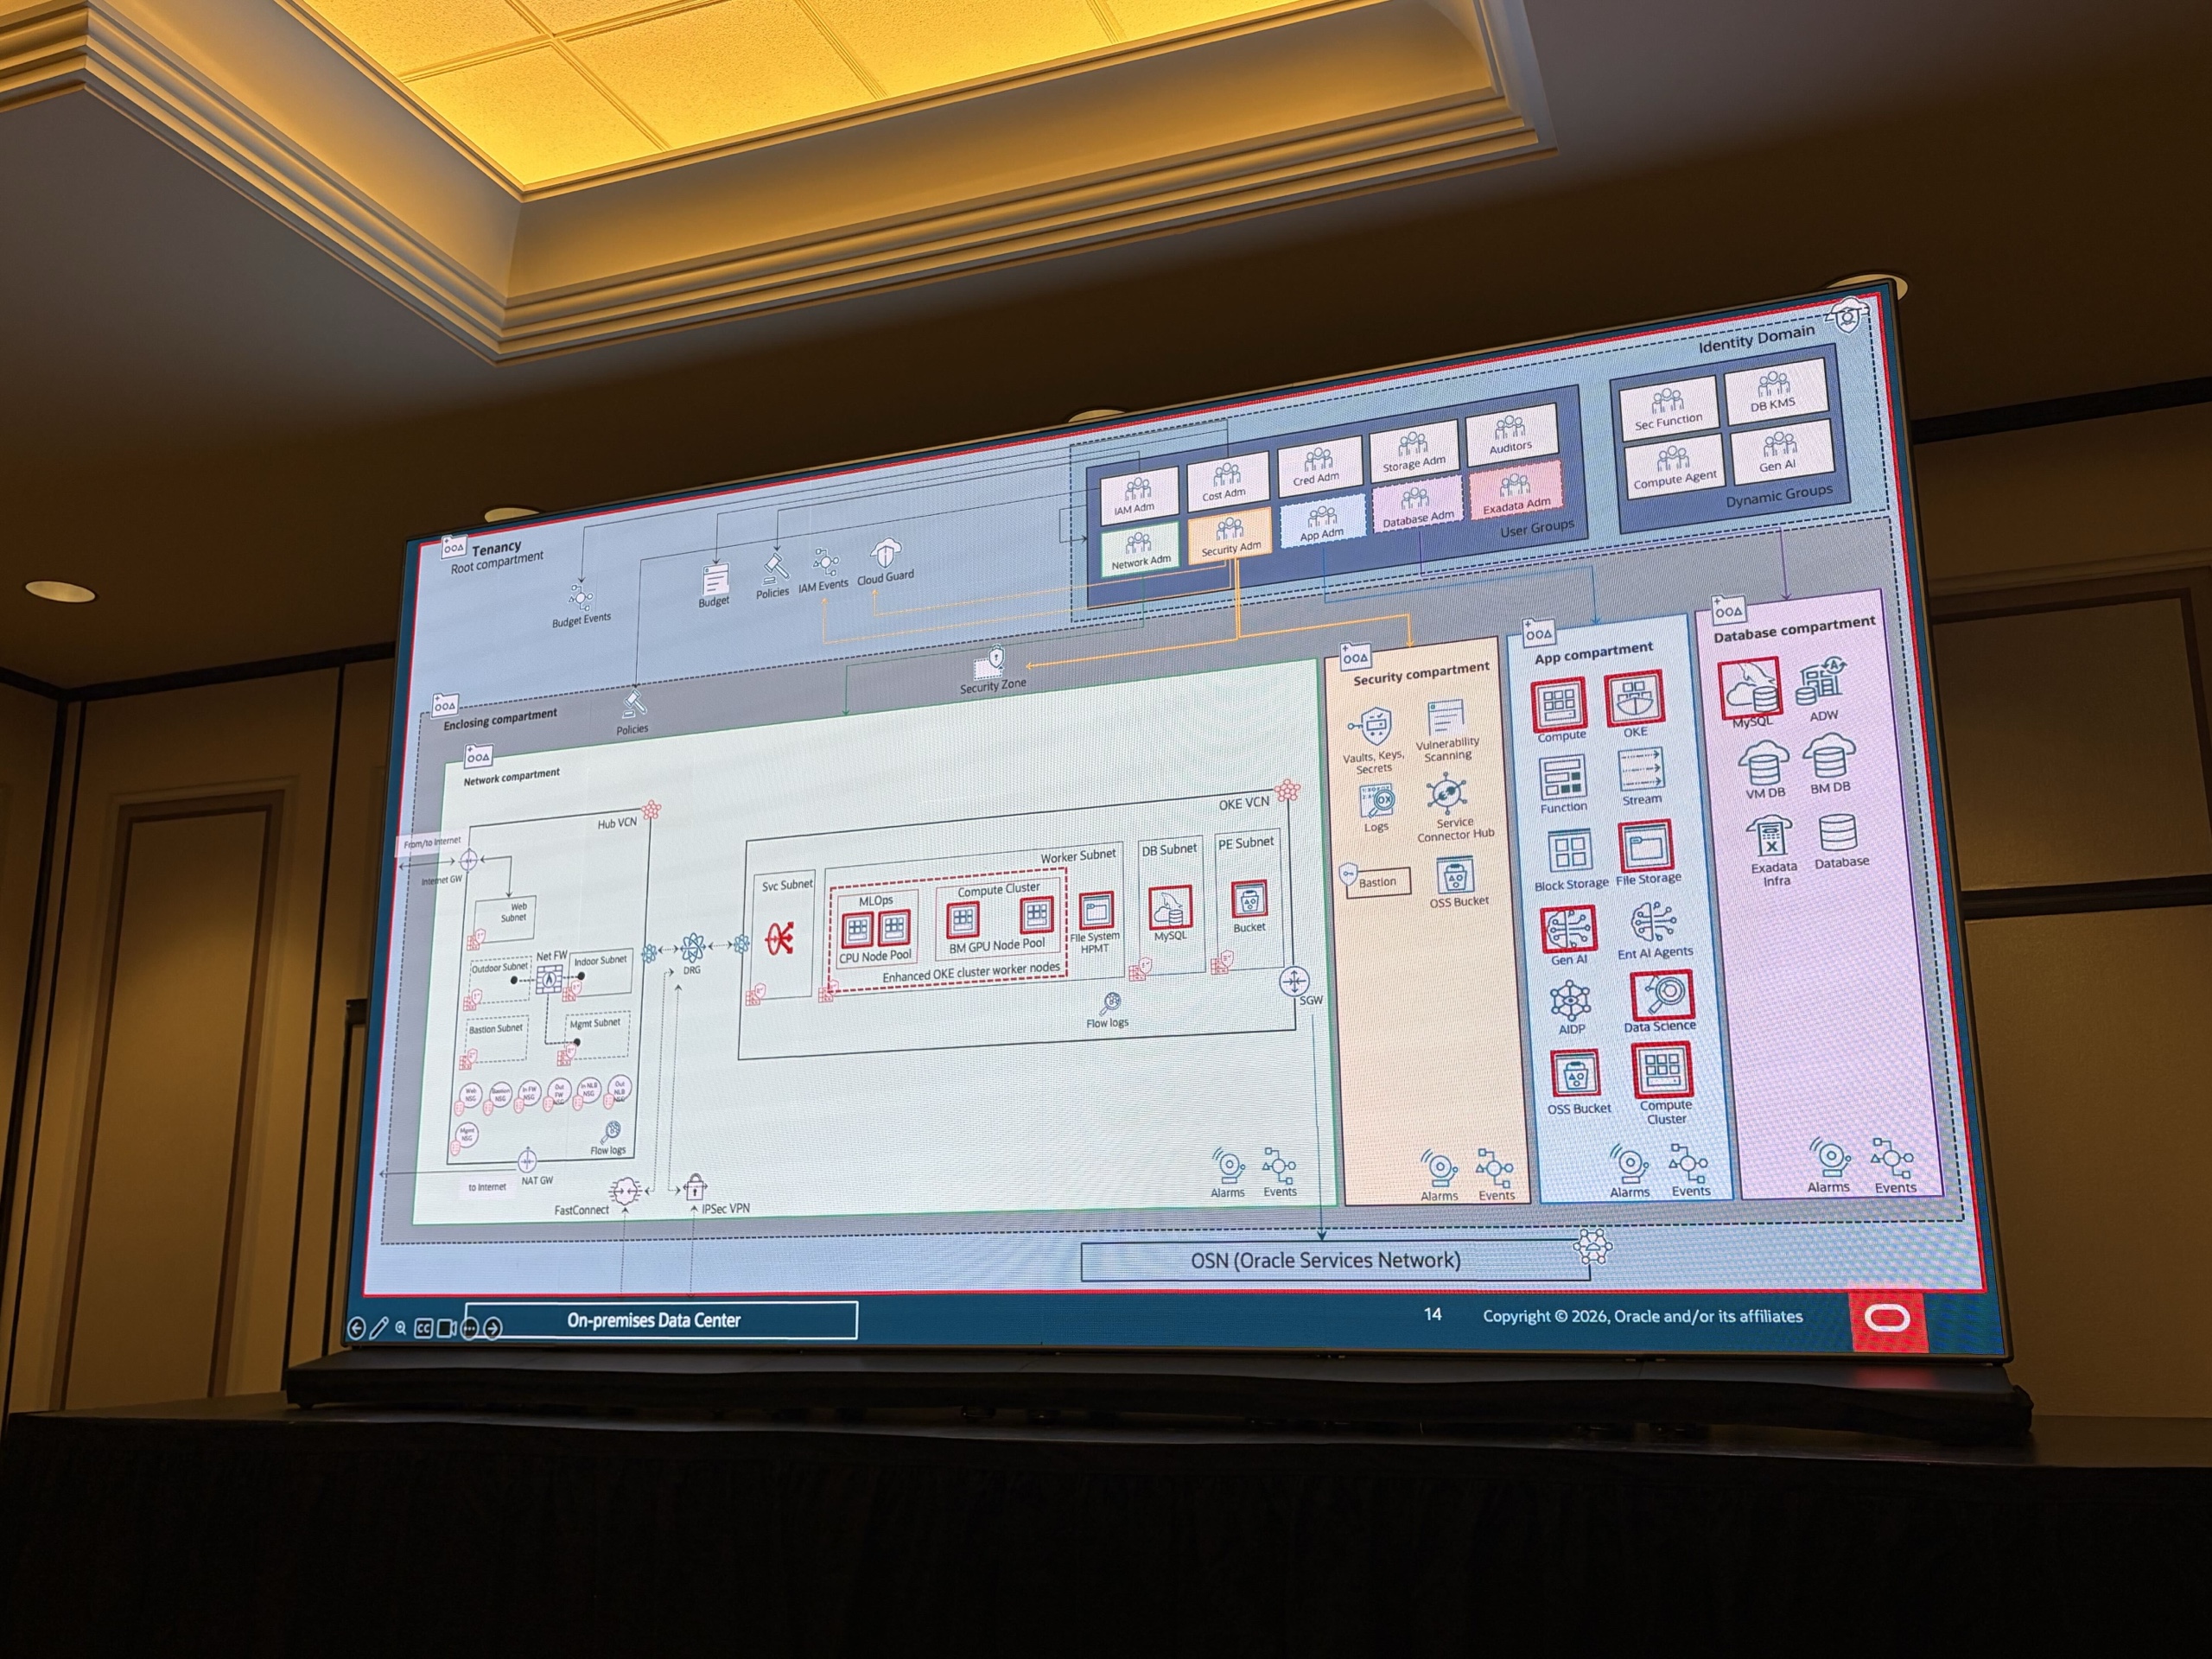
ここからがセッションの肝で、「Landing Zoneの図はそのままに、AIワークロードがスポークとして足されるだけ」だと2つのユースケースで示されました。
ユースケース1はLLMのファインチューニングです。専用のスポークVCN上のOKEクラスタに、ベアメタルGPUとRDMA対応Compute ClusterによるGPUノードプールで学習を、CPUノードプールでMLOpsを動かし、データはプライベートエンドポイント経由のObject StorageとFile Storageに置きます。OCI Generative AIやOCI Data Scienceといったマネージドサービスを使う場合も「同じ滑走路に着陸し、同じコンパートメントとポリシーの下にある」というのがCorrea氏の強調点でした。
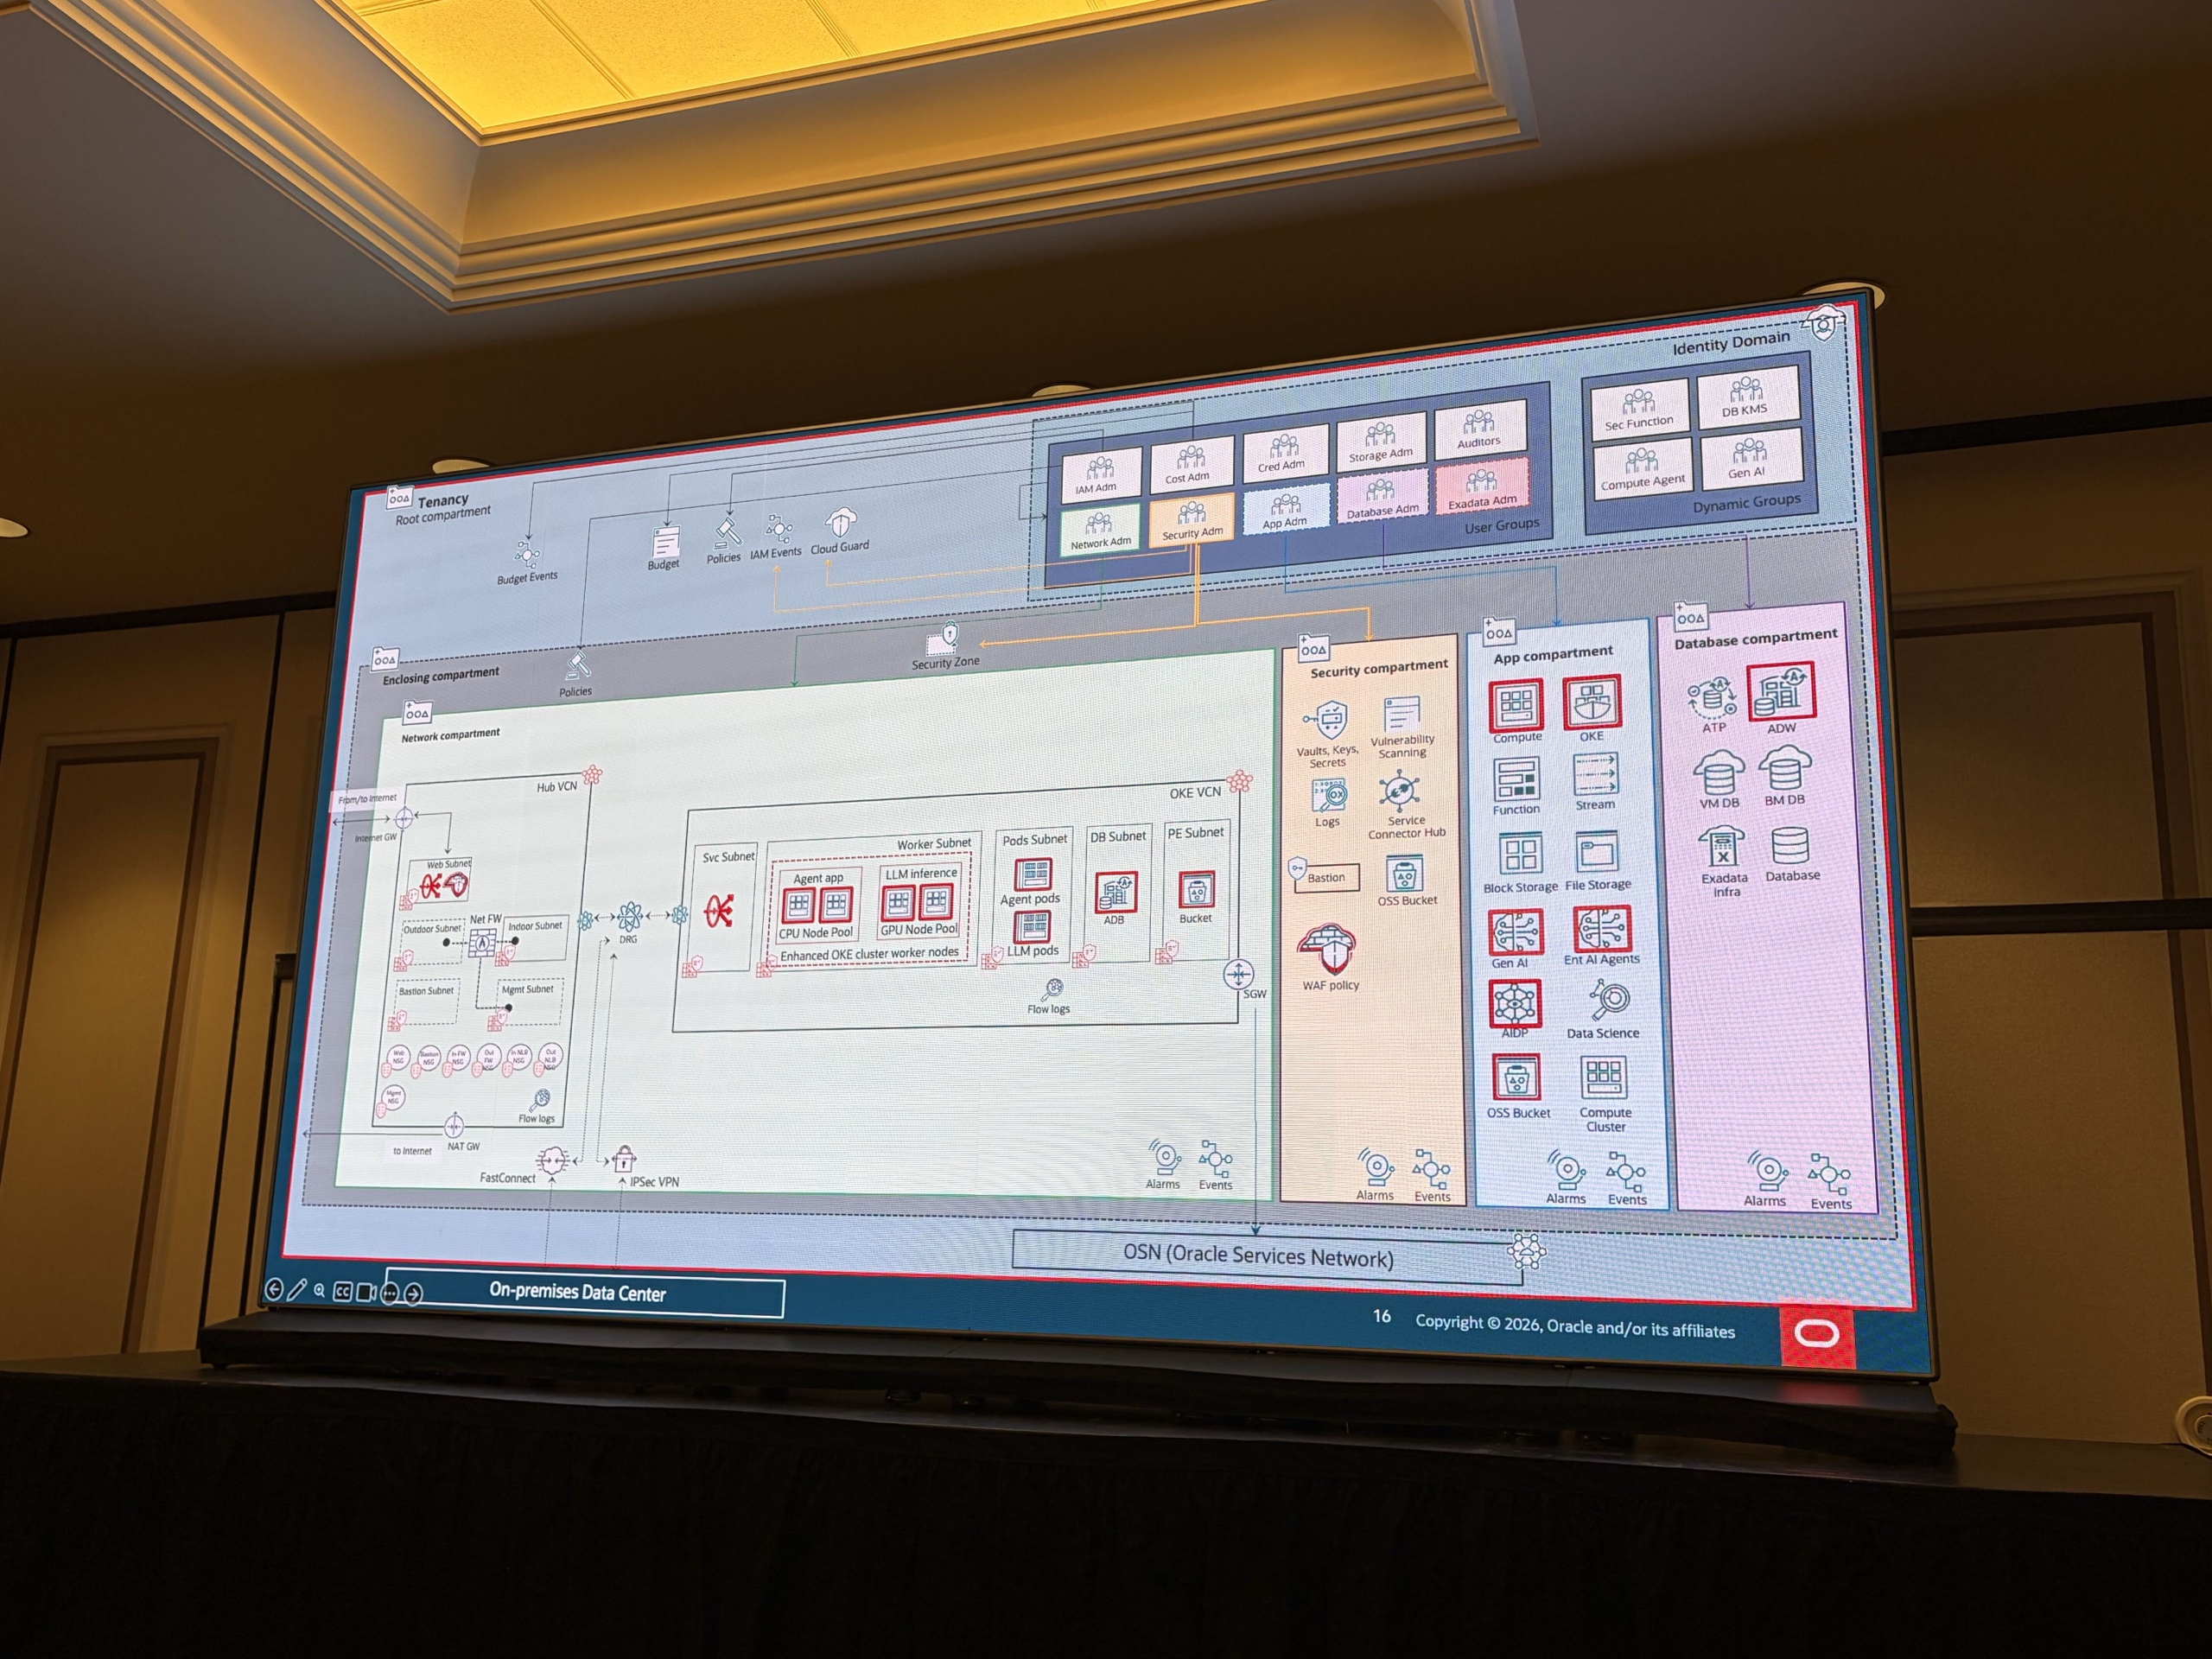
ユースケース2はRAGを伴うエージェントAIです。LangChainなどで作ったエージェントをCPUノードプールで、LLMの推論をGPUノードプールで動かし、外部公開ではハブVCNのロードバランサーにWAFポリシーを付けて検査します。ベクトルの格納先にはAutonomous Databaseを、マネージド側にはOCI Generative AIとOCI AI Data Platformを挙げていました。
前半のまとめは「Landing Zoneはプラットフォームチームとワークロードチームの間の安定した契約(platform contract)」という言葉でした。なお、Core Landing Zoneは2026年10月2公開の1.6.1で、マネージドAIサービス向けのIAMポリシーやサブネットの展開に対応しています。
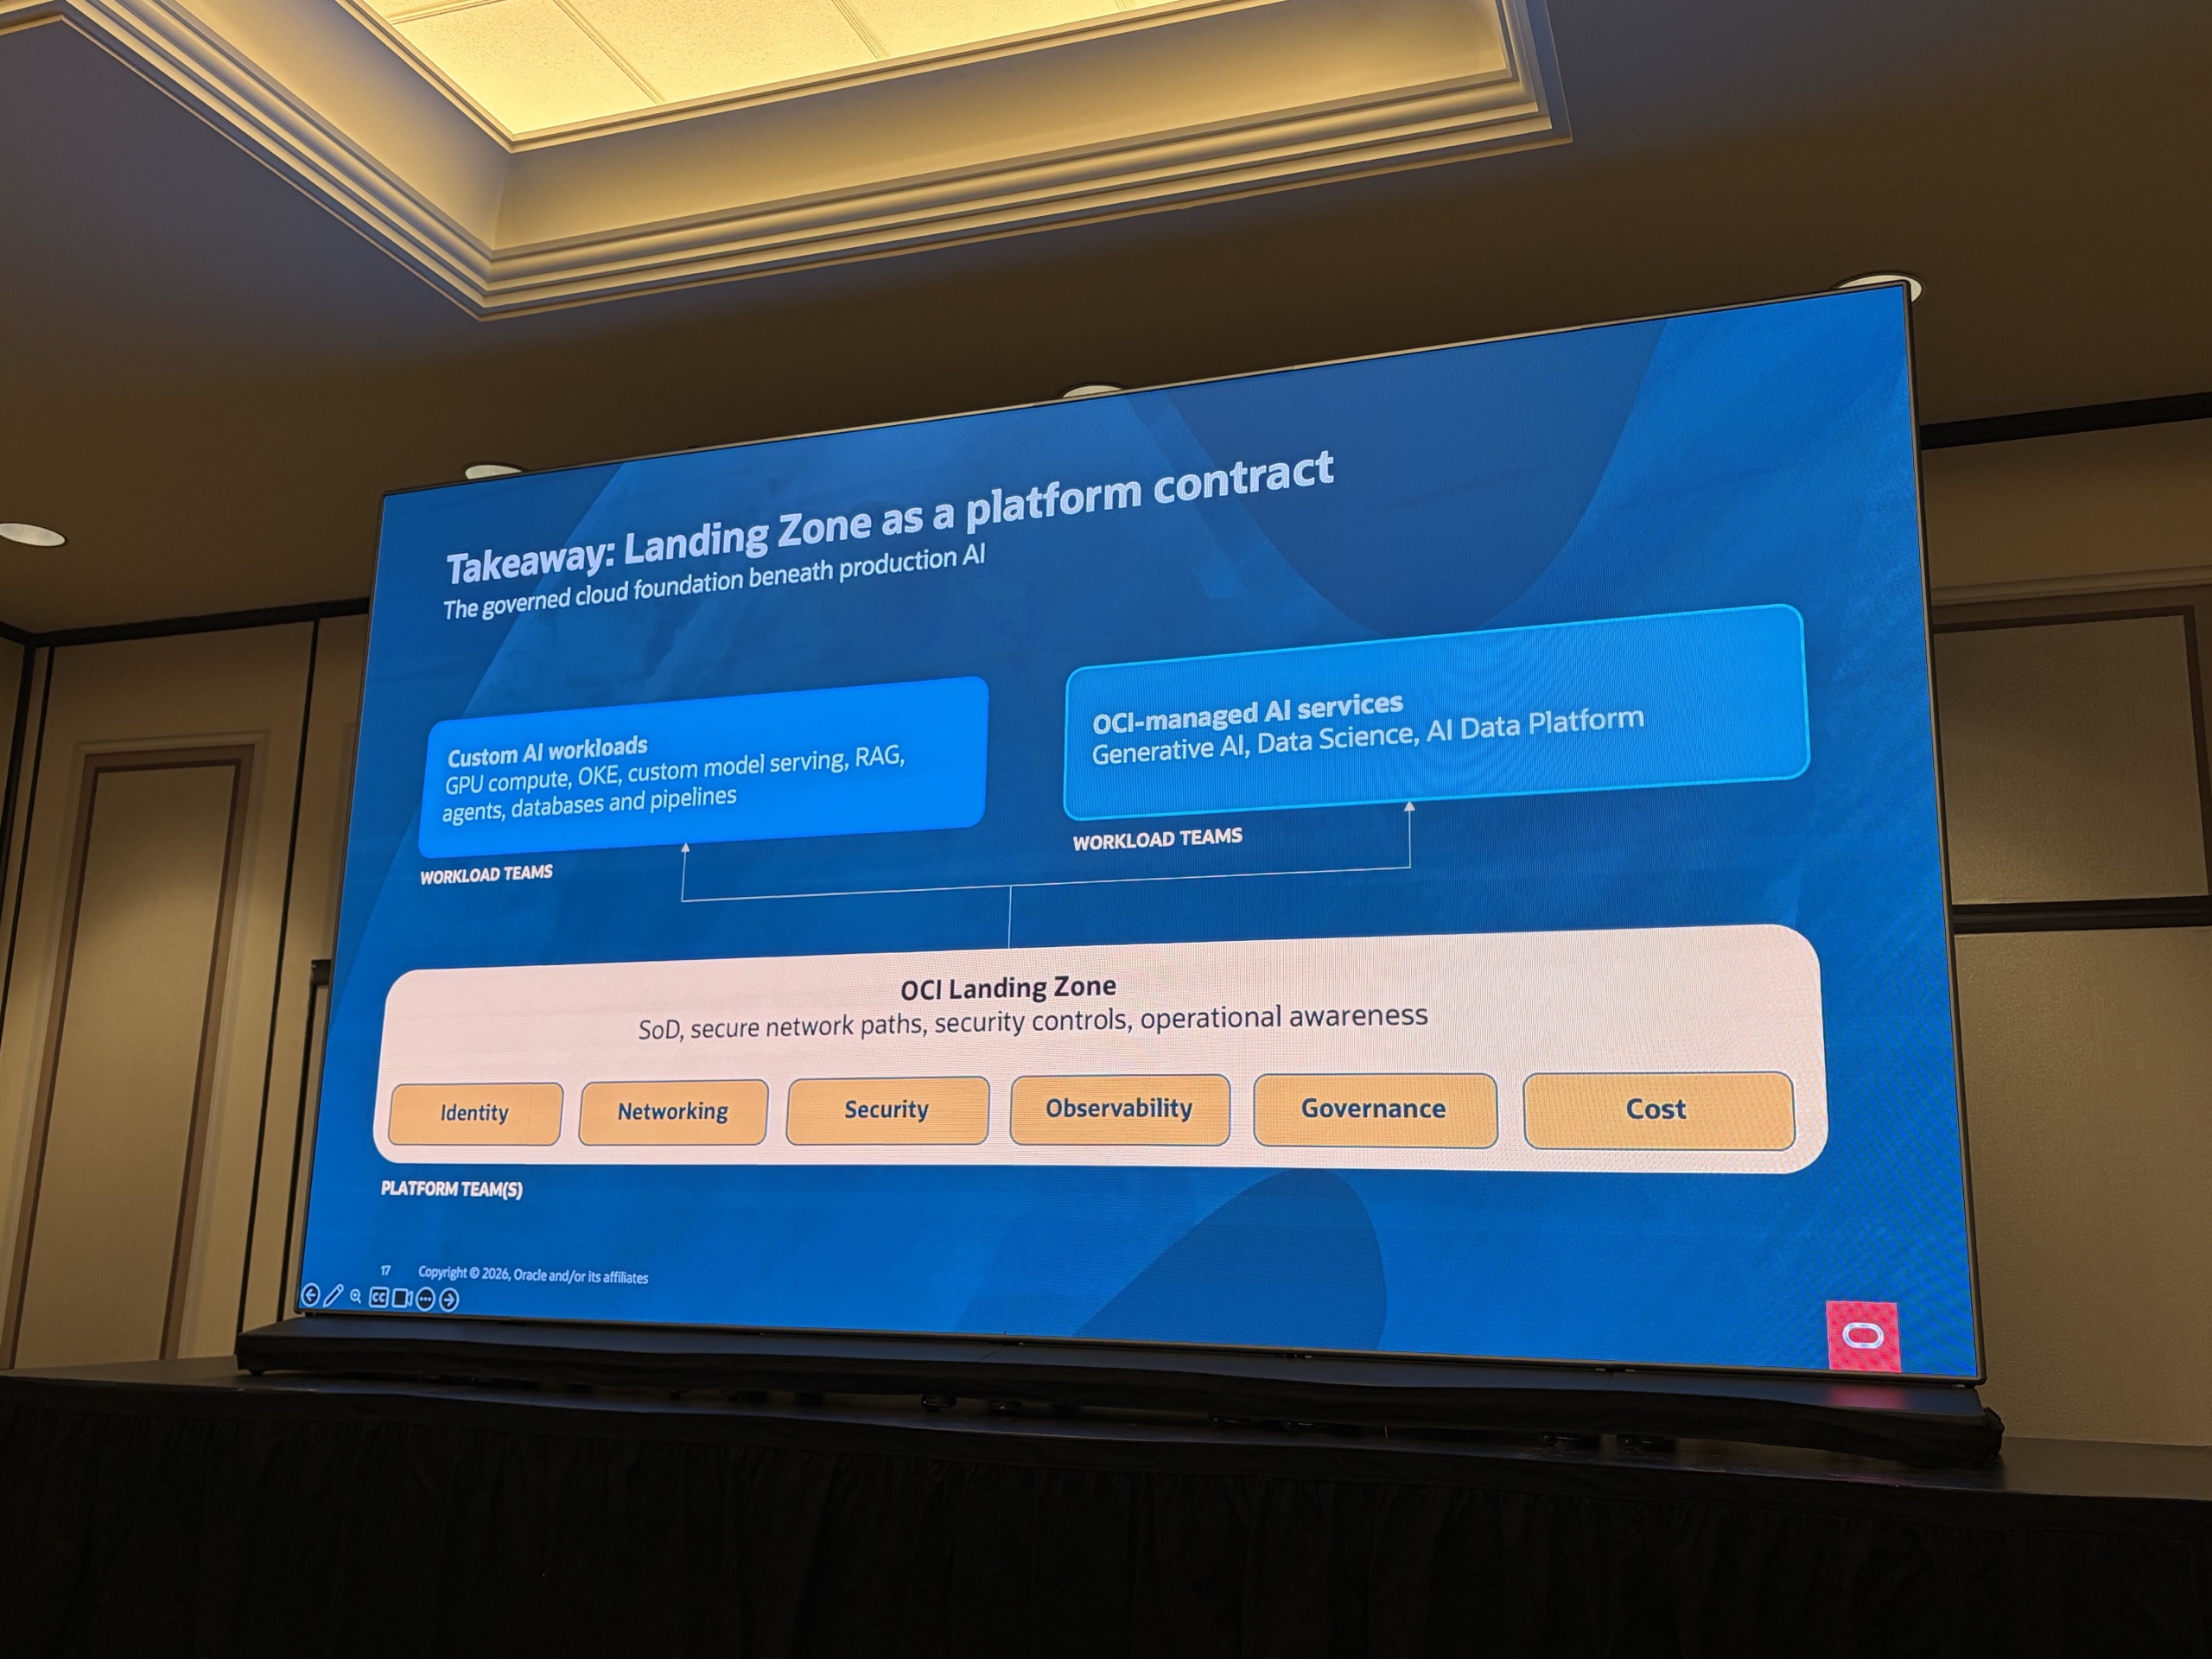
まとめのスライド「Landing Zone as a platform contract」。上段がワークロードチーム、下段がプラットフォームチームの責任範囲を示す
統制は本当に設定されているか:CIS Compliance Scriptを定期実行する
後半のHammer氏は「怒る人は騒ぎ、備えた人は証拠を集める」という引用で始めました。続けて著名なボクサーであるマイク・タイソン氏の「誰にでも計画はある、顔を殴られるまでは」という言葉を引き合いに、「アーキテクチャレビューで承認した設計と、実際に展開された環境は同じでしたか」と会場に問いかけます。承認した設計と実環境のギャップを可視化し、「どう殴られ、どう直すか」を知るための道具がCIS Compliance Scriptです。
Compliance Scriptは、GitHubのoci-landing-zonesで公開されているPythonスクリプト(cis_reports.py)です。テナンシーの設定を読み取ってCIS OCI Foundations Benchmarkの推奨事項と突き合わせ、HTMLやCSV、XLSX形式のレポートを出力します。OCI Cloud Shellからそのまま実行でき、オプションでOracle Best Practiceの検査や全リソースの棚卸しも行えます。Hammer氏の整理では、Landing Zoneが「構成」(Linuxに例えればOSの設定そのもの)で、Compliance Scriptは「評価者(assessor)」です。Core Landing Zoneと同様に、スクリプト自体もCISの認定(CIS Security Software Certification)を受けています。
最も力を込めていたのはログ収集の呼びかけでした。「SIEMに送らなくてもいい、Object Storageに置くだけでいいから収集を有効にしてほしい。Audit APIは1年前に遡る調査のために設計されていない」という言葉は、インシデント対応を経験した人ほど刺さるはずです。
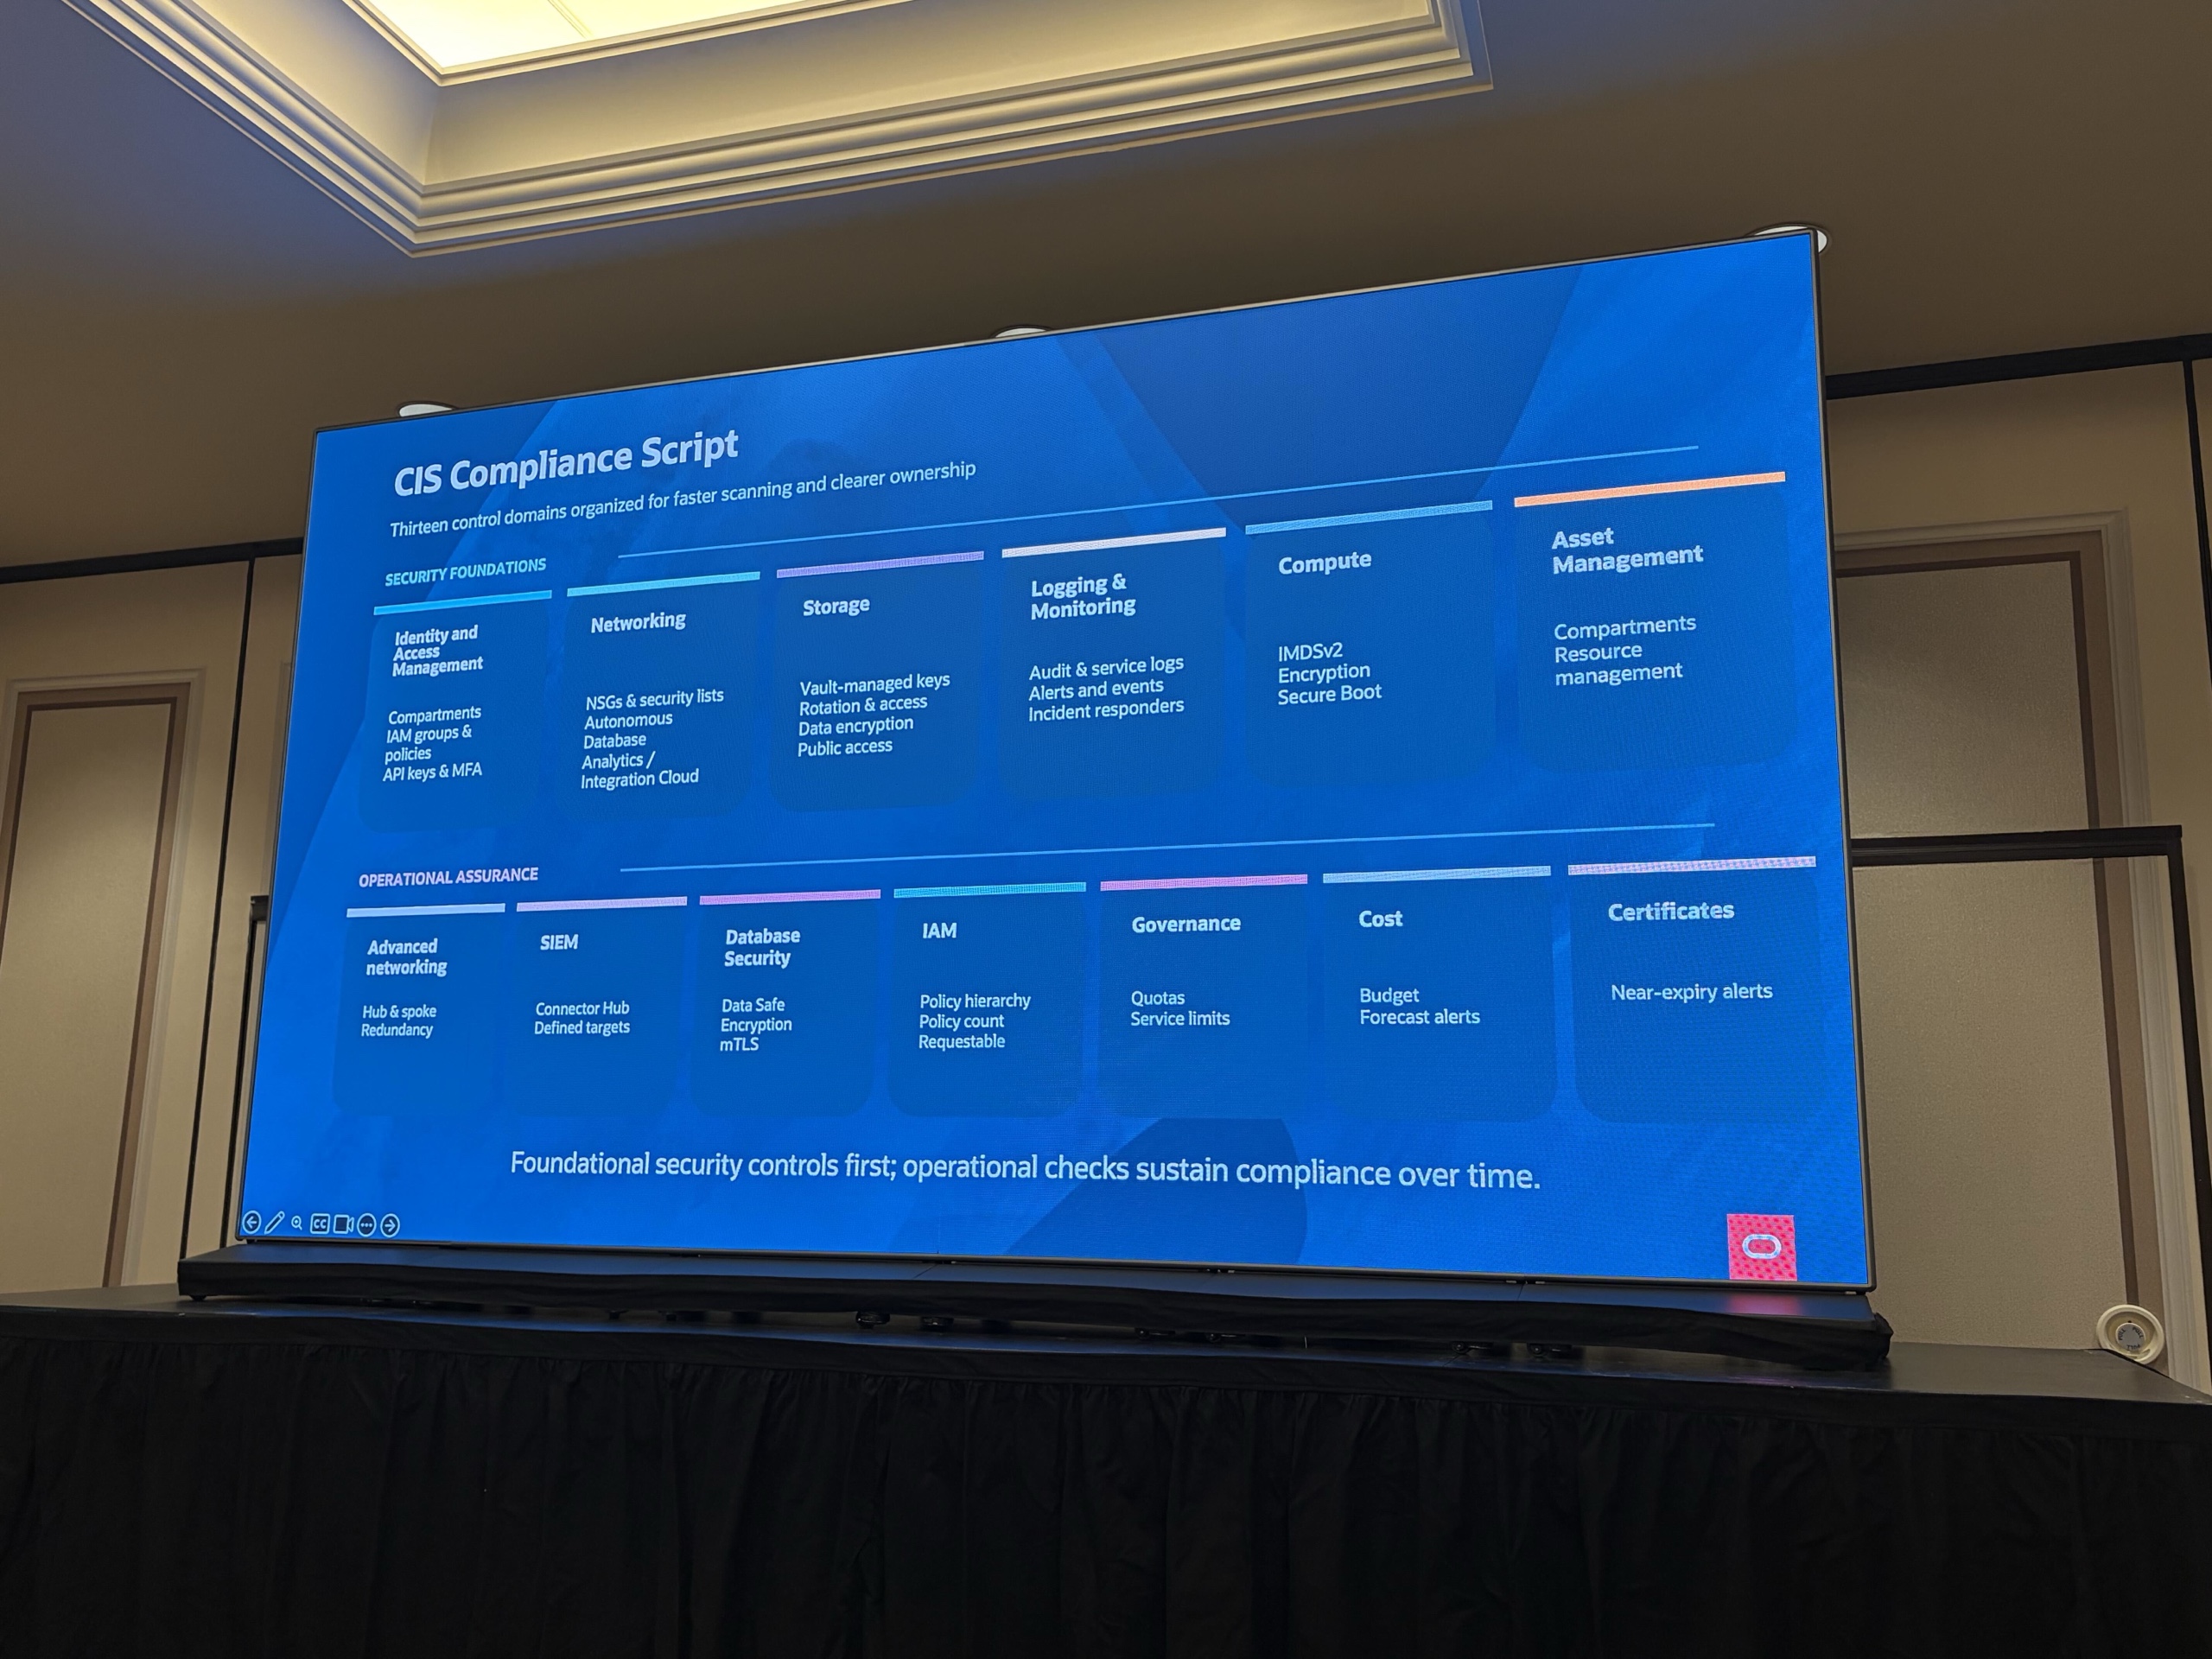
CIS Compliance Scriptの13の統制ドメイン。上段がSecurity Foundations、下段がOperational Assurance(Oracle Best Practice)
もう一つの要点は「CIS準拠を一度きりの作業にしない」ことです。Compliance ScriptをOCI Functionsとして定期実行し、レポートをObject Storageに保存して期限付きリンクをメールで通知するTerraform構成が、2026年8月公開の3.4.0で追加されています。
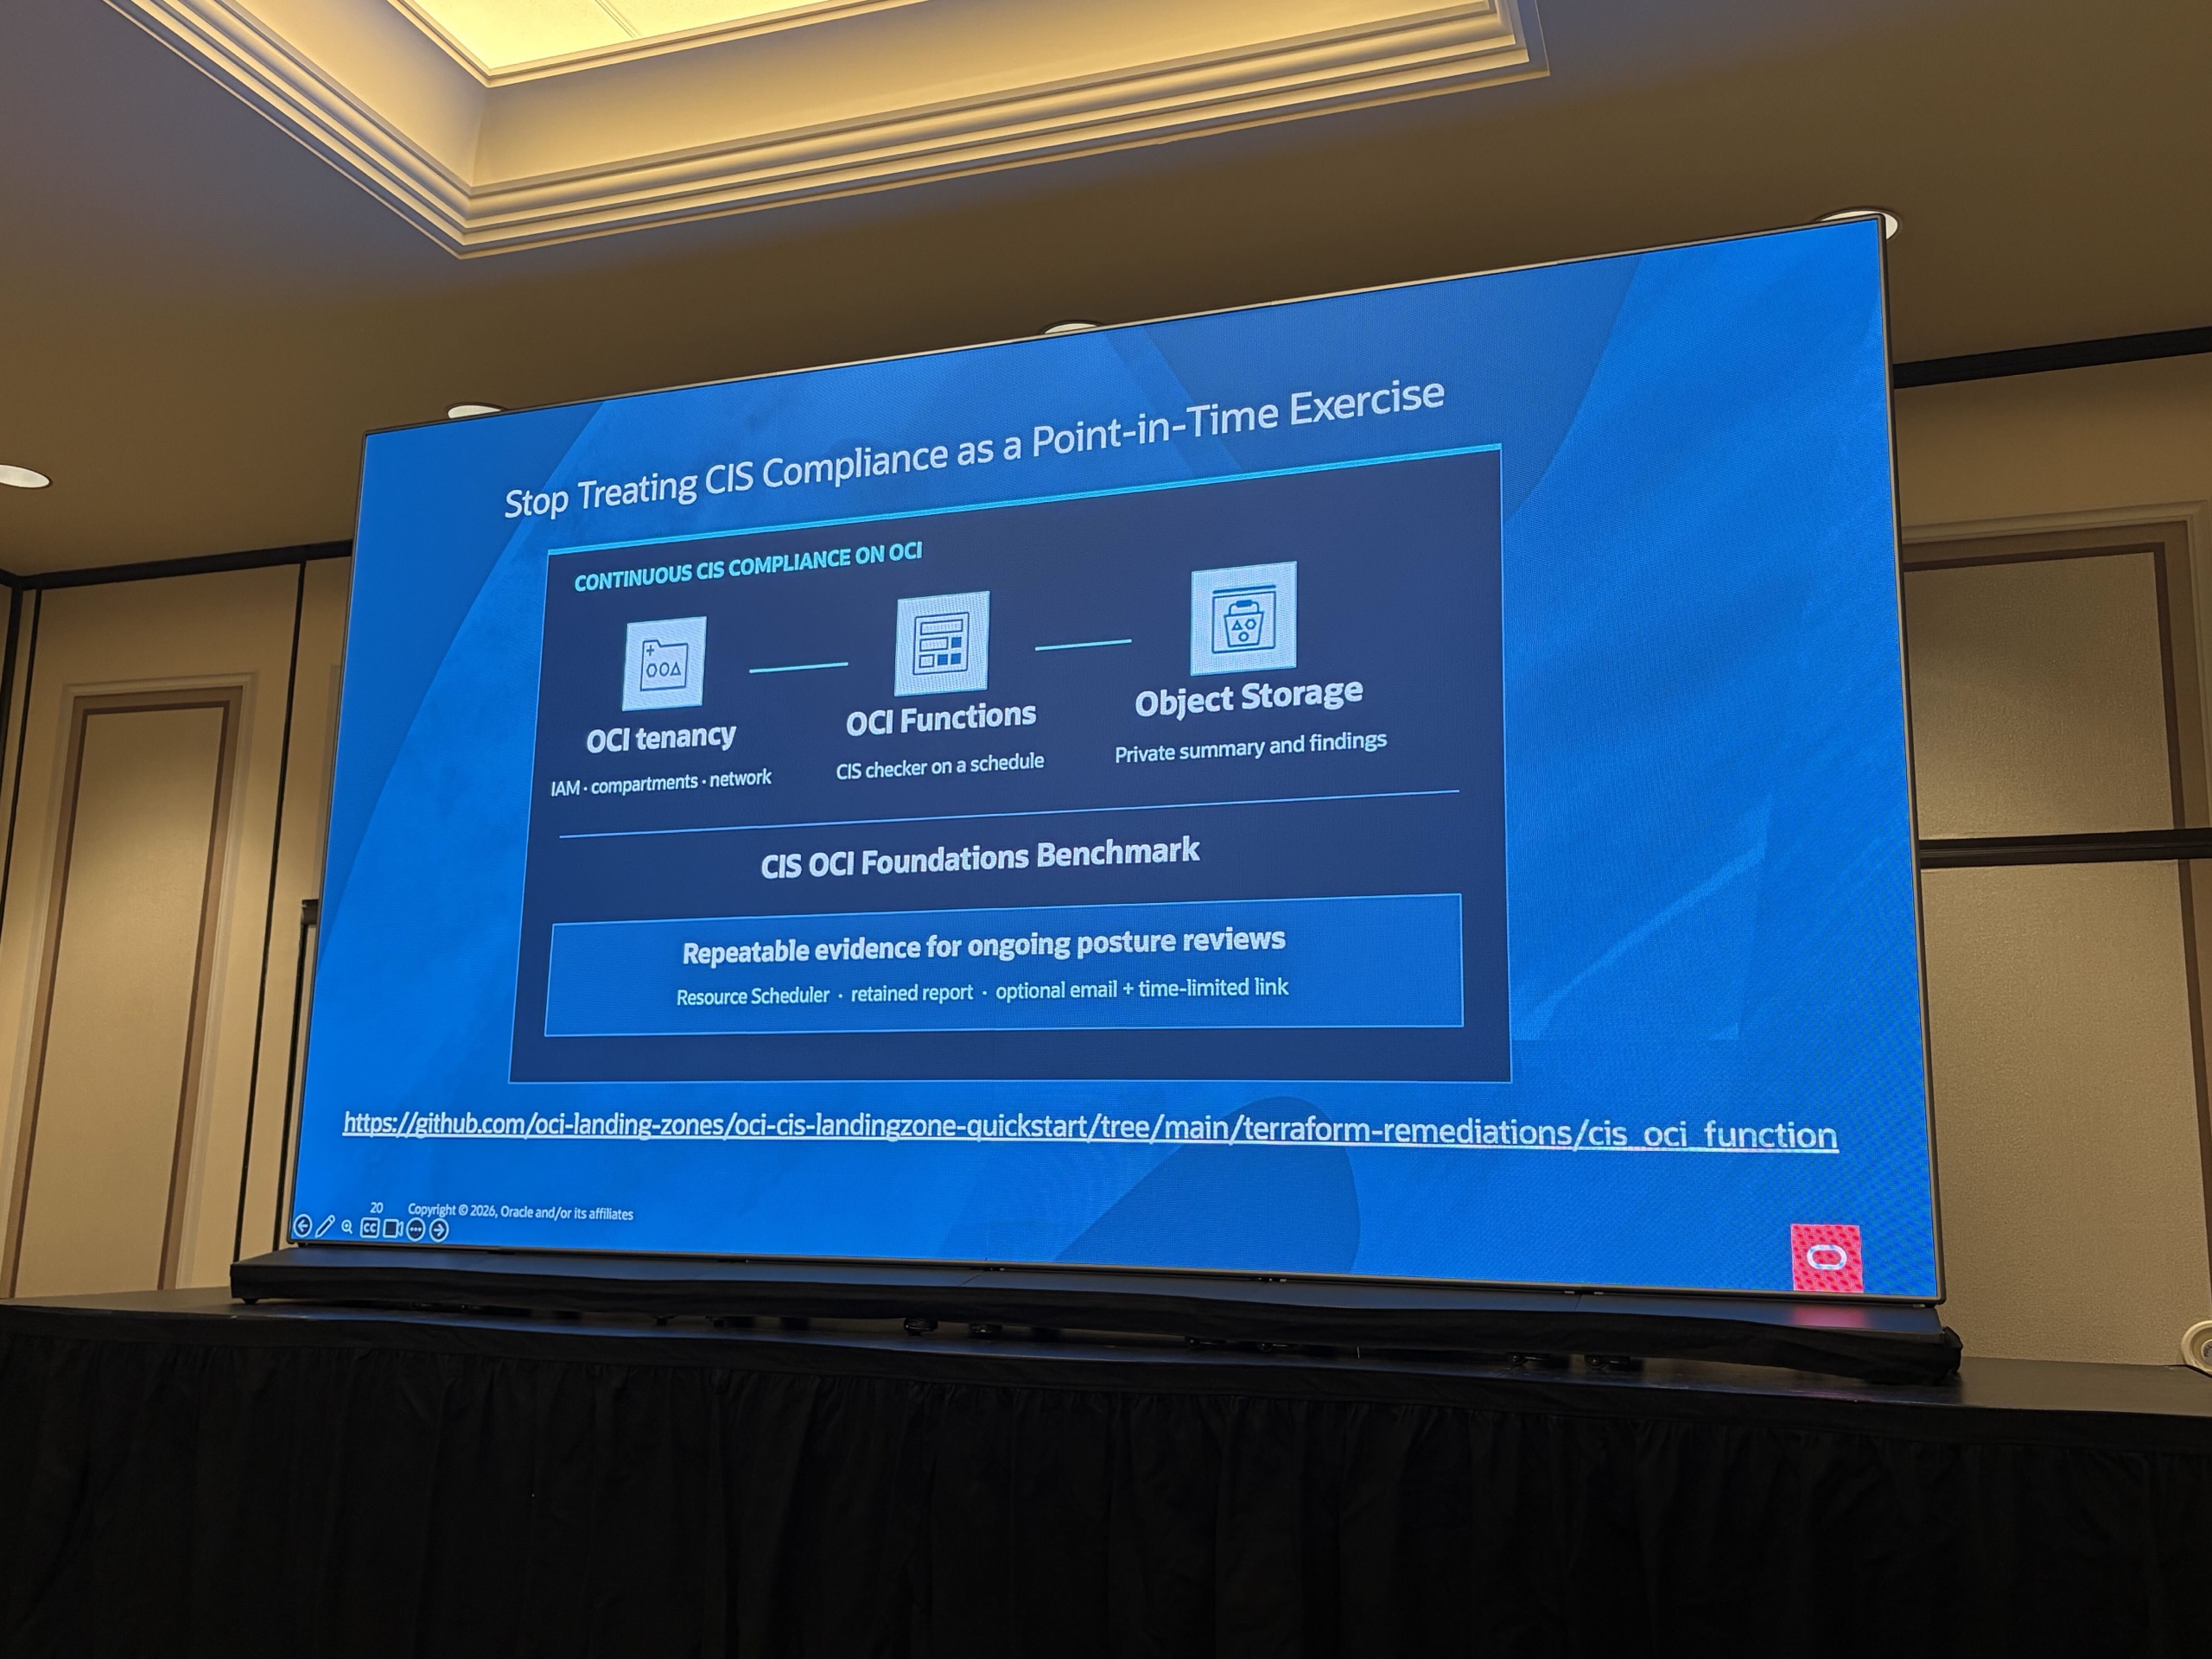
継続的CIS準拠の構成。OCI tenancy → OCI Functions(スケジュール実行)→ Object Storage(レポート保存)、メール通知と期限付きリンク
おわりに
以上、「Build AI Security Once, Scale Faster: Start with Landing Zones」に現地参加してのセッションレポートをお届けしました。
「先にLanding Zoneを敷けば、自前のGPUクラスタもマネージドAIサービスも同じ統制の下に着陸する」という整理と、「その統制が効いているかを検証し、証拠を残し続ける」という運用の両輪が、45分で過不足なく示された点に価値があったと感じています。同日にOracleが発表したOracle AI Security Meshの様なセキュリティ関連サービスも、テナンシーの土台が整っていてこそ活きるのだと思います。
弊社はマルチクラウドの支援において、Landing Zoneに相当する初期構成とガードレールの整備についてもご提案させていただくことがあります。OCIでも無償のOSSがここまで整っていることは、AI基盤を検討されるお客様にとって心強い材料になると思います。一方で、職務分掌を組織に合わせて読み替え、指摘事項を直す順番を決め、ログを誰が見るかを運用に落とすことは、ツールだけでは埋まりません。そういった部分の整理等でお困りの場合は、ぜひ弊社にご相談ください!
会期中は引き続き、OCIのインフラ、セキュリティ、AI基盤等に関するセッションのレポートをお届けします。
最後までお読みいただきありがとうございました!
 簡単30秒