


TL;DR
- Oracle Database Security の Senior Vice President、Vipin Samar が、AI による攻撃に備えるデータベースのセキュリティ戦略を、Secure at speed・Secure through resilience・Secure at the source の3原則で整理した
- Oracle Data Safe の新しい機能として、フリート全体の暗号の使い方を棚卸しする Crypto Posture Assessment と、テスト用にデータベースを縮小する Data Subsetting が紹介された
- OCI Top Partner Engineers 2026 の視点で、3原則ごとの機能を整理し、考察を交えて紹介する
はじめに
2026 OCI Top Partner Engineers の今井です。
2026年10月25日〜28日にラスベガスで開催された Oracle AI World 2026 に参加した。本記事では、10月26日のセッション「Data Security for the AI Era: Defending Against AI-Powered Threats」を取り上げる。登壇したのは Oracle Database Security の Senior Vice President、Vipin Samar だ。
セッションの出発点は、AI がサイバー攻撃を「産業化」したという認識だった。AI によって攻撃者は、スタック全体から弱点を探し、脆弱性をすぐに標的型の攻撃へ変え、これまでにない速さと規模で動けるようになったという。これに対し、ファイアウォールは「許可された」通信を止められず、パッチ適用はリバースエンジニアリングとの競争になっているという。
AI データセキュリティの3原則とは?
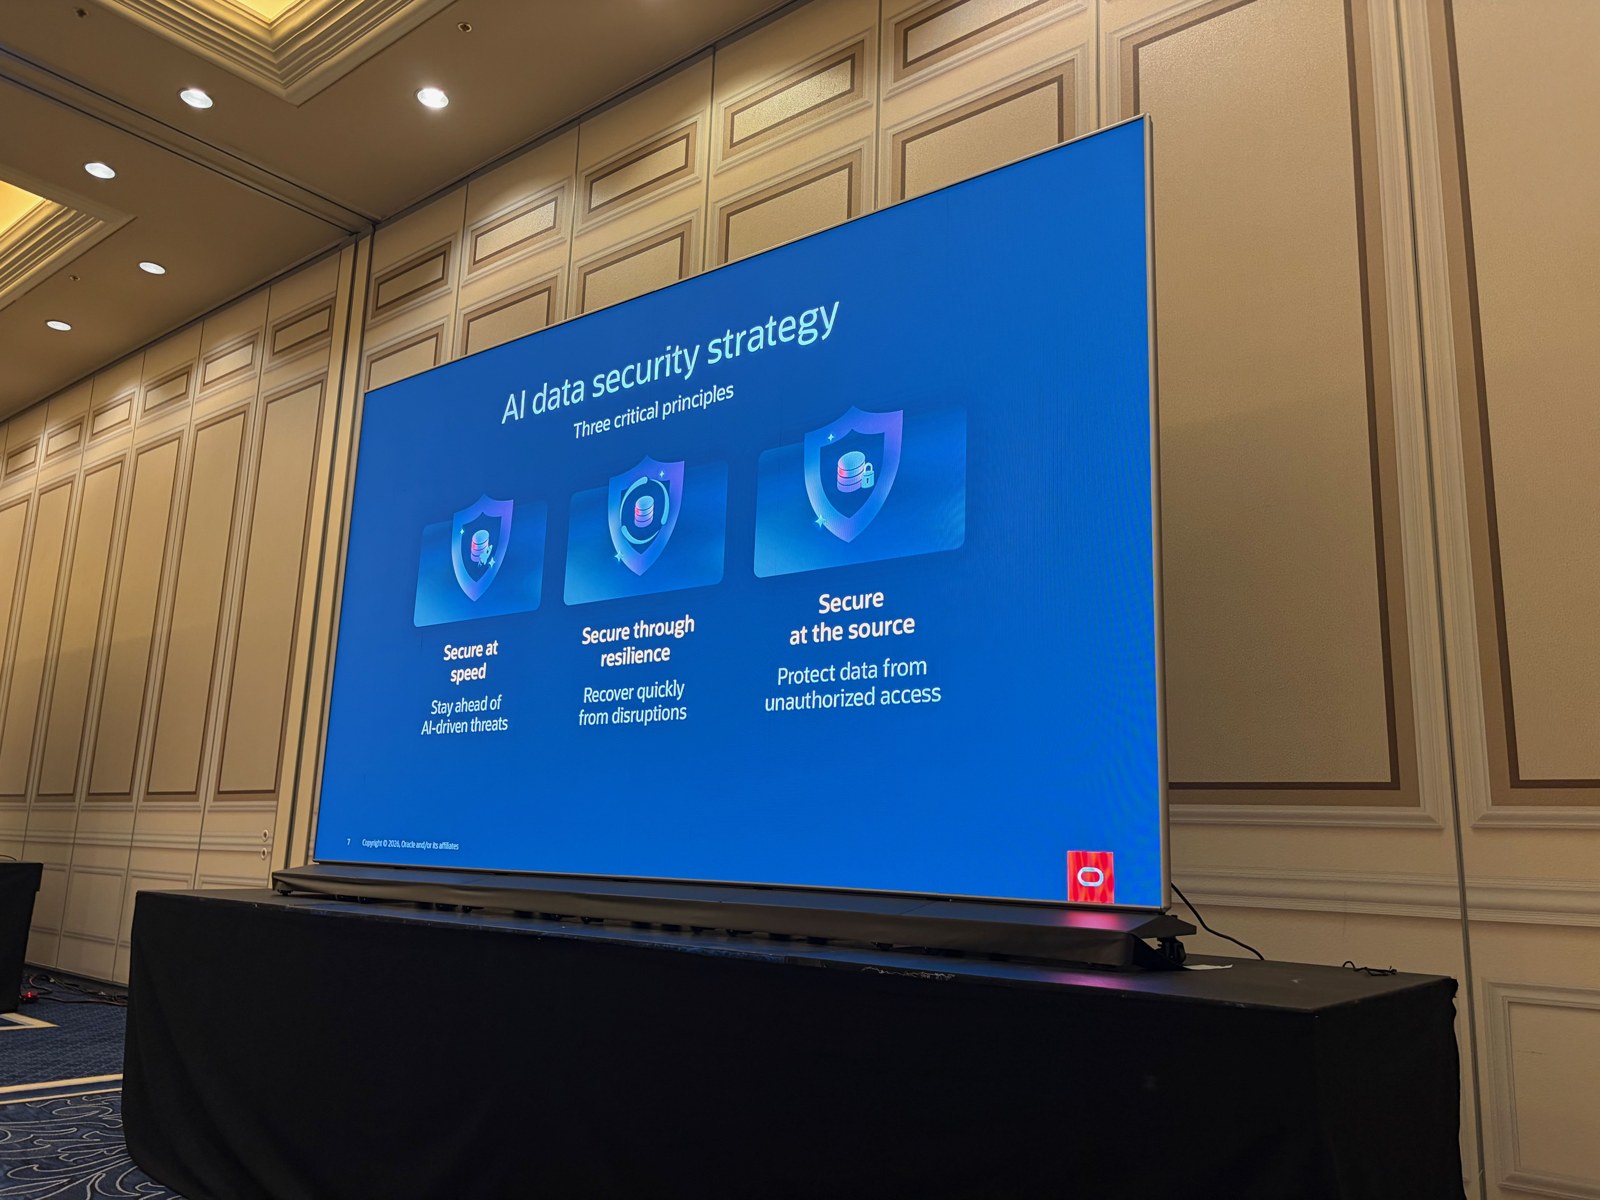
登壇者は戦略として、AI による脅威より先に動く Secure at speed、障害から素早く復旧する Secure through resilience、不正なアクセスからデータそのものを守る Secure at the source の3原則を挙げた。
紹介された機能でできること
セッションで紹介された機能を、対応する原則ごとに整理する。新しい機能として紹介されたものを表の先頭に置いた。
| 対応する原則 | できること | 中身 |
|---|---|---|
| Secure at speed | 暗号の使い方をフリート全体で棚卸しする(Crypto Posture Assessment) | ネットワーク・データ・バックアップ・エクスポートの暗号化、プロトコルとアルゴリズム、鍵・ウォレット・証明書、FIPS の設定を一覧にする |
| Secure at speed | テスト用に縮小したデータベースを作る(Data Subsetting) | ドライビングテーブルごとに、条件や割合で残すデータを決める |
| Secure at speed | 見つかった問題の修復を AI エージェントに任せる(未提供の機能のデモ) | 検出、リスク評価と推奨、人の承認(または事前承認)、実行と結果の確認、証跡の作成までを AI エージェントが進める構想だ |
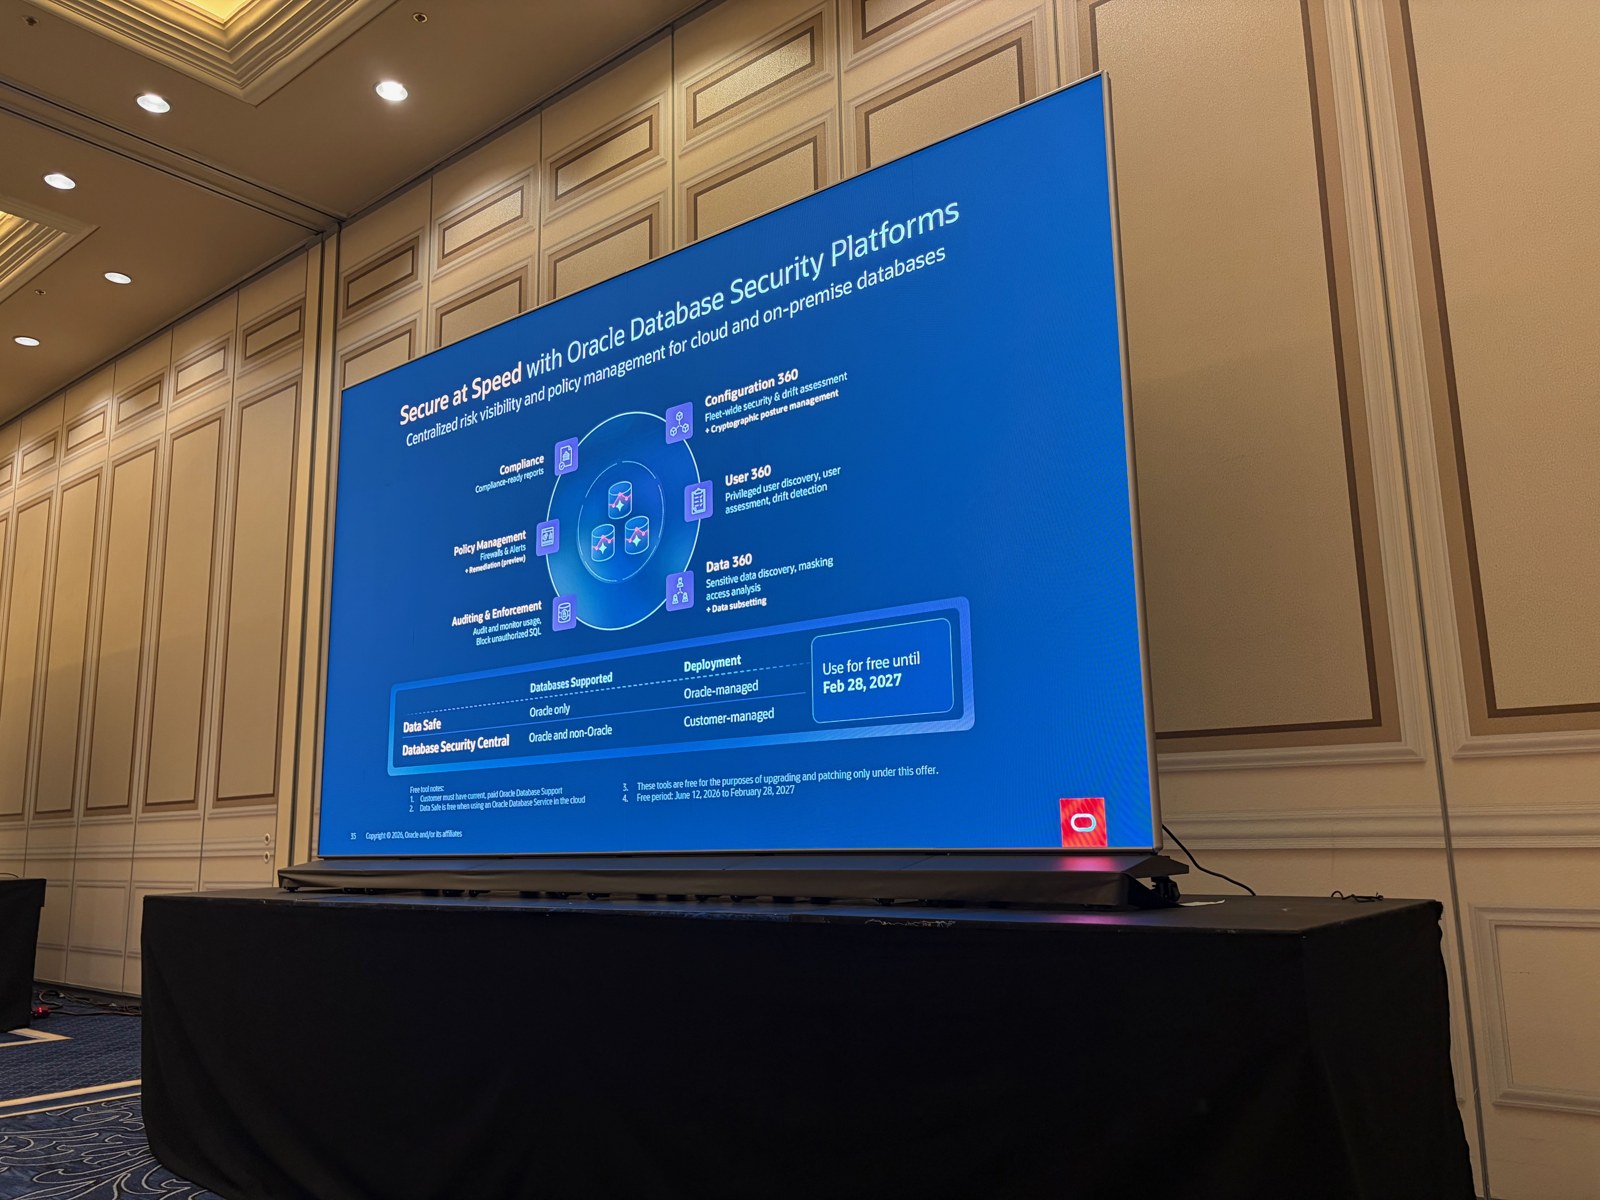
| Secure at speed | 設定・ユーザー・データのリスクをフリート全体で見る | Data Safe と Database Security Central が、Configuration 360、User 360、Data 360、コンプライアンス、ポリシー管理、監査をまとめて提供する |
| Secure through resilience | 障害時にアプリケーションを変えずにフェイルオーバーする | Oracle Maximum Availability Architecture(MAA)で、データベースのフェイルオーバーを3秒未満で行う |
| Secure through resilience | ランサムウェアからデータを取り戻す | Oracle Database Zero Data Loss Recovery が、REDO ログのリアルタイムの転送と増分のバックアップに加え、イミュータブルなオブジェクト・ストレージへのアーカイブ、エアギャップされたサイバー・ボールトへの複製を行う |
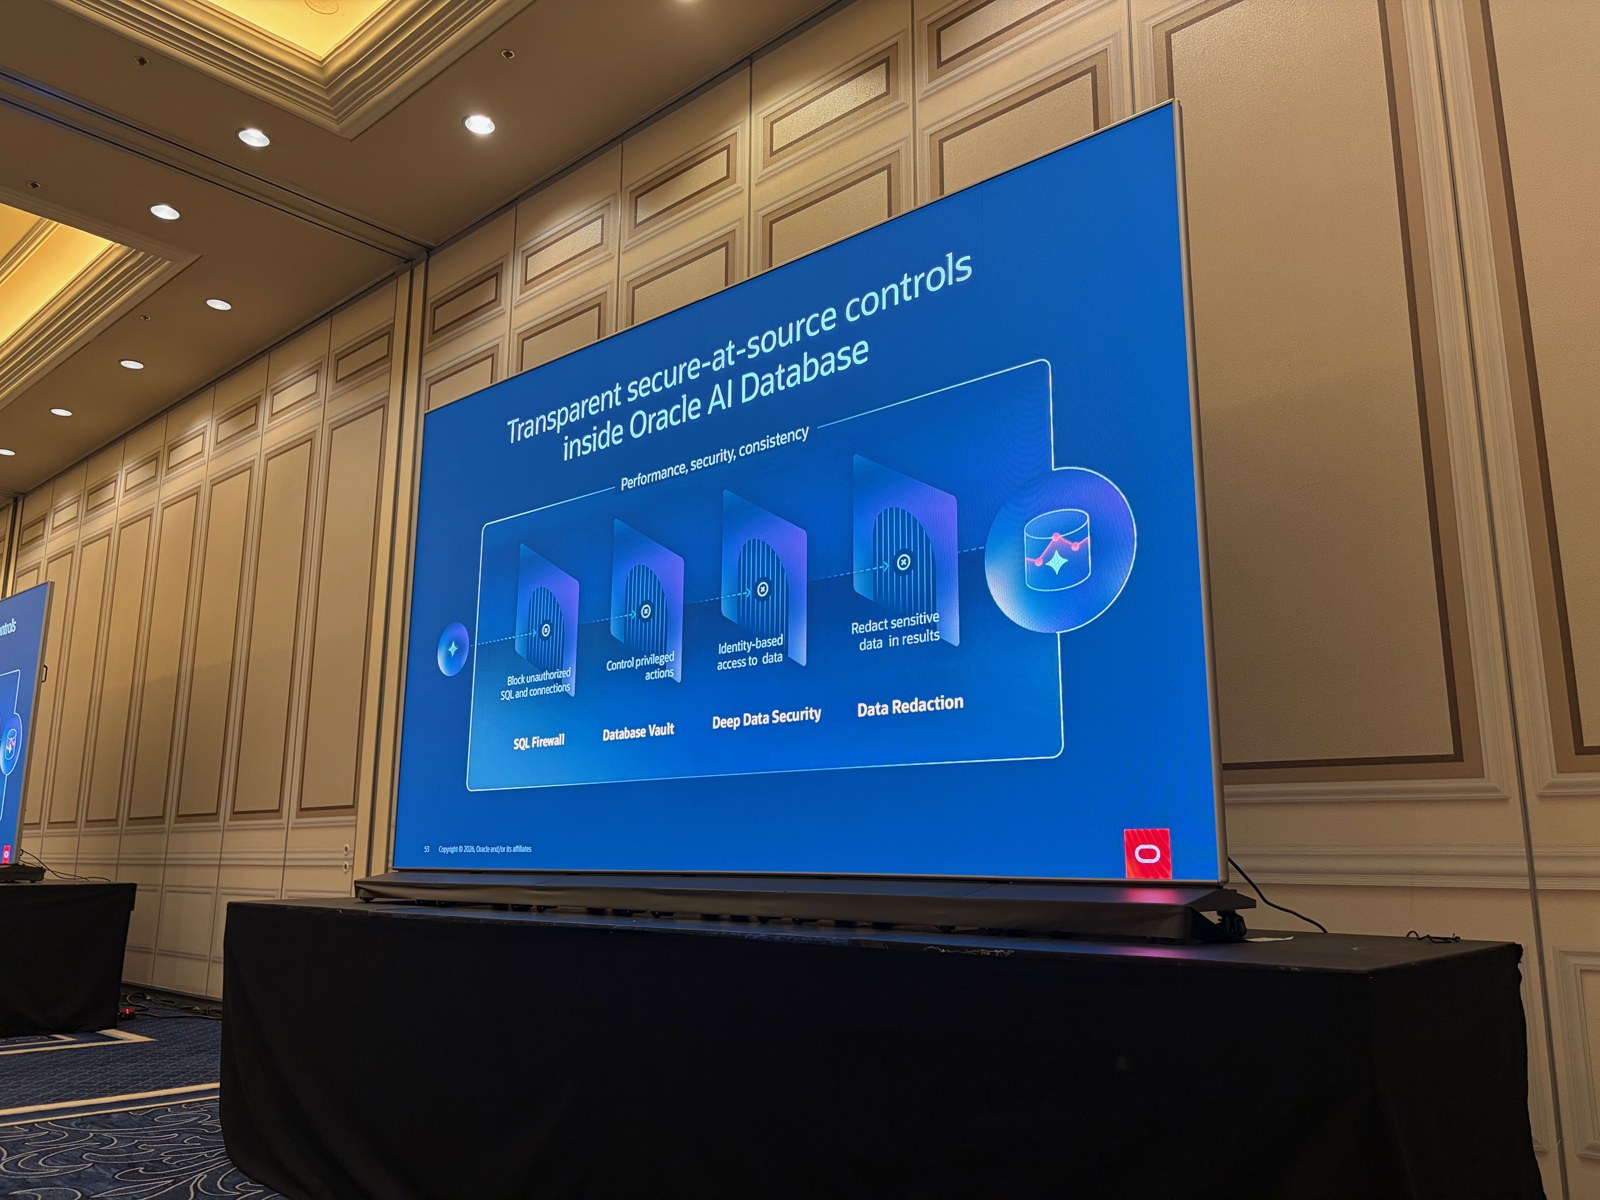
| Secure at the source | データベースの中で不正な SQL や特権操作を止める | SQL Firewall、Database Vault、Deep Data Security、Data Redaction を重ねる |
ここで重要なのは、Data Safe と Database Security Central で管理の形が違うという点だ。Data Safe は Oracle が管理するサービスで Oracle Database だけが対象、Database Security Central は利用者が管理し、Oracle 以外のデータベースも扱える。登壇者は、Data Safe はいま使えるクラウドサービスで、オンプレミスとクラウドのどちらのデータベースもすぐに登録できると説明した。
3原則の説明を終えたあと、登壇者は締めくくりの前に量子コンピュータへの備えを紹介した。Oracle AI Database 26ai と 19c では、TLS 1.3 で量子耐性のある ML-KEM を使い、ディスク・バックアップ・エクスポートの既定を AES-256 にしている。あわせて、Native Network Encryption(NNE)に代わるものとして ezTLS を紹介した。NNE と同じくウォレットや証明書の準備が要らず、TLS 1.2・1.3 ベースの暗号化を使えるもので、26ai と 19c の両方で使えると説明した。
新しい機能のポイント
1. Data Safe で暗号の棚卸しとテストデータの縮小ができる
新しい機能として最初に紹介されたのは Crypto Posture Assessment だ。登壇者は課題として、本番データベースで暗号化(TDE)の状況は分かっても、鍵の管理、TLS のバージョン、証明書の期限、弱いアルゴリズム、バックアップの暗号化は分からないという例を挙げた。
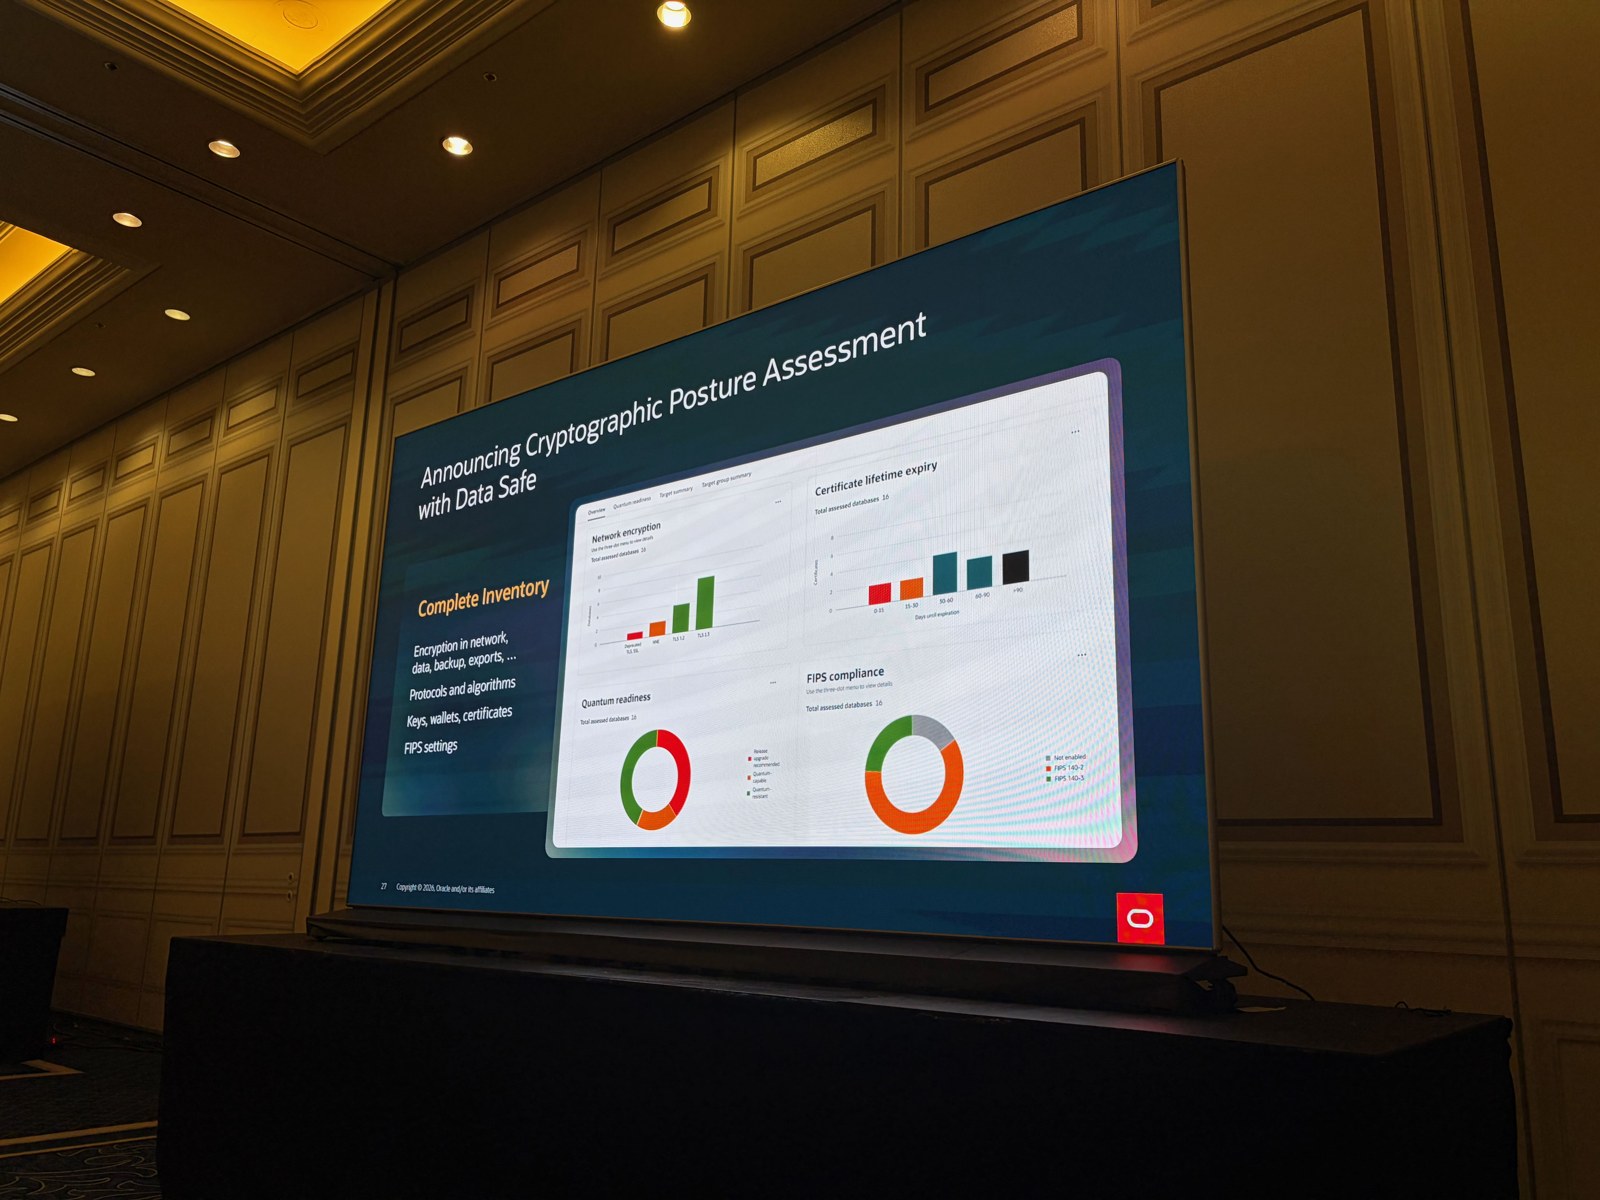
この機能は、まず暗号の使い方をすべて洗い出し、そのうえで弱い・非推奨のプロトコル、短い鍵長、証明書の期限切れ、ポリシーとのずれ、量子対応の不足を、優先度を付けて示す。登壇者は、弱い・非推奨のプロトコルがネットワークのどこかで使われていないか、証明書が近く切れないかをフリート全体で確かめられると説明した。
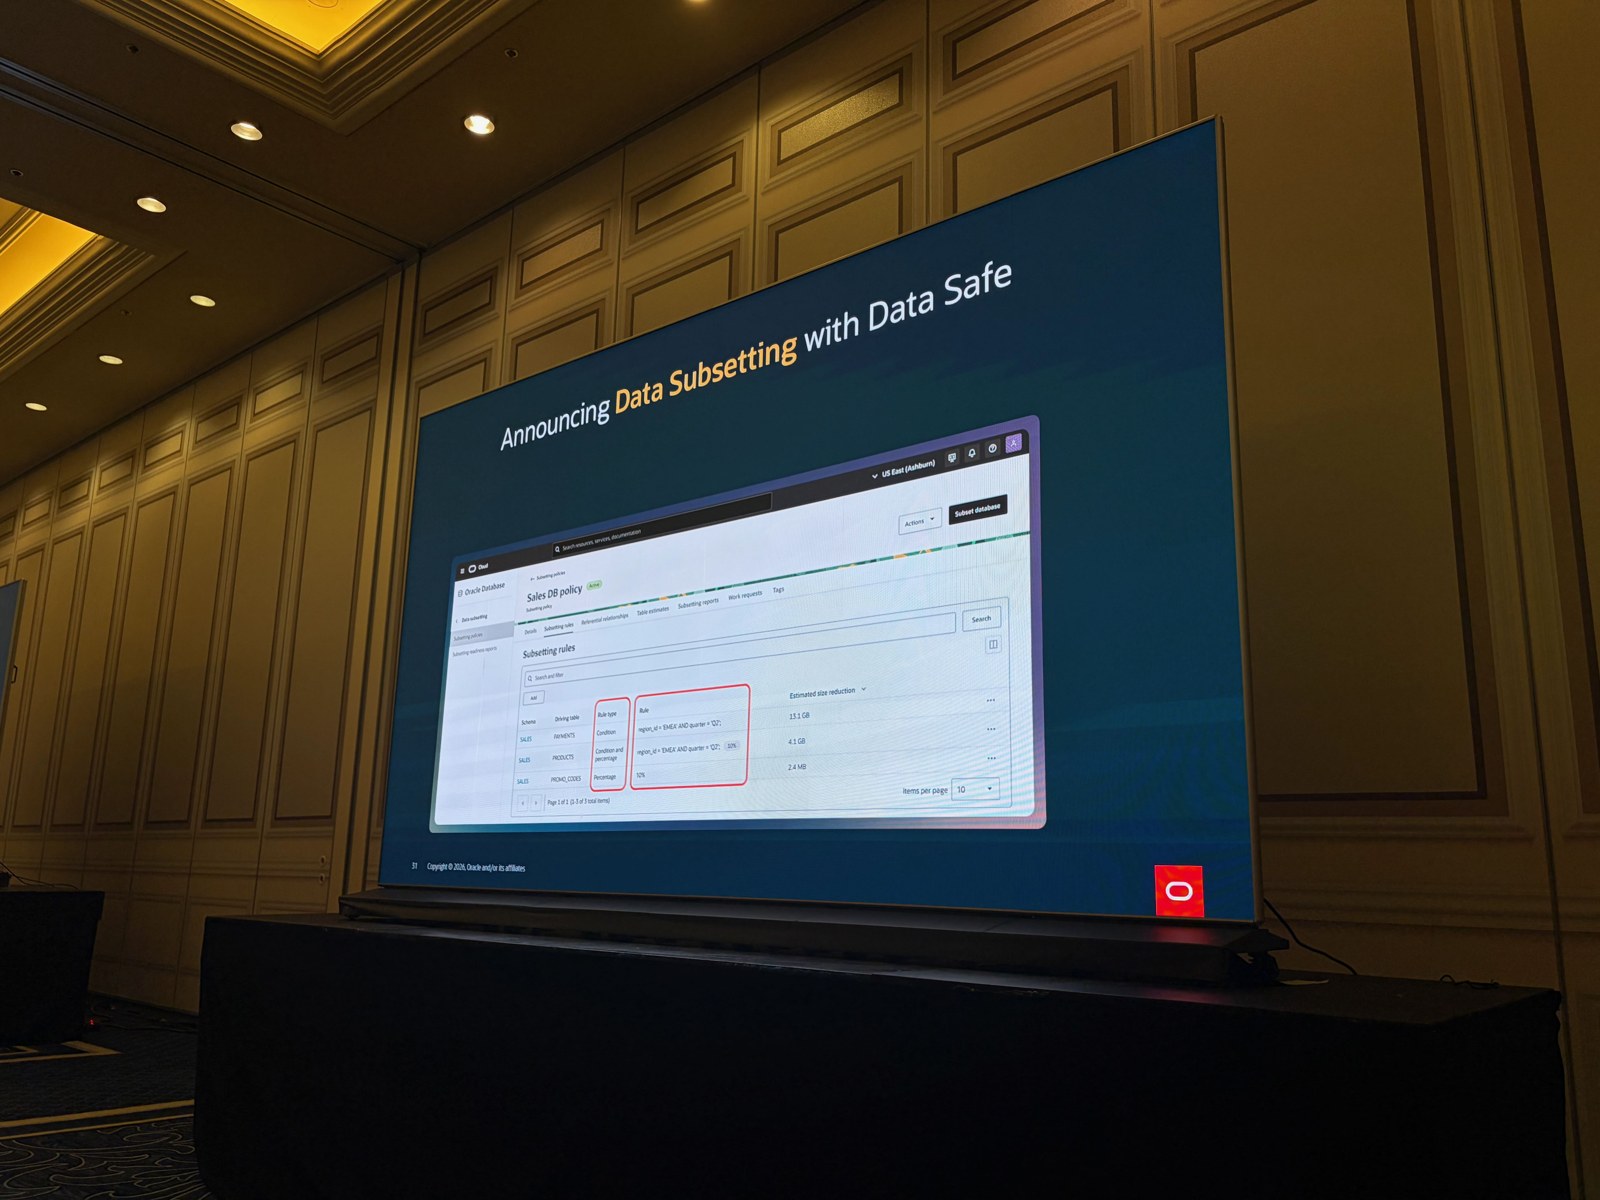
2つ目に紹介された新しい機能は Data Subsetting だ。パッチを頻繁にテストするには本番のコピーが要るが、大きなデータベースを丸ごと複製するとコストも時間もかかり、漏えいしたときの被害も大きい。
そこで、ドライビングテーブルに「地域と四半期」のような条件や割合を指定し、テストに必要な分だけを残す。登壇者は効果として、ストレージとコンピュートのコスト削減、数日ではなく数時間でのリフレッシュ、リスクの低減を挙げた。
2. 修復は AI エージェントが進め、人が承認する
3つ目の課題として、登壇者はフリート全体の修復の遅さを挙げた。手作業では、検出から計画、承認、実行、確認までに数日から数週間かかるという。そのうえで、AI エージェントで進めれば数秒から数分に縮められるという構想を示した。
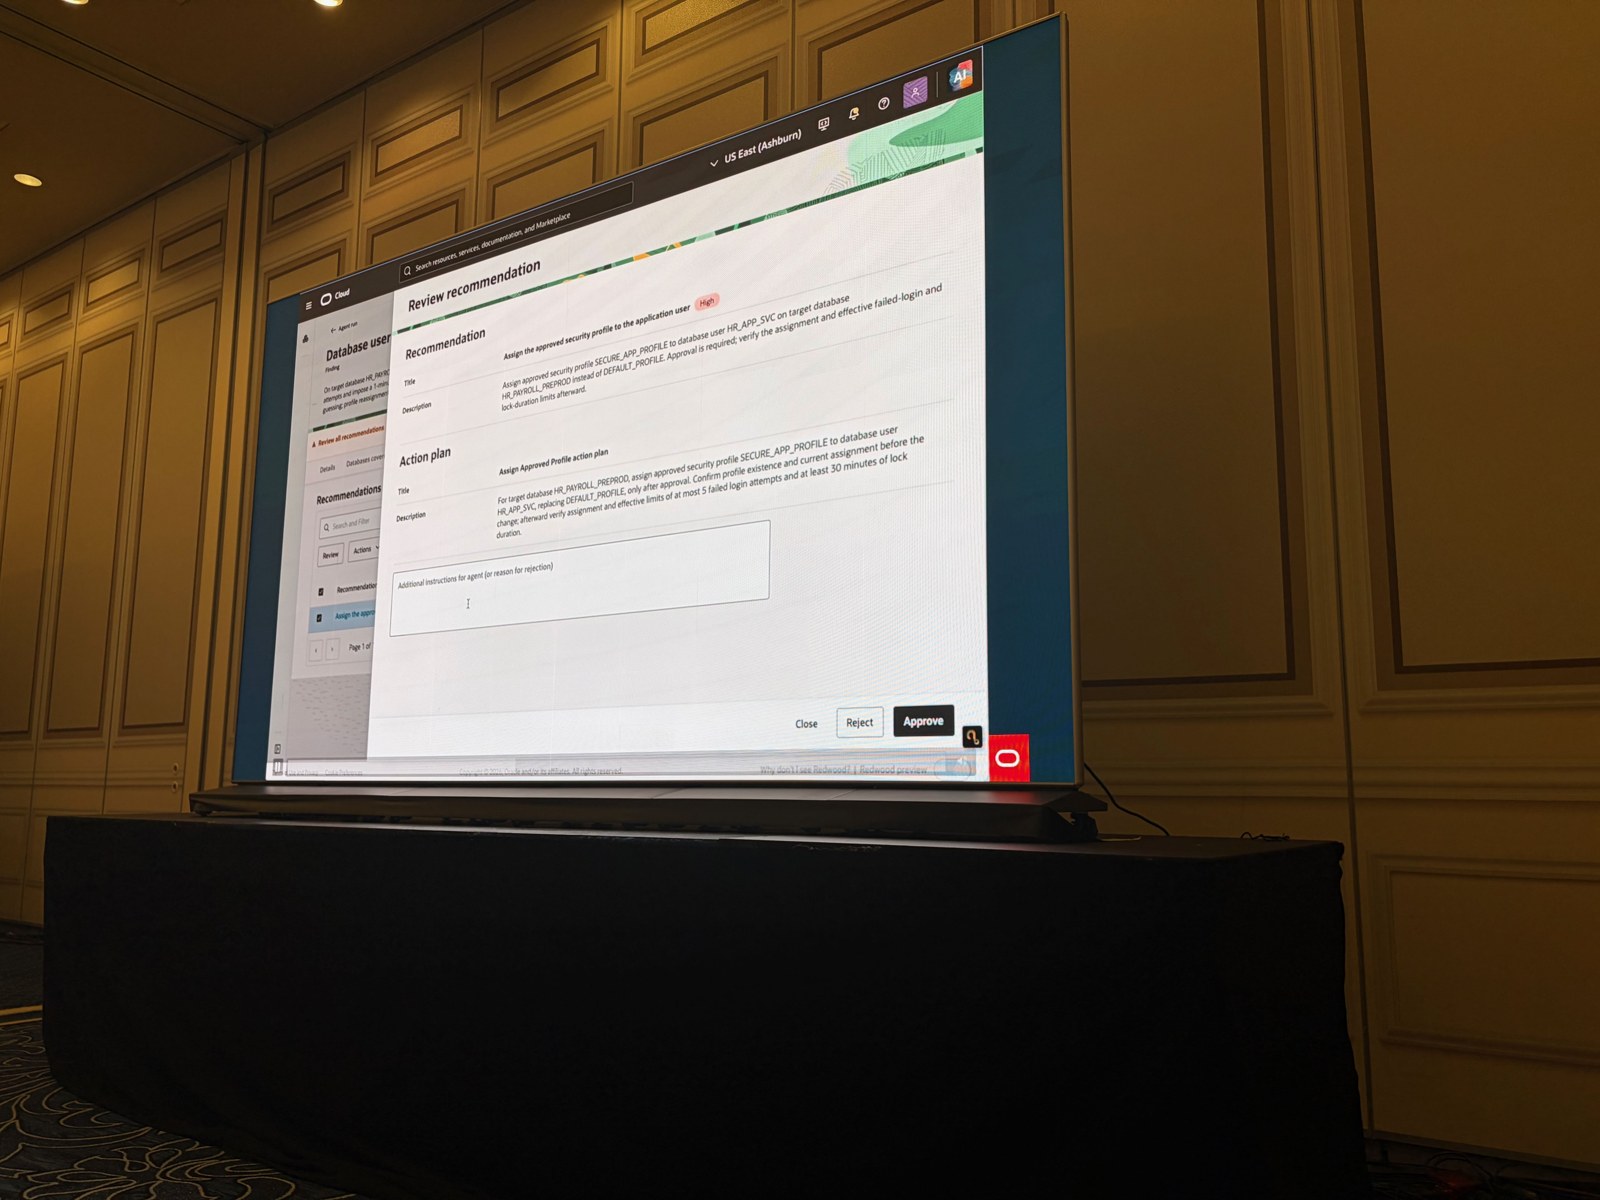
デモでは、Data Safe の AI セキュリティ・エージェントがリリース前のデータベースを点検し、見つけた問題ごとに推奨と実行計画を示した。実行の前には、担当者が計画を確認して承認するか却下する。登壇者も、見つかったものをすべて修復するわけではなく、人が判断に加わると強調した。
押さえておきたい制約・前提
ここで重要なのは、紹介された機能の提供状況がそれぞれ違うという点だ。
AI エージェントによる修復は、まだ提供されていない機能のデモとして紹介された。機能一覧でも、ポリシー管理の修復機能はプレビューの扱いだった。
Crypto Posture Assessment と Data Subsetting は、新しい機能として紹介された。提供の形態(一般提供かプレビューか)や時期、リージョンについては、公式の情報を確認いただきたい。
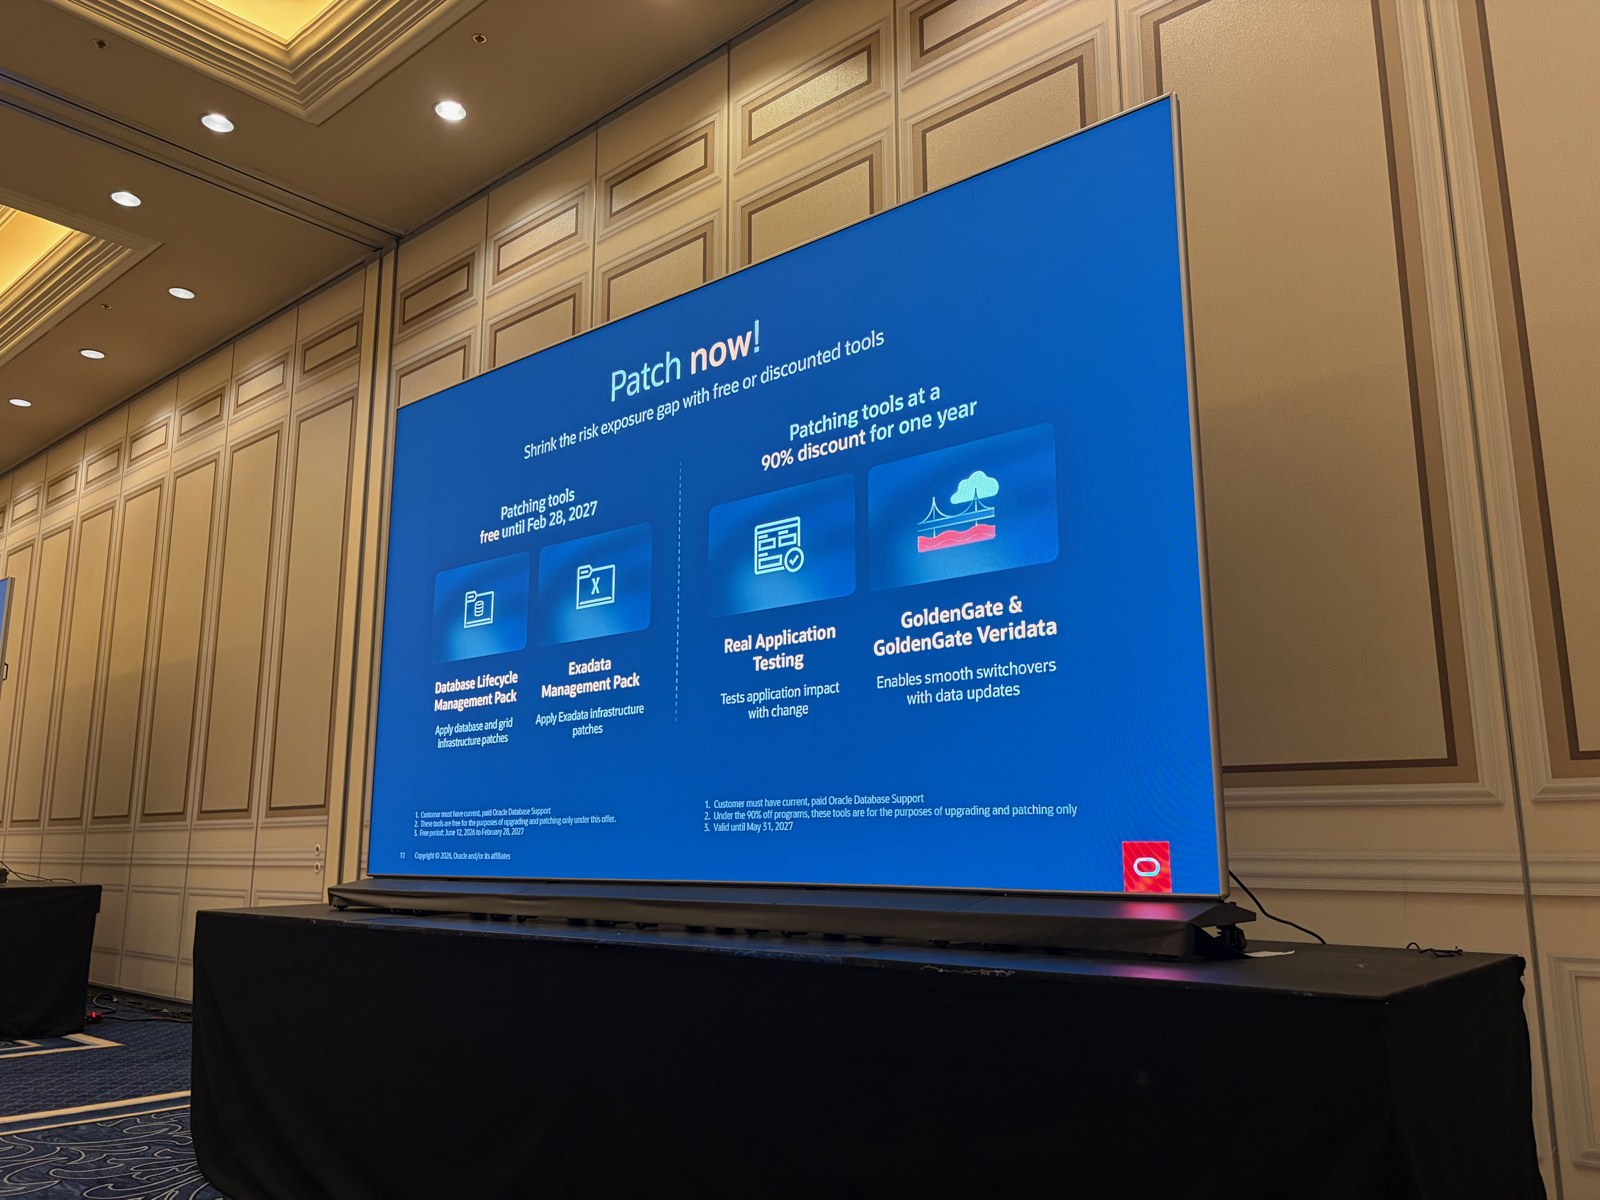
無償・割引の提供には期限と条件がある。
| 対象 | 内容 | 条件 |
|---|---|---|
| Database Lifecycle Management Pack、Exadata Management Pack | 2027年2月28日まで無償 | 有償の Oracle Database Support の契約があること。用途はアップグレードとパッチ適用に限る |
| Real Application Testing、GoldenGate と GoldenGate Veridata | 1年間 90% 割引 | 同上。2027年5月31日まで有効 |
| Data Safe、Database Security Central | 2027年2月28日まで無償 | 有償の Oracle Database Support の契約があること。用途はアップグレードとパッチ適用に限る。Data Safe はクラウドの Oracle Database サービスで使う場合は無償 |
最後に登壇者は、まずパッチを当てるよう呼びかけた。対象は10月の Release Update(19.33、23.26.4)だ。Oracle Autonomous AI Database は定期的に自動でパッチが当たり、Exadata Database Cloud service も最新の更新の適用を大きく自動化しているという。
考察
量子コンピュータで暗号が破られる時期の見込みが 2035 年から 2029 年に早まったと登壇者は話していた。データベースを多く運用している組織なら、まず Crypto Posture Assessment のような棚卸しで、TLS のバージョンと証明書の期限、バックアップの暗号化の有無を一覧にするところから始めるとよい。
量子耐性暗号は 26ai だけでなく 19c も対象になっている。19c を使い続ける環境でも、棚卸しの結果をそのまま移行計画の出発点にできる。Data Safe には多くのセキュリティ機能があるが、すべてをそろえてから始める必要はない。まずは使い始めることが、ここで紹介した機能を生かす最初の一歩になる。
 簡単30秒