


はじめに
2026年10月に公表された脆弱性「CVE-2026-99999(通称:PwnEscape、公式速報 ID: 2026-137-AWS※1)」は、Linuxカーネルのvirtio-net/TAPネットワークパスに起因し、KVMベースのハイパーバイザーに影響を与える脆弱性です。
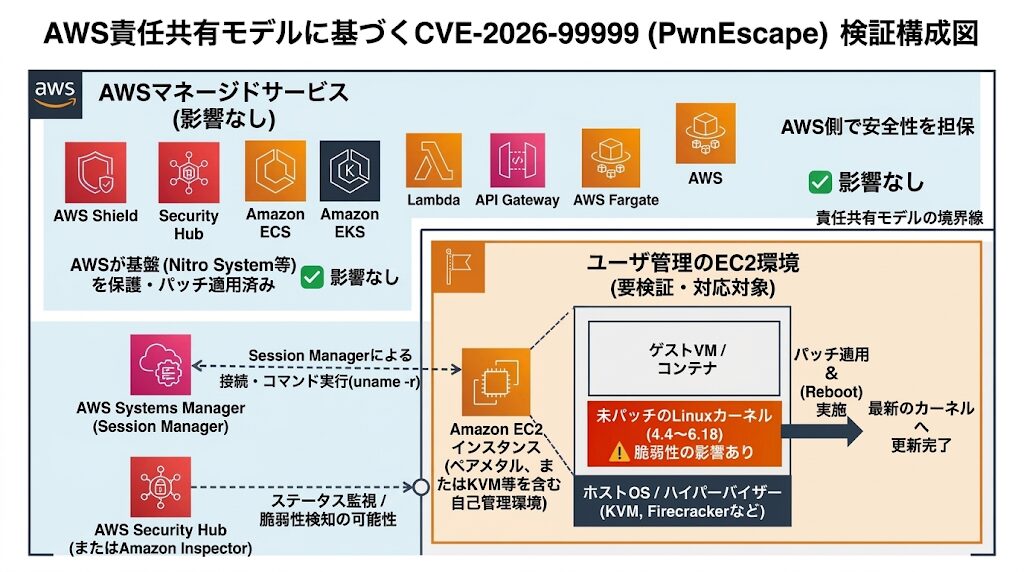
AWS環境においては、AWSがインフラを管理するマネージドサービスと、ユーザー自身がEC2上でKVMやFirecracker等の仮想マシンモニターを実行している自己管理型の仮想化ホスト環境とで、影響の有無が大きく分かれます。
本記事では、公式速報に基づくAWS環境での影響範囲を整理した上で、Security Hubを用いた自アカウントの状況確認や、EC2ホスト環境におけるカーネル修正・再起動までの検証手順をまとめました。
検証対象と責任範囲
AWSの公式速報によると、Amazon EC2、AWS Lambda、AWS Fargateなどのマネージドなコンピューティングサービス自体は本脆弱性の影響を受けないと明記されています(ECS on EC2やEKSノード等のコンテナホストも、通常のEC2インスタンスとして稼働している限りホスト基盤への影響はありません)。
一方、EC2のベアメタルインスタンスや仮想マシン上でKVM・Firecracker等を動作させ、virtio-netを用いてゲストVMにネットワークを提供している「自己管理型の仮想化ホスト環境」はユーザーの責任範囲となり、パッチ適用等の対応が必要です。
本検証では、この責任共有モデルに基づき、AWSマネジメントコンソールおよびSession Managerを用いて、自アカウントのリソース状況確認とホストOSの修正手順を実施します。
検証手順と結果
1. Security Hubでの影響確認※2
AWSマネージドサービス(EC2、Lambda、Fargate等)自体のインフラ基盤は、公式速報のとおり影響を受けずAWS側の責任範囲で管理されています。ここでは自アカウントの環境を確認するため、AWS Security Hubのダッシュボードを開き、管理下のEC2インスタンス等に対してCVE-2026-99999に関連する重大な検出結果(Findings)が上がっていないかを確認します。
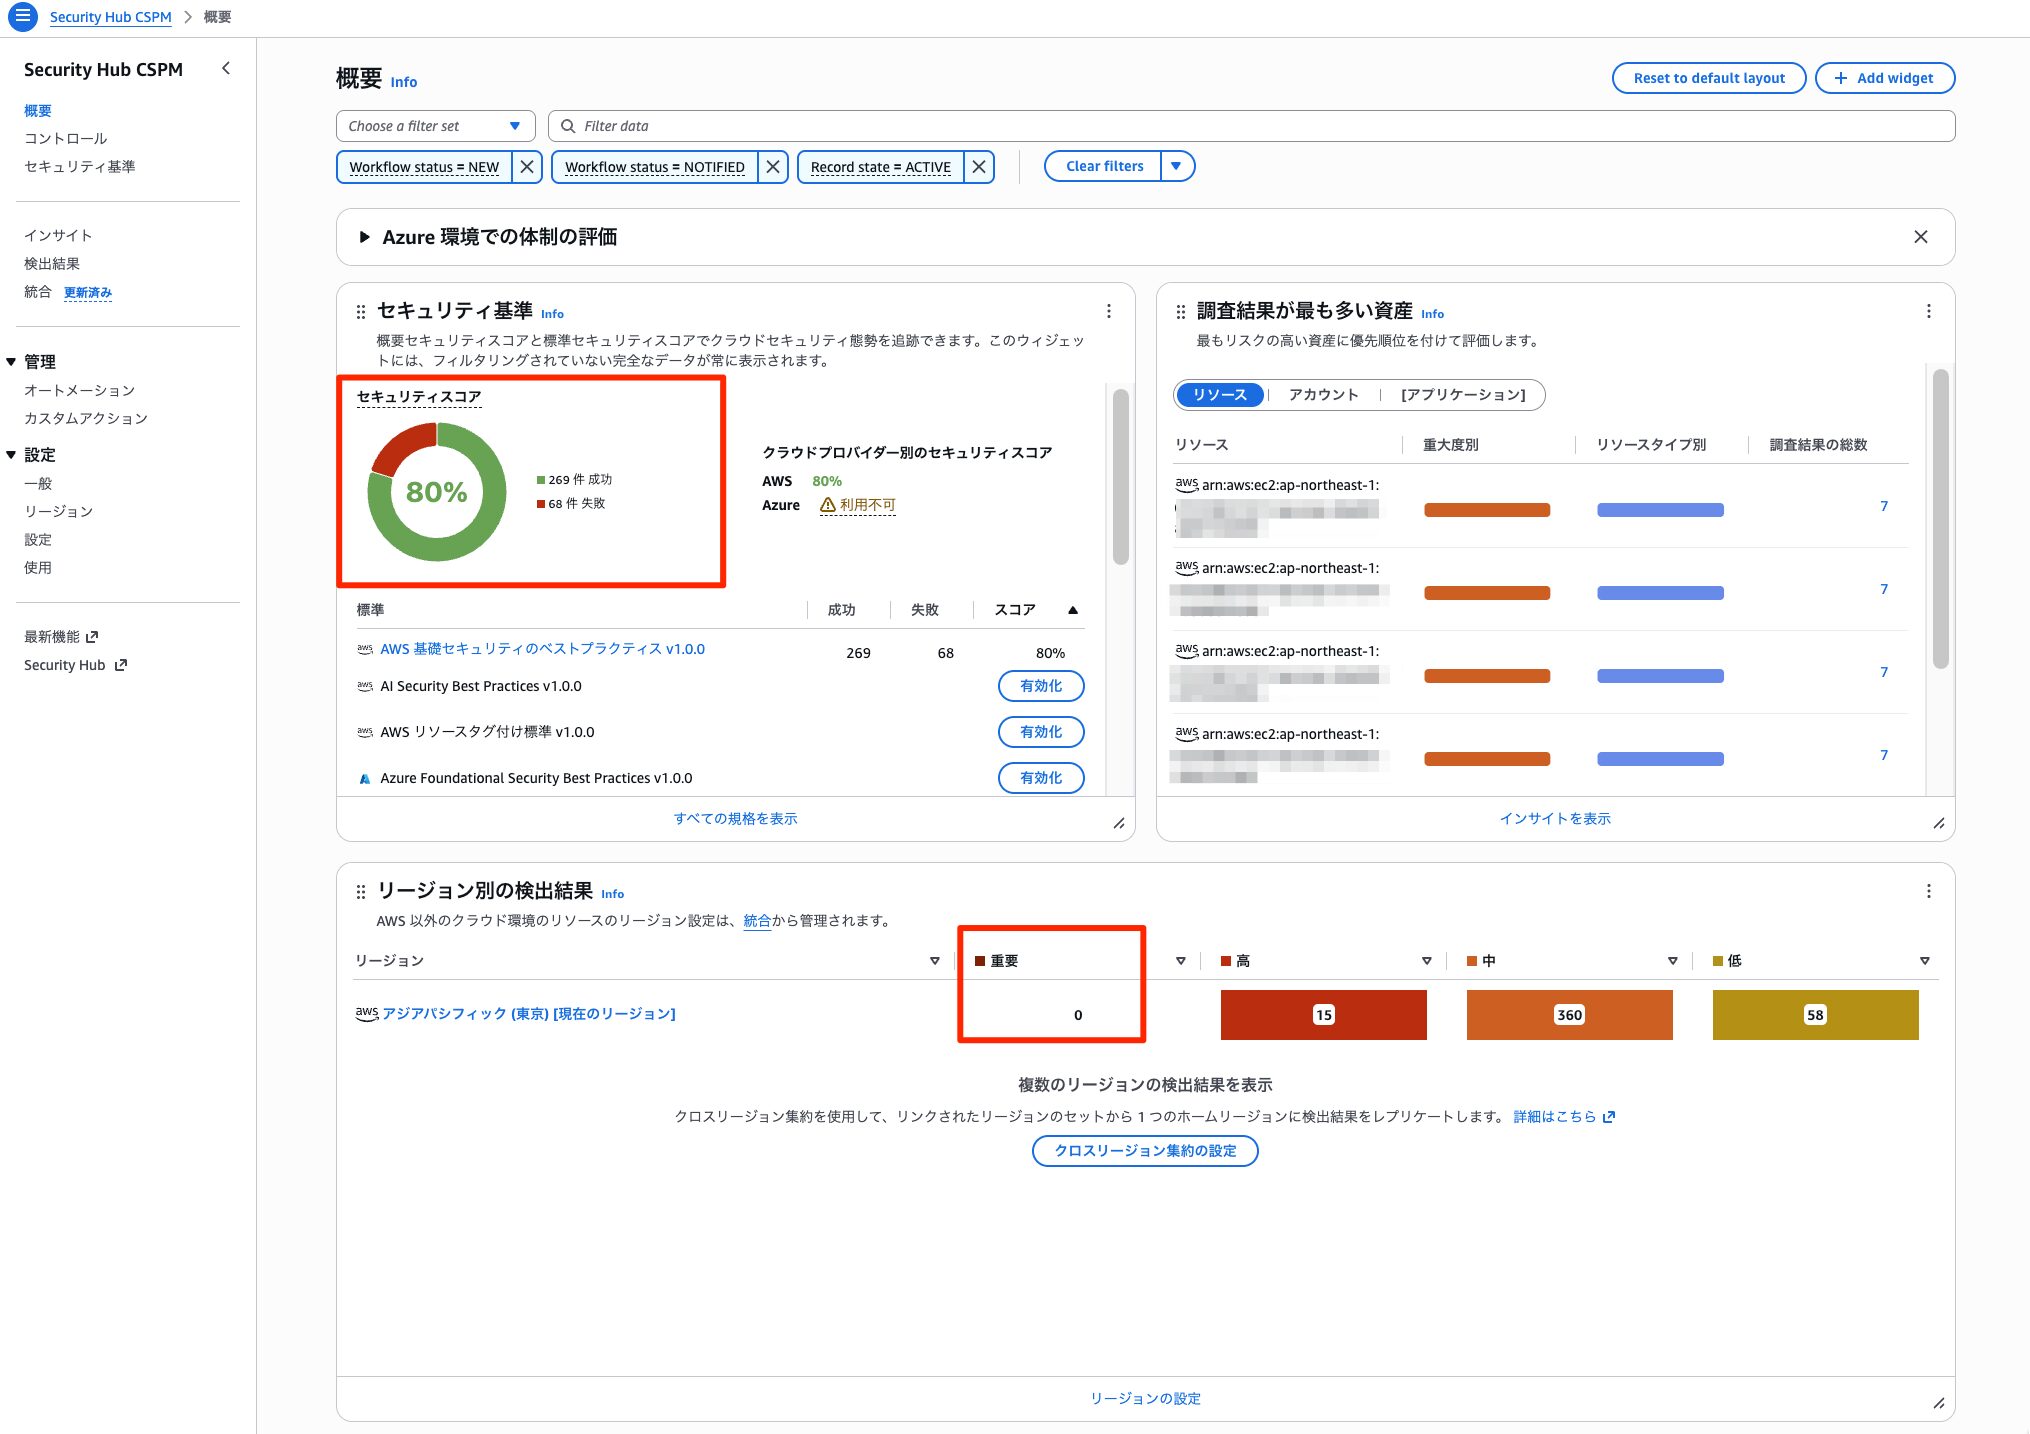
結果: ダッシュボード上において、緊急対応を要するクリティカルな検出結果は確認されませんでした。なお、Amazon Inspectorによる脆弱性スキャンを有効にしている場合、通常のEC2インスタンスであっても、古いカーネルパッケージの検知により本CVEのアラートがSecurity Hubに上がることがあります。その場合、ゲストからホストへのエスケープ経路には該当しませんが、脆弱なカーネルパッケージ自体は存在するため、通常の定期パッチ運用の中でパッケージ更新を行うことが推奨されます。
2. EC2のカーネルバージョン確認
公式速報において、通常のEC2インスタンスは影響を受けないと明記されています。本脆弱性が問題となるのは、EC2上でKVMやFirecracker等を用いて独自の仮想マシンを稼働させている自己管理型の仮想化ホスト環境です。
対象となるホスト環境において、AWS Systems Manager Session Managerを用いて接続し、現在のカーネルバージョンを確認します。※3
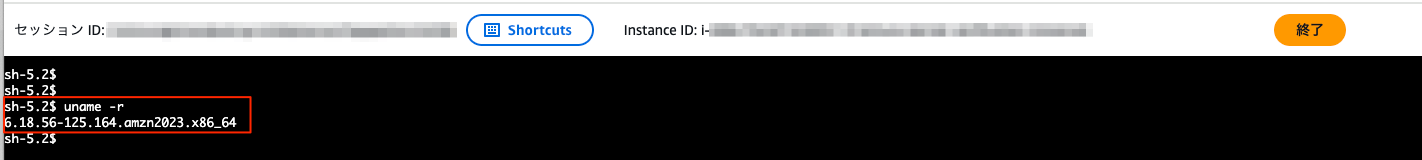
結果: ホスト環境において、脆弱性の対象範囲となる未パッチのカーネル(Linuxカーネル 4.4〜6.18)が稼働している場合、コマンド(uname -r)の出力から該当するバージョンが確認できます。
3. ホストOSのアップデートと再起動
KVMベースの仮想マシンを運用している自己管理型のホスト環境に対し、脆弱性に対処した最新のカーネルパッケージを適用し、システムを再起動して反映させます(本脆弱性の修正はホストOSのカーネル更新が必要であり、ゲストVM側の更新では解消しません)。
Amazon Linux 2 および Amazon Linux 2023 のホストシステムにおける修正済みカーネルのバージョン情報やアドバイザリの詳細は、Amazon Linux Security Center (CVE-2026-99999) ※4 を参照してください。
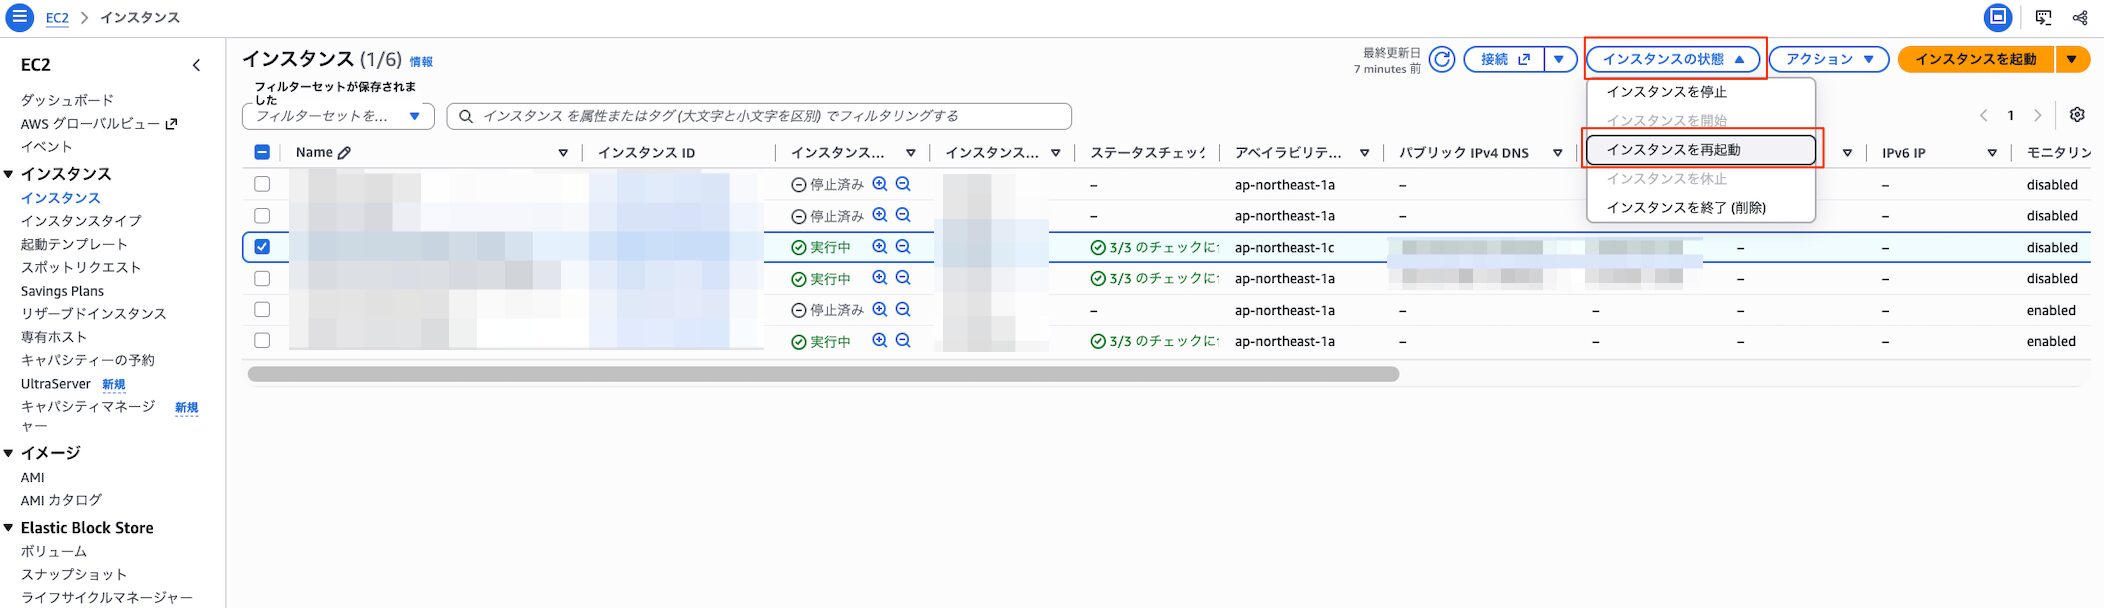
結果: ホストOSへのパッチ適用後にEC2コンソールから再起動を実施し、最新のカーネルバージョンが正常に適用されたことを確認できました。
検証対象外
- サードパーティ製の特殊な仮想化ソフトウェアをEC2上でネストして動作させる構成や、AWS Outpostsなどのオンプレミス連携環境はスコープ外とします。
- AWSが基盤を完全に管理するマネージドサービス(Amazon RDS、Amazon ECSのAWS Fargate起動タイプなど)の内部ホストOSに対する直接的なパッチ適用操作は、ユーザーの責任範囲外となるため検証対象外とします。
感想・気づき
今回の検証にあたり、最も判断に迷ったのは「自社環境のEC2が本当に対処対象となるのか」の切り分けでした。
Amazon Inspector等の脆弱性スキャンを有効にしていると、一般的なWebサーバーとして動かしているだけのEC2であっても、パッケージバージョンの一致によりSecurity Hubにアラートが通知されます。そのため、一見すると緊急対応が必要なインシデントに見えてしまいます。
しかし、公式速報を読み込むと、本脆弱性の脅威モデルはあくまで「virtio-netとKVMを使用し、自前で仮想マシンをホストしている環境」におけるゲストからホストへのエスケープです。自社のEC2が単一のサーバー用途であればエスケープ経路に該当しないため、慌てて緊急メンテナンスを行うのではなく、通常のパッチ運用サイクルで対応すればよいと判断できました。
一方で、EC2上でKVMやFirecracker等を運用している場合は、ユーザー責任としてホストカーネルの更新と再起動が欠かせません。ツールのアラートだけに惑わされず、ワークロードの稼働形態を正しく把握することの大切さを実感しました。
まとめ
本記事では、CVE-2026-99999(PwnEscape、公式速報 ID: 2026-137-AWS)に対するAWS環境での影響範囲と対応手順を整理しました。
AWSマネージドサービスと自己管理型の仮想化ホスト環境における責任共有モデルの境界を把握し、通常のEC2インスタンスとKVM等の自己管理ホストを適切に切り分けて対処することが大切です。
自環境のアーキテクチャに応じたセキュリティ対応の参考になれば幸いです。
参考文献
※1 [AWS セキュリティ速報 (2026-137-AWS)]
※2 [AWS Security Hub Documentation]
※3 [AWS Systems Manager User Guide]
※4 [Amazon Linux Security Center (CVE-2026-99999)]
 簡単30秒