


はじめに
エンタープライズクラウド事業部の高橋です。
Oracle AI World 2026にて、「5 Steps to Strengthen Cybersecurity, Breach Detection, and Audit with AI [LRN1376]」のセッションに参加しましたので、その内容を紹介します。
セッション概要
Learn five practical steps to deploy built-in AI and strengthen cybersecurity within Fusion. See how the latest AI-based product enhancements automate the analysis of millions of transactions and configuration changes each day, surfacing security risks and speeding breach detection. Apply a CISO-aligned framework of more than 100 algorithms that streamlines security reviews, stops toxic combinations and SoD violations, and makes access certifications more meaningful. Explore how Fusion APIs plug into IT ticketing, IDM, and SOAR platforms, automating routine work so CISO, Fusion IT, audit, and finance teams stay aligned. Leave with an adoption roadmap and case studies from real deployments.
Fusionに組み込まれたAIを活用し、サイバーセキュリティを強化するための5つの実践的なステップを学びましょう。AIを駆使した最新の機能強化により、日々発生する数百万件ものトランザクションや設定変更の分析が自動化され、セキュリティリスクの可視化や侵害検知の迅速化がどのように実現されるのかをご確認ください。100以上のアルゴリズムで構成される、CISOの要件に沿ったフレームワークを活用することで、セキュリティレビューの効率化、リスクの高い組み合わせや職務分離(SoD)違反の防止、そしてアクセス認定プロセスの実効性向上が可能になります。また、Fusion APIをITチケット管理システム、IDM(ID管理)、SOARプラットフォームと連携させることで、日常的な業務を自動化し、CISO、Fusion IT部門、監査部門、財務部門間での連携を円滑にする方法についても解説します。導入に向けたロードマップや、実際の導入事例も併せてご紹介します。
セッション内容
本セッションは、AIエージェントの普及によってERP・HCMシステムのセキュリティ前提がどう変わるかを示した上で、Oracleが提案する5つの実践と、それを実際に運用している企業の活用例、Oracle Customer Success Servicesによる支援内容を紹介するものでした。
AIエージェントの普及がERP/HCMセキュリティに及ぼす変化
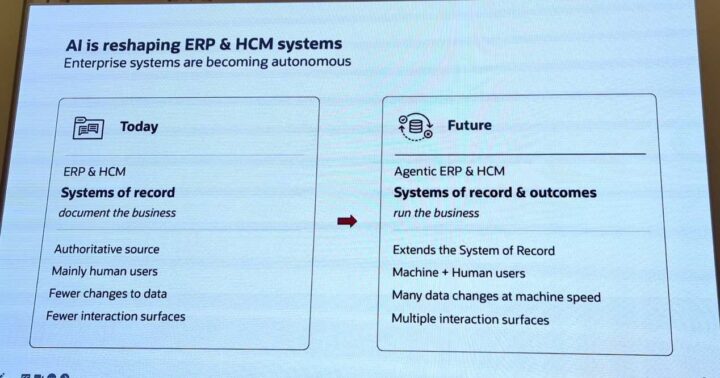
ERP・HCMシステムという「対象」自体は変わらないものの、AIエージェントのようなマシンアカウントが人間のアカウントに加わることで、システムにアクセスする主体が増えると説明していました。
また、マシンはより高速に動作するため、トランザクション量自体も今後増加していくこと、Oracle Fusion CompanionやOracle Fusion Agentic Home、各種外部クライアントなど、ERPシステムへのインターフェースが従来のUIだけでなく多様化していくことも、セキュリティ上の前提条件を変える要因として挙げられていました。
従来のセキュリティツールの限界
既存のID管理・セキュリティツールの多くが、ロールレベルといった粗い粒度でのアクセス分析にとどまっており、実際にそのアクセス権がどのトランザクションに使われたかという業務文脈までは把握できない点を課題として挙げていました。
これに対し、権限の粒度とトランザクションの実態を結び付けて分析する仕組みが必要だという考え方が、本セッション全体の前提として示されていました。
Oracleが提示する5つの実践
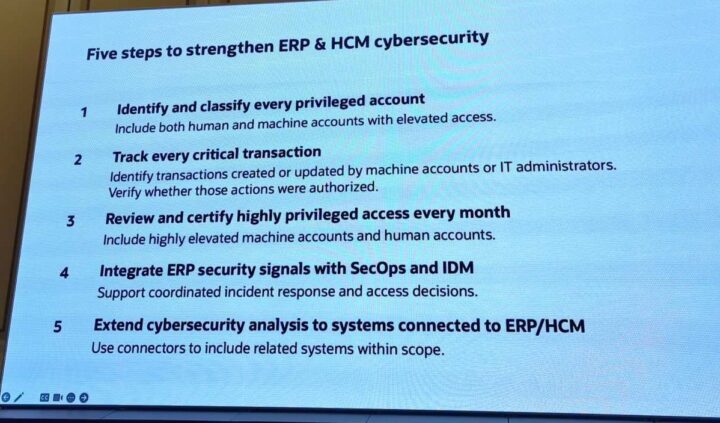
Oracle Fusion Cloud Risk Managementの機能として、以下の5つの実践を紹介していました。
- IT管理者やサービスアカウントのトランザクション監視:権限の大きいIT管理者アカウントや連携用のサービスアカウントについて、実際に行われたトランザクションを継続的に監視する。
- 特権アクセスの定期的な証明:役割や担当が変わった際に、既存のアクセス権限が今も適切かをレビューする仕組み。生成AIが各アクセス権限についての「Security Briefing」を作成し、維持・削除の判断材料を提示する。
- センシティブなアクセス・権限の組み合わせの監視:単一のロールだけでは見えない、権限の組み合わせによる職務分離上のリスクを検知する。
- アクセス許可前のリスク評価を伴うアクセスリクエスト:申請内容をシミュレーションし、職務分離上のリスクがあれば事前に業務オーナーの判断を仰ぐ、事前防止型のアクセス許可プロセス。
- SecOpsとの連携:検知した内容をセキュリティオーケストレーション、自動化、レスポンス(SOAR)やSIEMなど、既存のセキュリティ運用基盤に連携する。
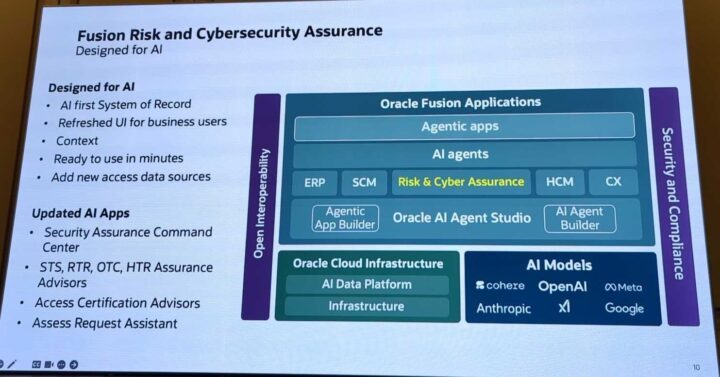
これらはCIS(Center for Internet Security)が策定した「CIS Oracle SaaS Cloud Applications Benchmark v1.0」の推奨事項に対応付けられており、Oracle Fusion Cloud Risk Managementにはこのベンチマークに対応する100以上の事前構築済みアルゴリズムが用意されていると説明がありました。
セキュリティ対策を個別のツール任せにせず、業務システム側のトランザクションデータとアクセス権限分析を結び付けて評価する、という設計思想は、AIエージェントが増えていく今後のERP運用において納得感のある方向性だと感じました。
実際の活用イメージ
セッションでは、Oracle Fusion Cloud Risk Managementを実際に運用している企業の例も紹介されていました。クラウド化のタイミングで事前防止型のアクセス許可プロセスを最初から組み込んだ企業や、数十件規模のリスク管理アルゴリズムを有効化し、AIによるアクセス証明の推奨を活用して証明作業の負荷を減らしている企業など、導入のタイミングやスコープは異なりつつも、いずれも「ツールを入れるだけでなく、誰が対応するかを明確にする」運用体制づくりに取り組んでいる点が共通していました。
導入のタイミングや規模が違っても最終的に同じ運用設計に行き着く点は、導入を支援する立場としても意識しておきたいポイントだと感じました。
Oracle Customer Success Servicesによる支援
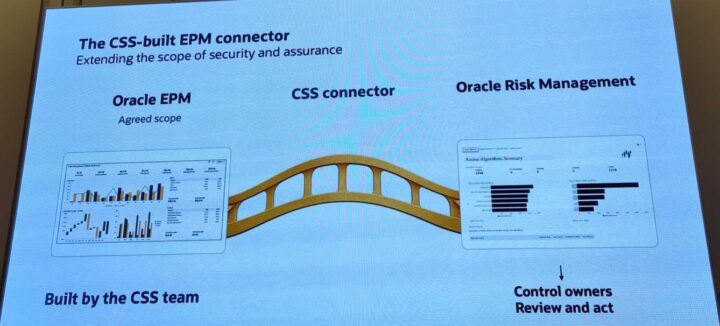
最後にOracle Customer Success Services(CSS)の登壇者から、Oracleが自社のSaaSクラウドアプリケーションについて、AIマネジメントに関する国際規格「ISO/IEC 42001」の認証と、Cloud Security Allianceの「CSA AI STAR Level 2」をいち早く取得した企業の一つであるという説明がありました。
この2つの認証の取得自体は、Oracle公式ブログでも確認できました。
ISO/IEC 42001やCSA AI STAR Level 2のような第三者認証を参照できる点は、AI活用の可否を検討する際の社内説明や調達プロセスを効率化する実務的なメリットだと感じました。
まとめ
本セッションは、AIエージェントによってERP・HCMシステムのアカウント数やトランザクション量が増えていく中で、権限分析とトランザクションの実態を結び付けて監視する必要性と、そのための具体的な実践(5つのステップ)を、Oracle・利用者企業・Oracle CSSという3つの立場から示すものでした。
ツールを導入するだけでなく、アプリケーションオーナーや証明担当者といった「誰が対応するか」を明確にする運用体制づくりが重要だという点は、紹介された活用例で共通して強調されており、AIエージェントを人間と同じ統制の枠組みに組み込んでいくという方向性も、今後のERP/HCM運用を考える上で参考になる視点だと感じました。
 簡単30秒