


はじめに
初めまして!KDDIアイレットでPL/PMを担当しております、森と申します!
先日、開催された「Google Cloud Next Tokyo 2026」に参加してきました。大規模な技術カンファレンスの熱気に包まれ、非常に刺激的な時間を過ごすことができました。
数あるセッションの中でも、私が特に関心を惹かれたセキュリティ領域のセッション「AIエージェントによる自律型防御と次世代セキュリティ運用の未来」について紹介します。
日頃セキュリティ運用に関わっている方、あるいは「生成AIが実際の業務フローにどこまで入り込めるのか?」に興味があるエンジニアにとって、未来への希望を感じさせてくれる非常にエキサイティングな内容でした!
セッションの概要
タイトル: 「AIエージェントによる自律型防御と次世代セキュリティ運用の未来」
登壇者: 澁谷 寿夫 氏(Google Cloud Security カスタマー エンジニア)
本セッションは、現代のセキュリティ環境がいかに急激に変化しているか、という課題提起からスタートしました。
従来型SOCの限界と「いたちごっこ」からの脱却
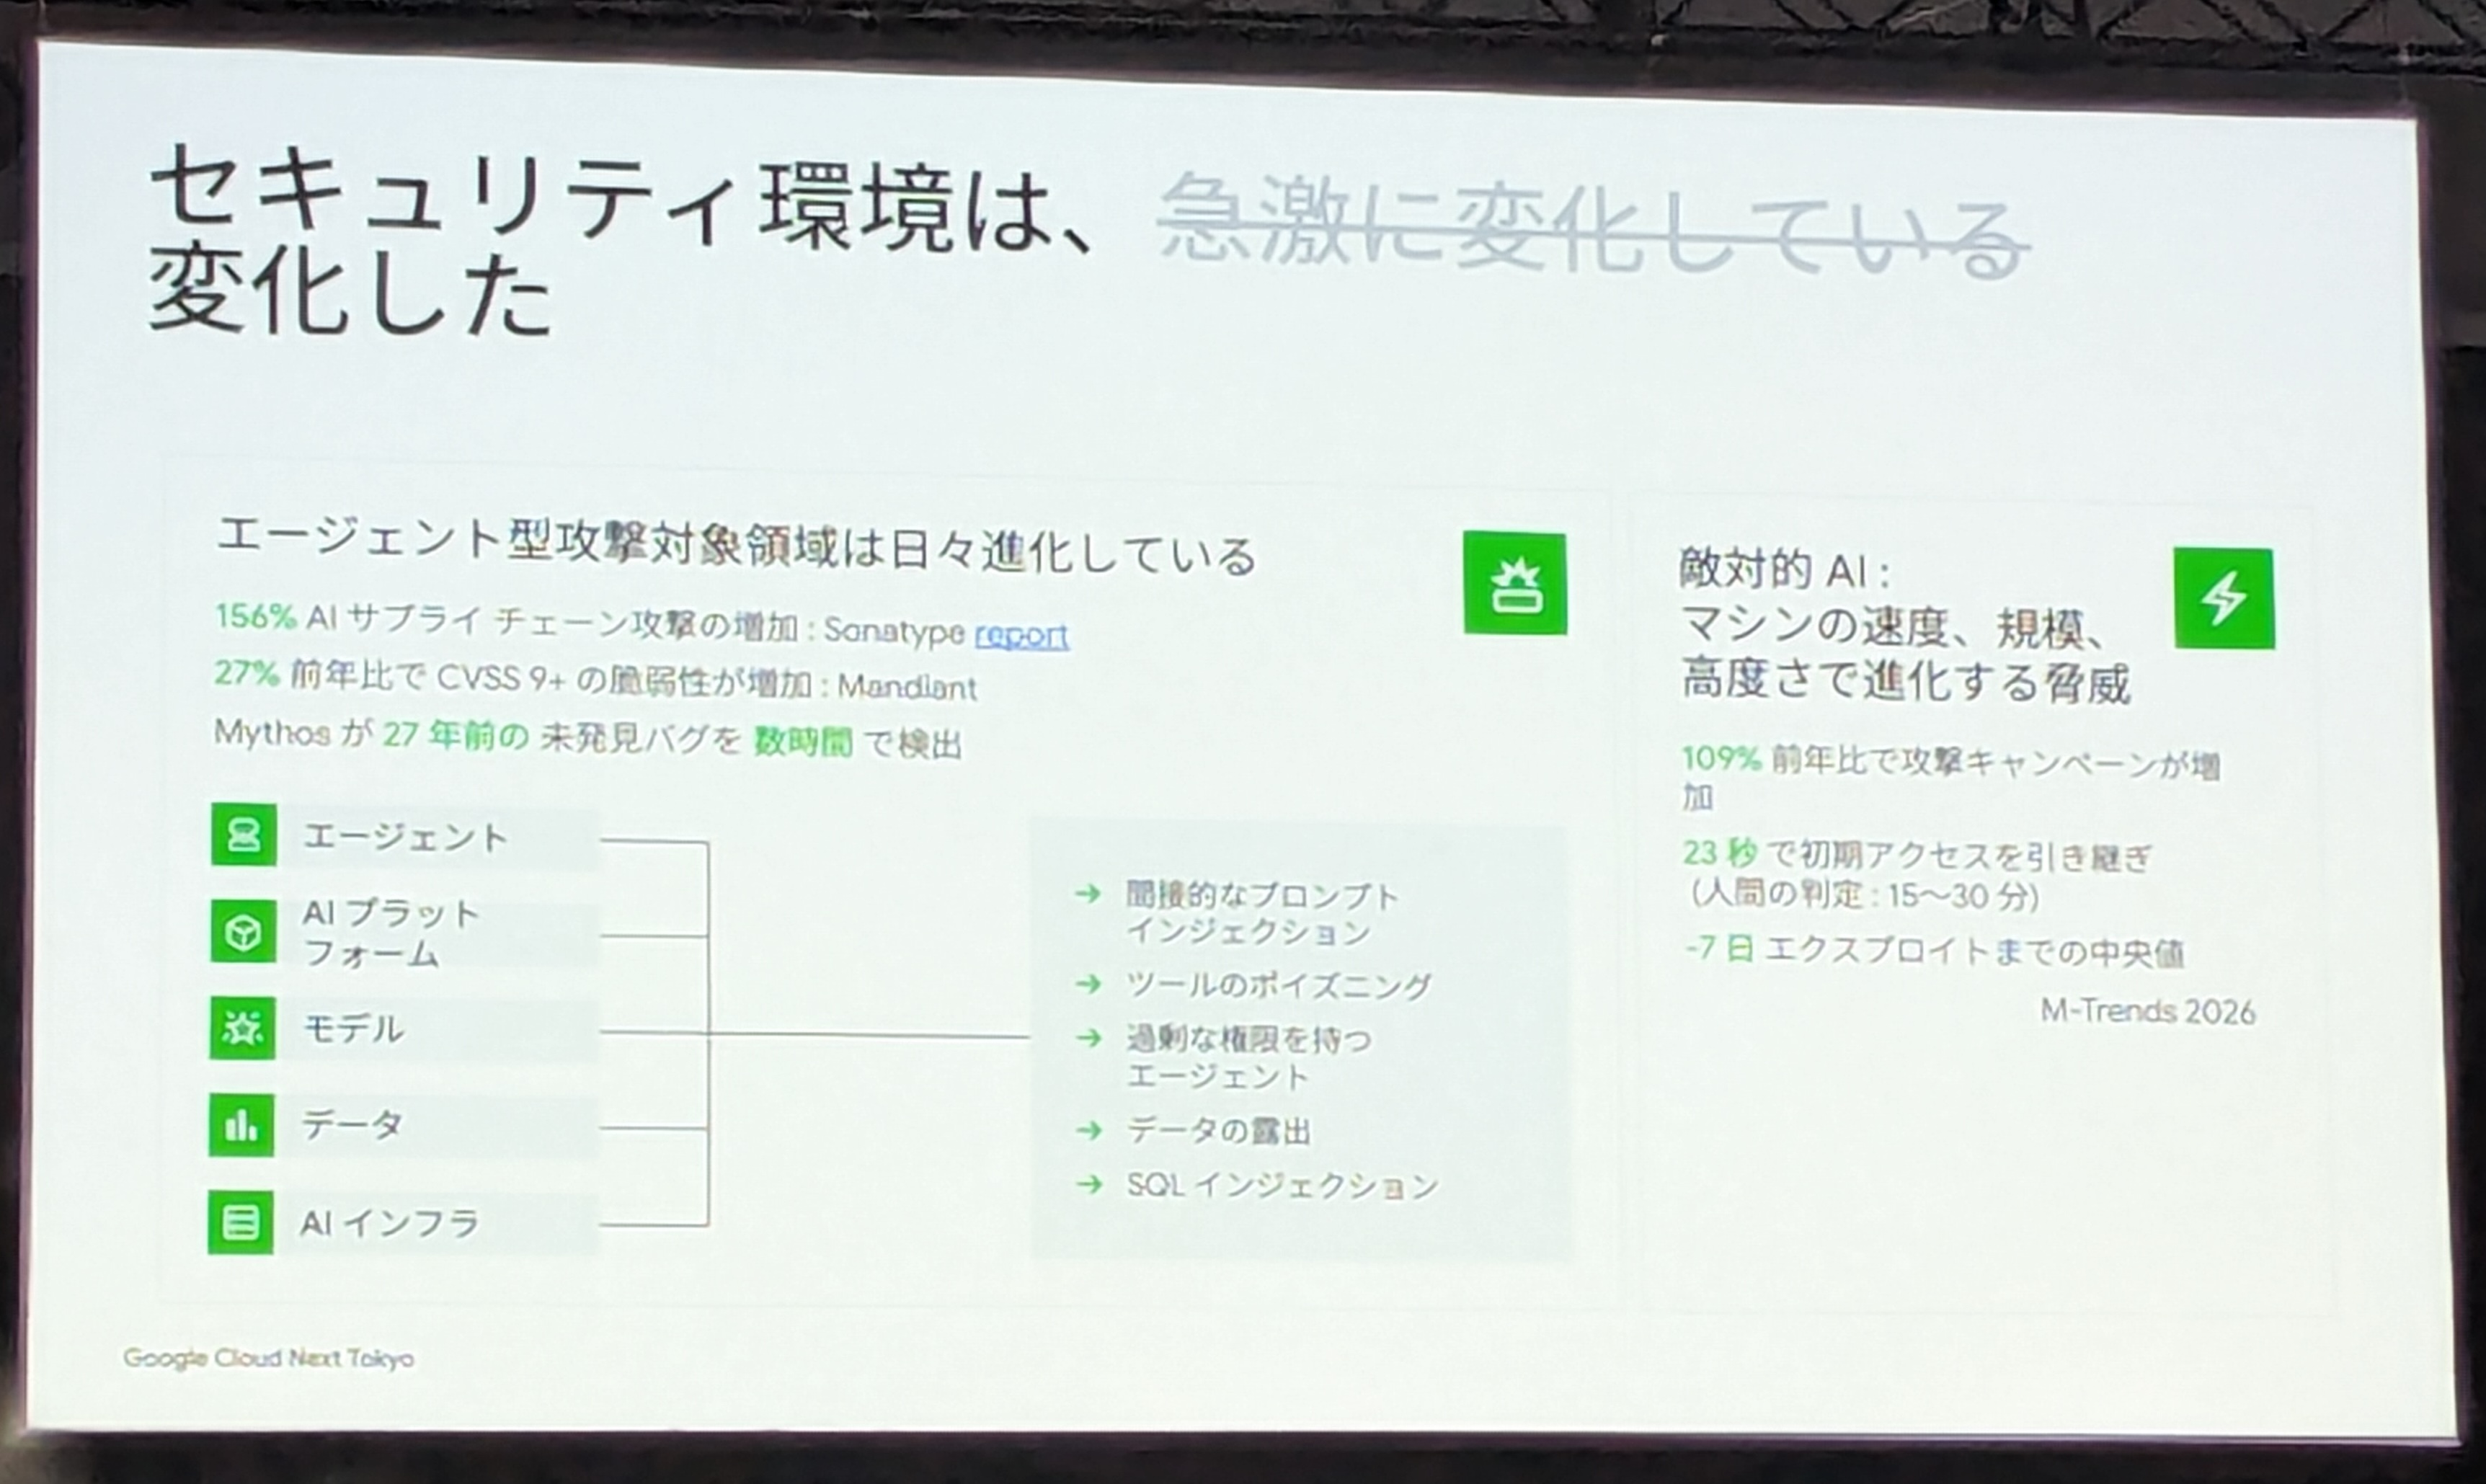
敵対的AIの登場により、攻撃は「マシンスピード」へと進化しています。例えば、AIを用いたサプライチェーン攻撃は156%も増加し、未知の脆弱性が数時間で検出・悪用されるケースも珍しくありません。
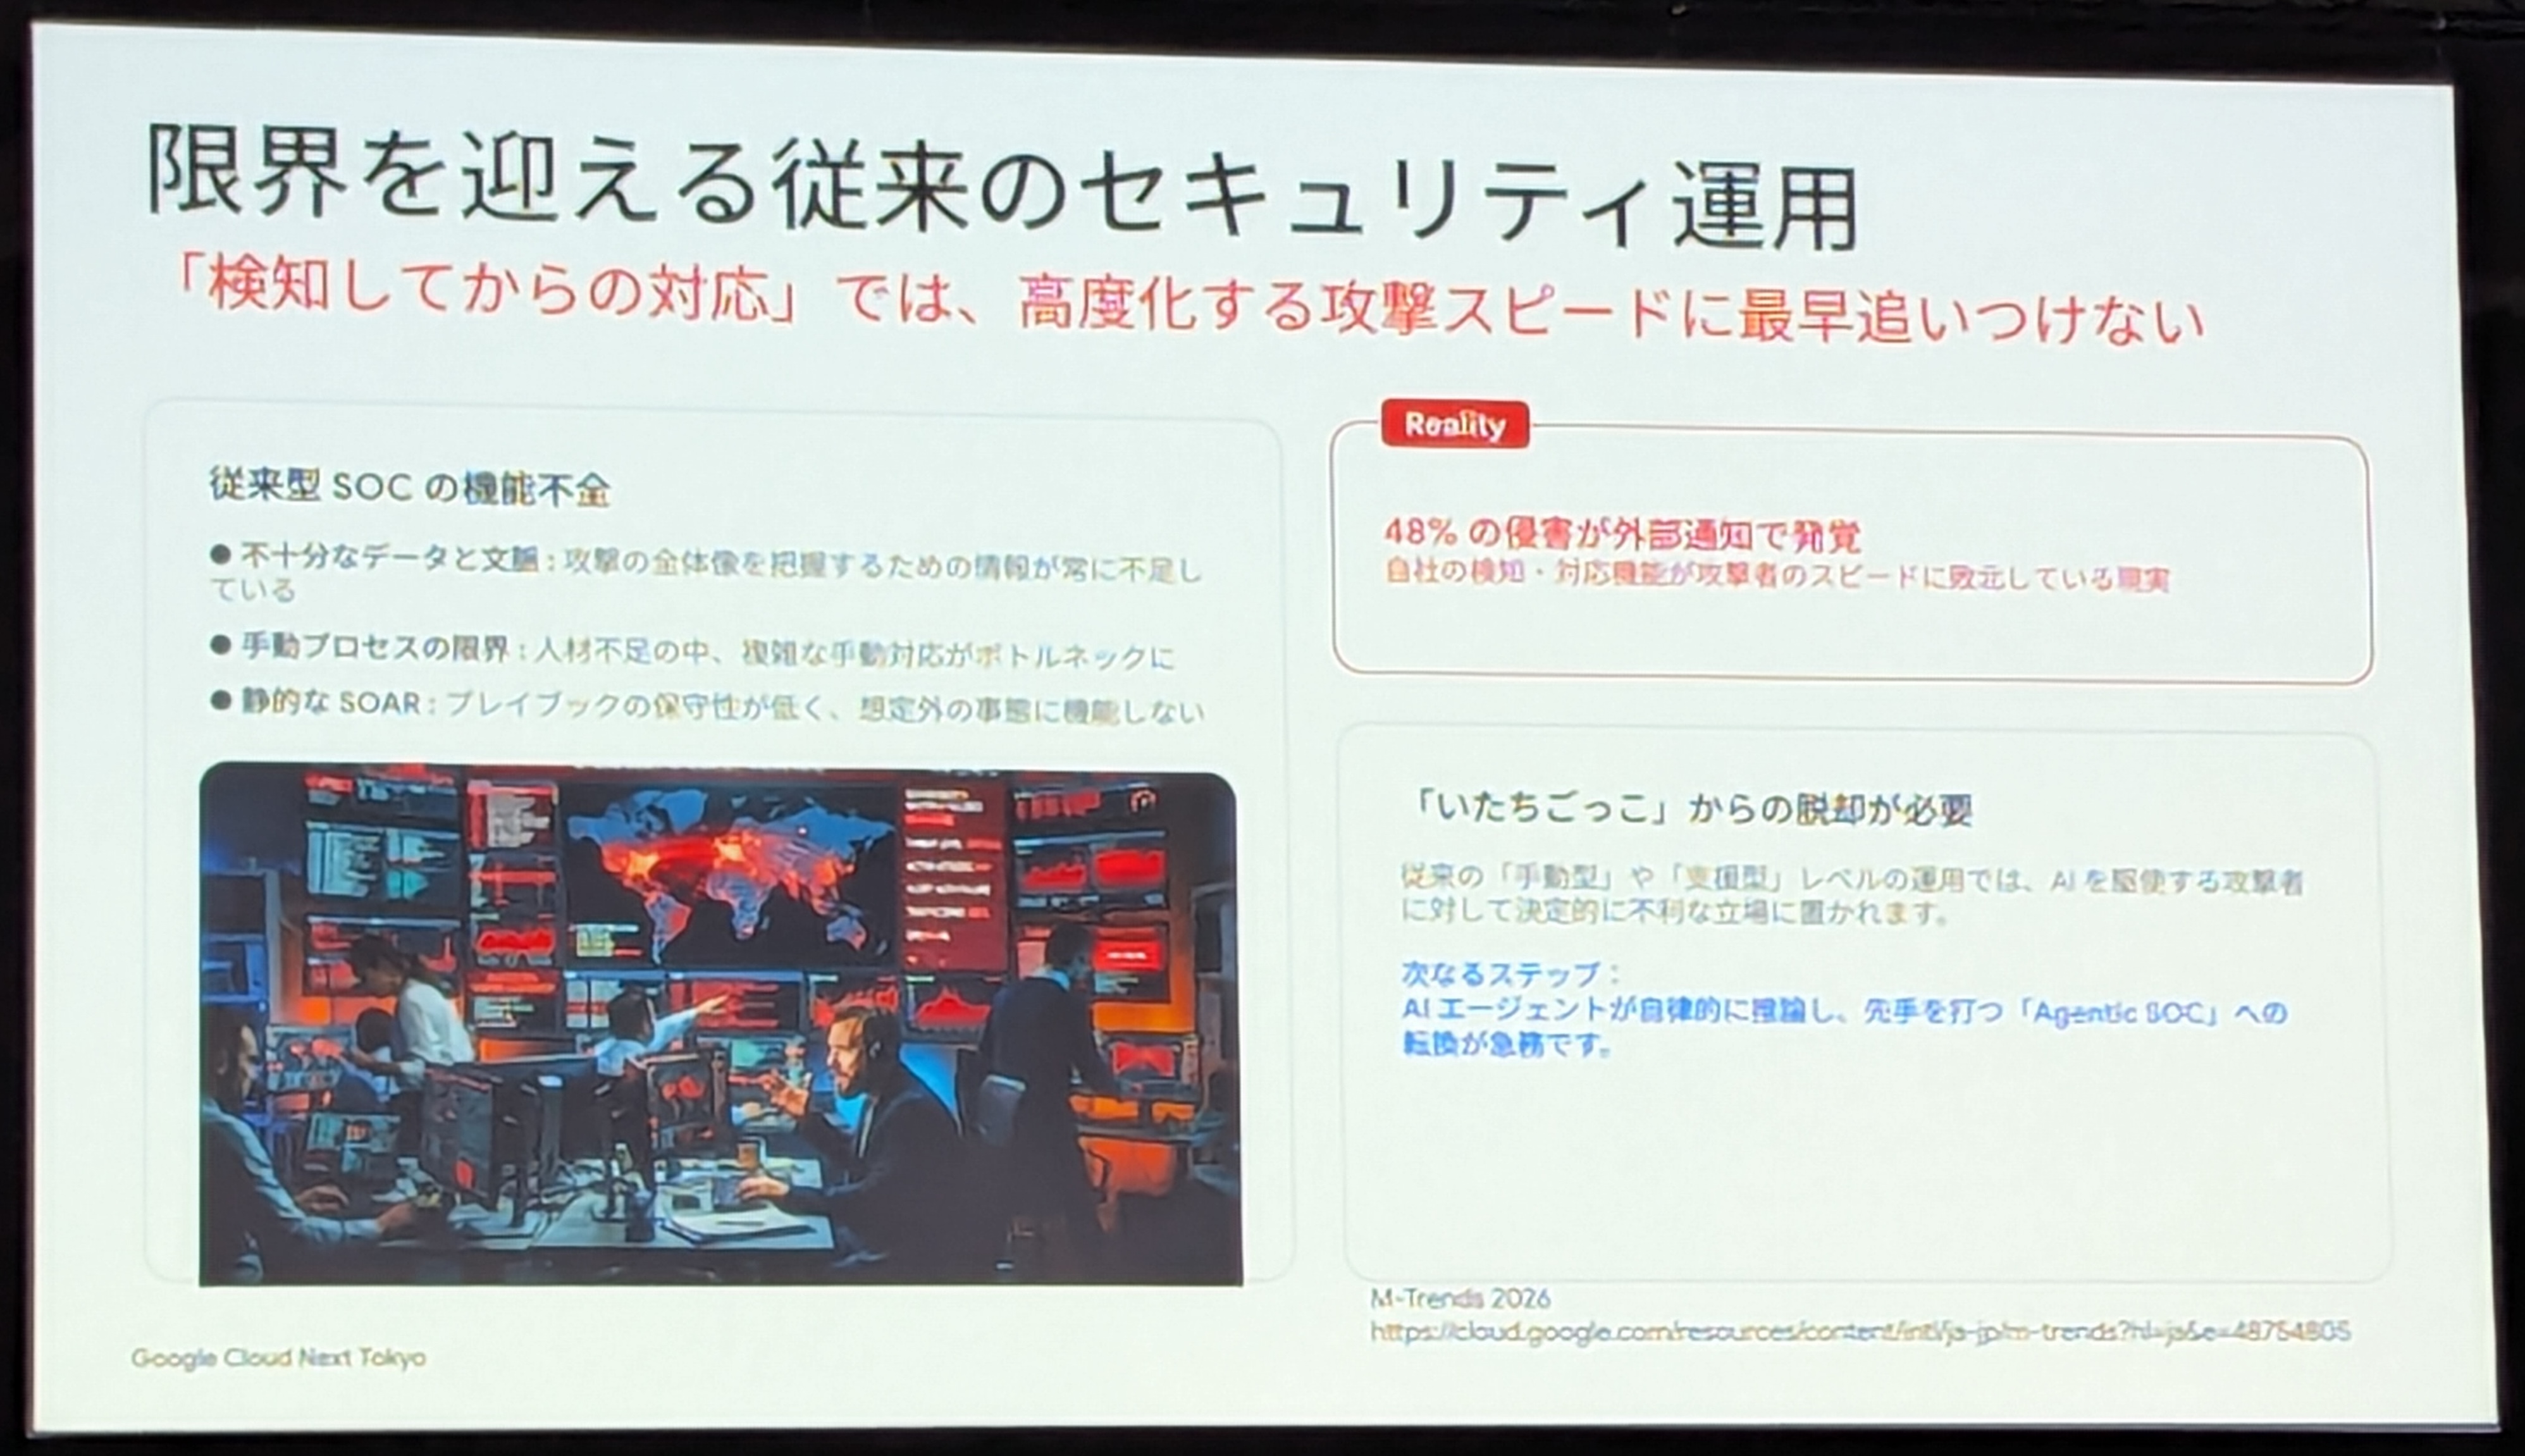
このような状況下では、従来の「検知してからの対応」や、人海戦術による手動プロセスではもはや限界を迎えています。実際に48%の侵害が外部からの通知で発覚しているという生々しいデータ(Mandiant M-Trends 2026レポート)も示されました。従来のSIEMと静的なSOARによる「いたちごっこ」から脱却するためには、自社側の運用も抜本的にアーキテクチャを変える必要があります。
単なる「Copilot(支援型)」から「Agentic SOC(半自律型)」への進化
そこで鍵となるのが、AIの役割の進化です。
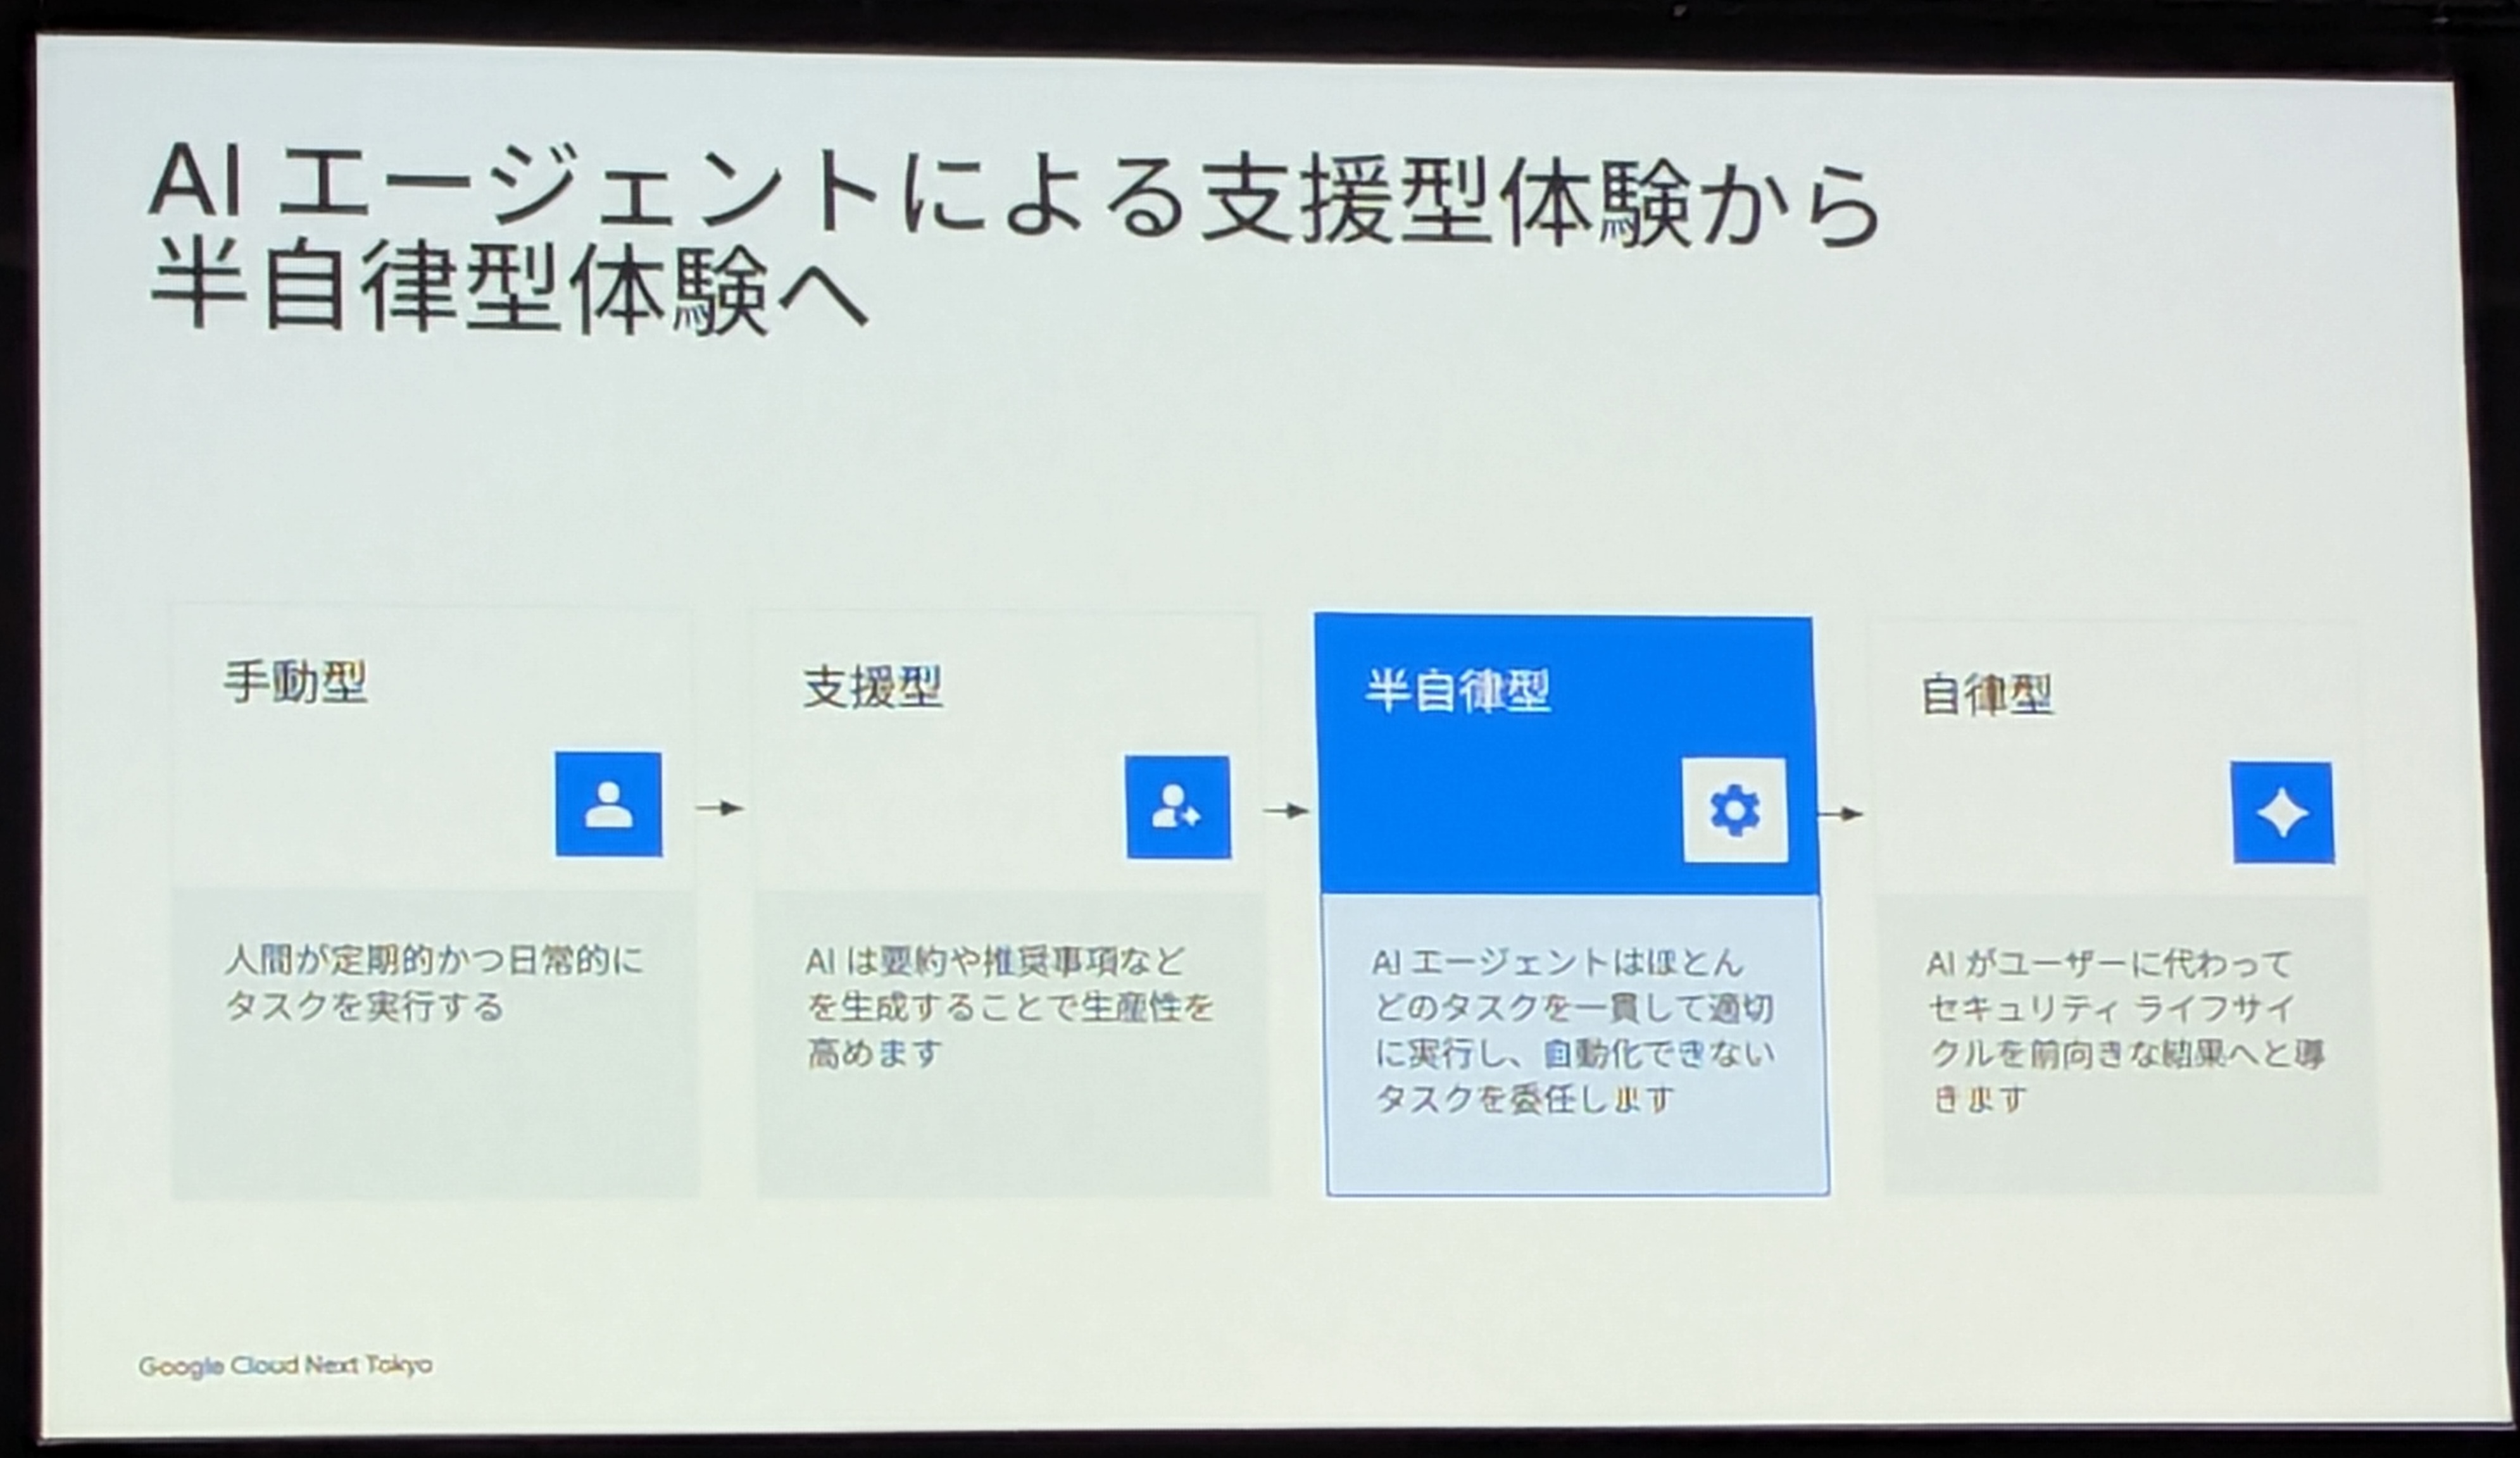
これまでセキュリティ領域のAIは、長いログの要約や推奨事項を生成する「支援型」として扱われることが主流でした。しかし Google SecOps が目指すのは、AI自身が状況を推論し、計画を立て、自律的に行動する「Agentic SOC(エージェント型SOC)」です。
静的なプレイブックに従うのではなく、熟練のアナリストのようにコンテキストを評価し、分散したデータからパターンを結びつけて、リアルタイムに調査の最適解を導き出します。
デモで体感する3つの特化型AIエージェントの実力
セッションの中盤では、複数の特化型エージェントが連携する「Agentic SOC」の実際のデモが披露されました。
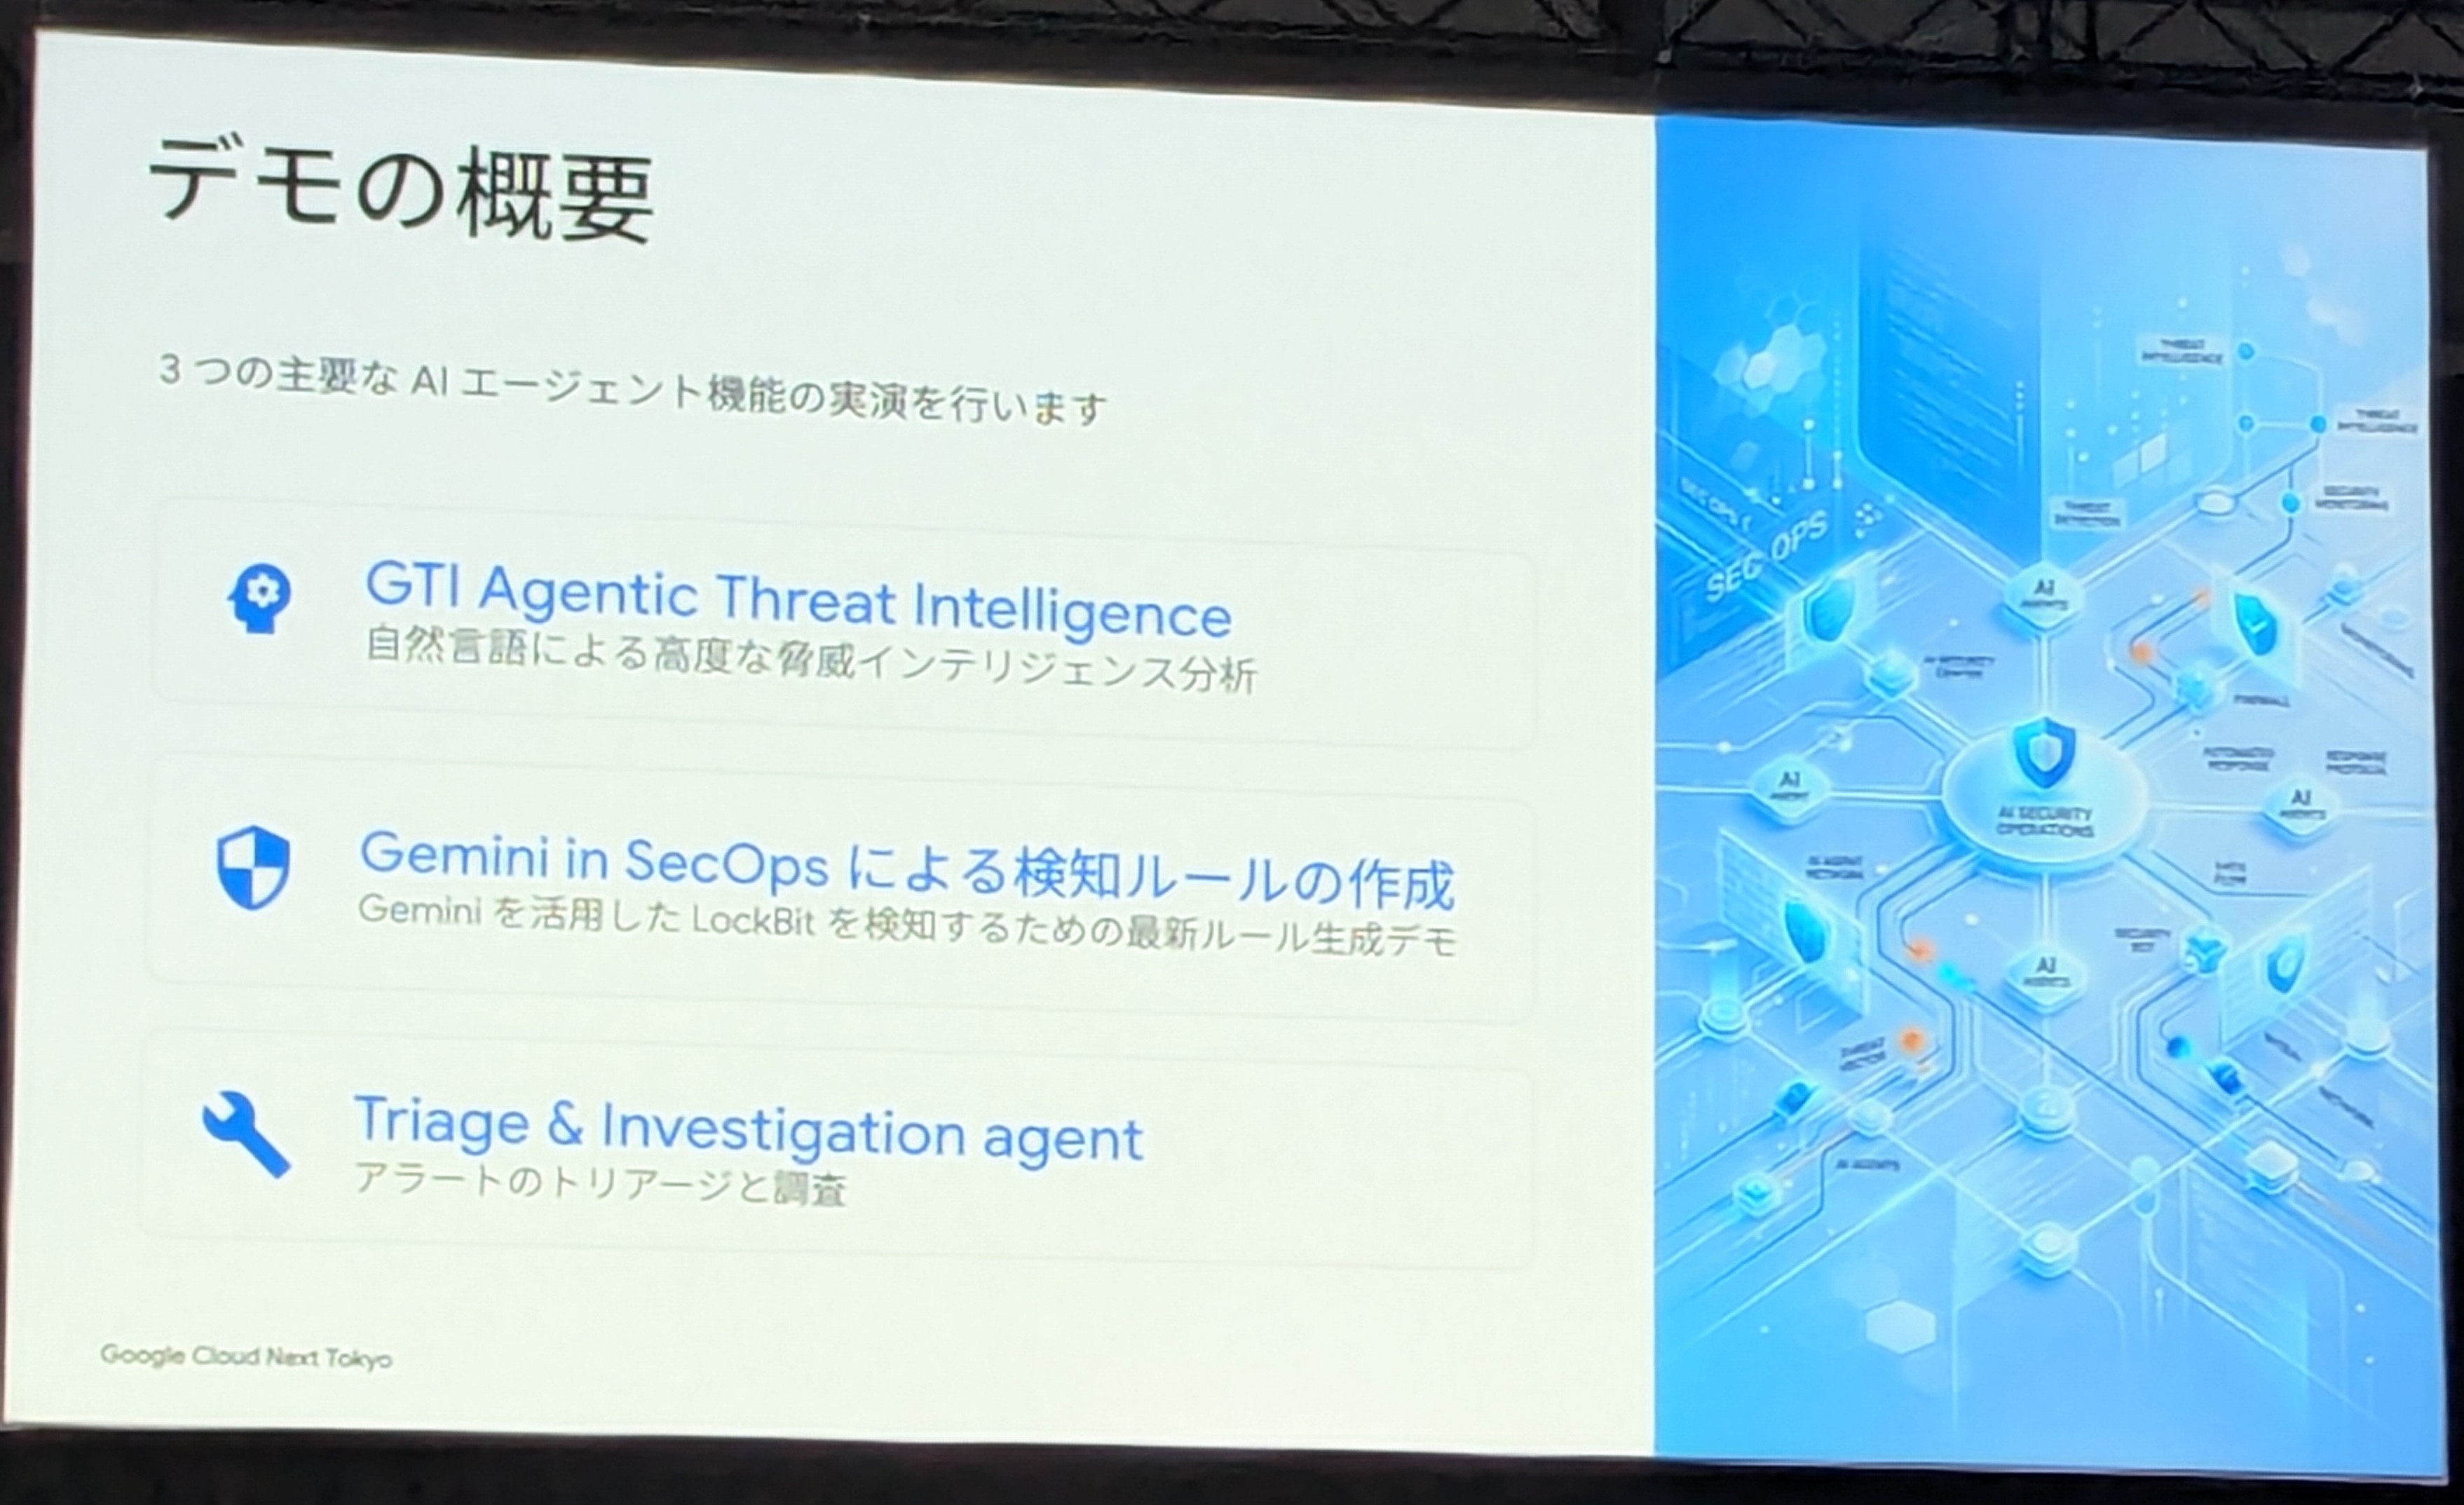
特に技術的な観点で驚いたのが以下の3つの機能です。
1. GTI Agentic Threat Intelligence による脅威分析
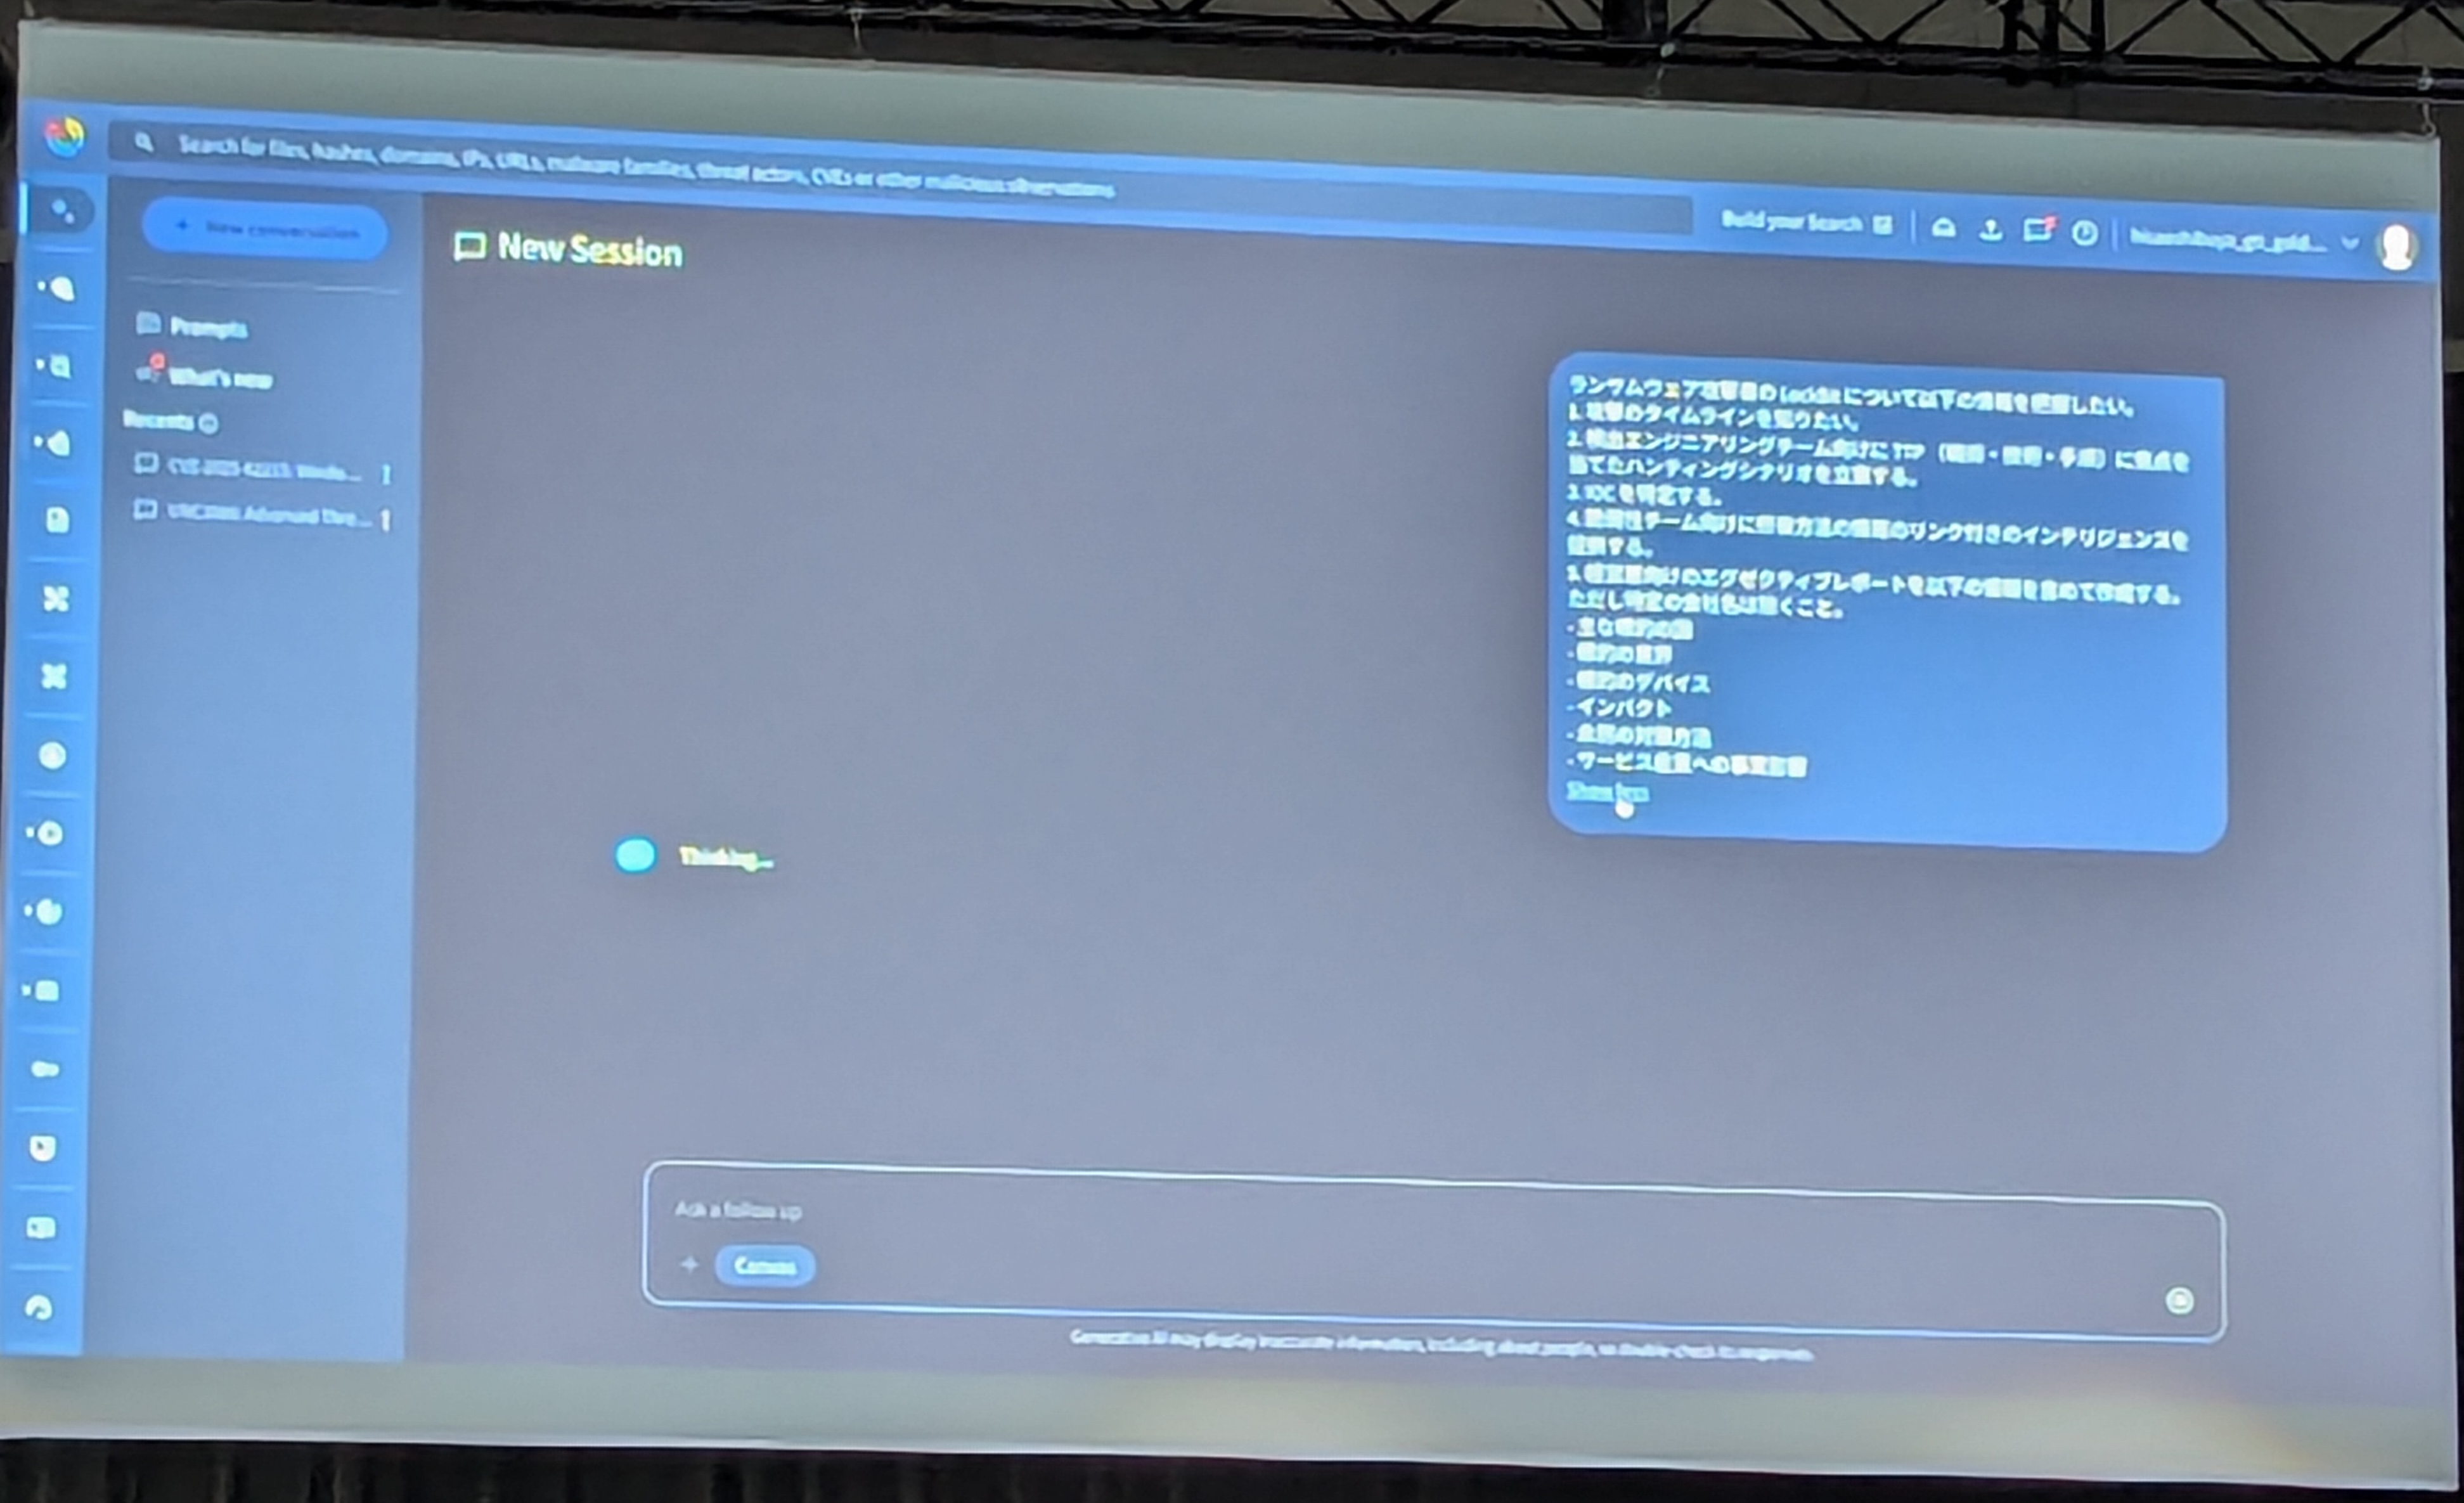
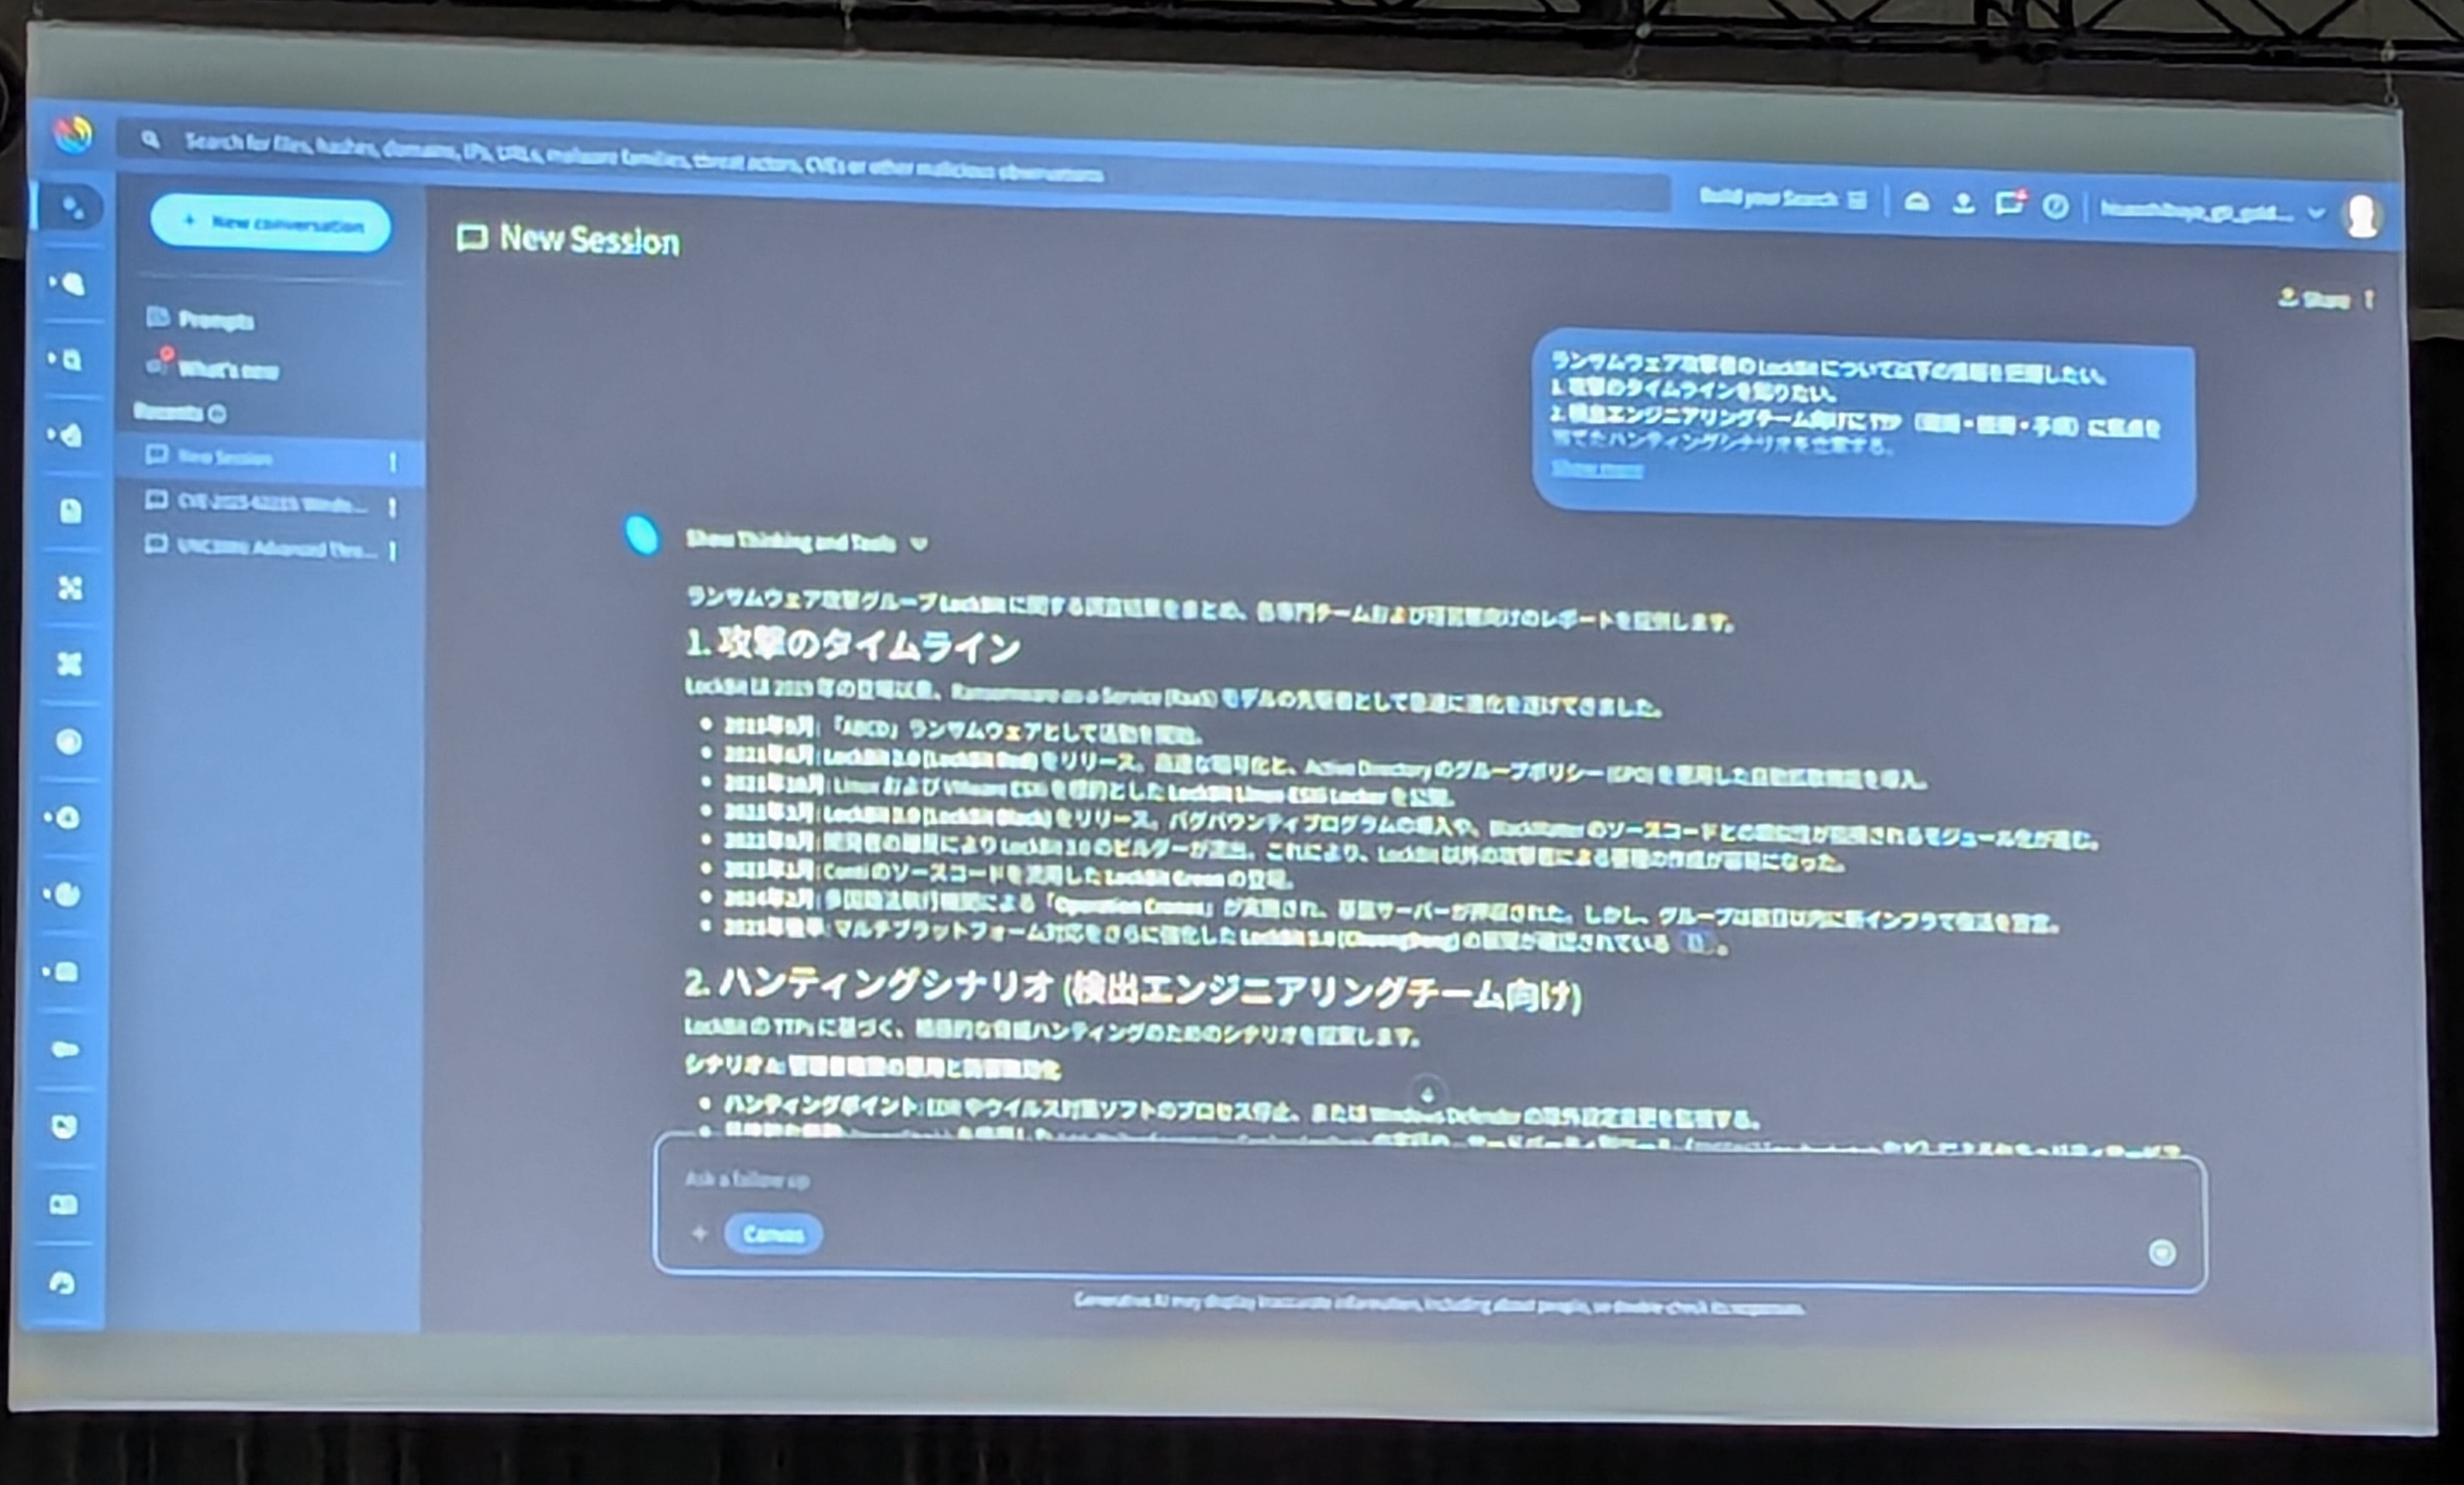
チャットUIから自然言語で「ランサムウェア攻撃グループ LockBit についての情報を把握したい。攻撃のタイムラインを振り返り、ハンティングシナリオを立案して」と指示を出します。すると、エージェントが自律的にGoogle Threat Intelligence内の検索と思考を繰り返し、IoC(侵害の痕跡)や、Mandiantの最前線のインテリジェンスを盛り込んだ専門チーム向けのレポートを数秒で出力していました。
2. Gemini in SecOps による検知ルール(YARA-L)の自動作成
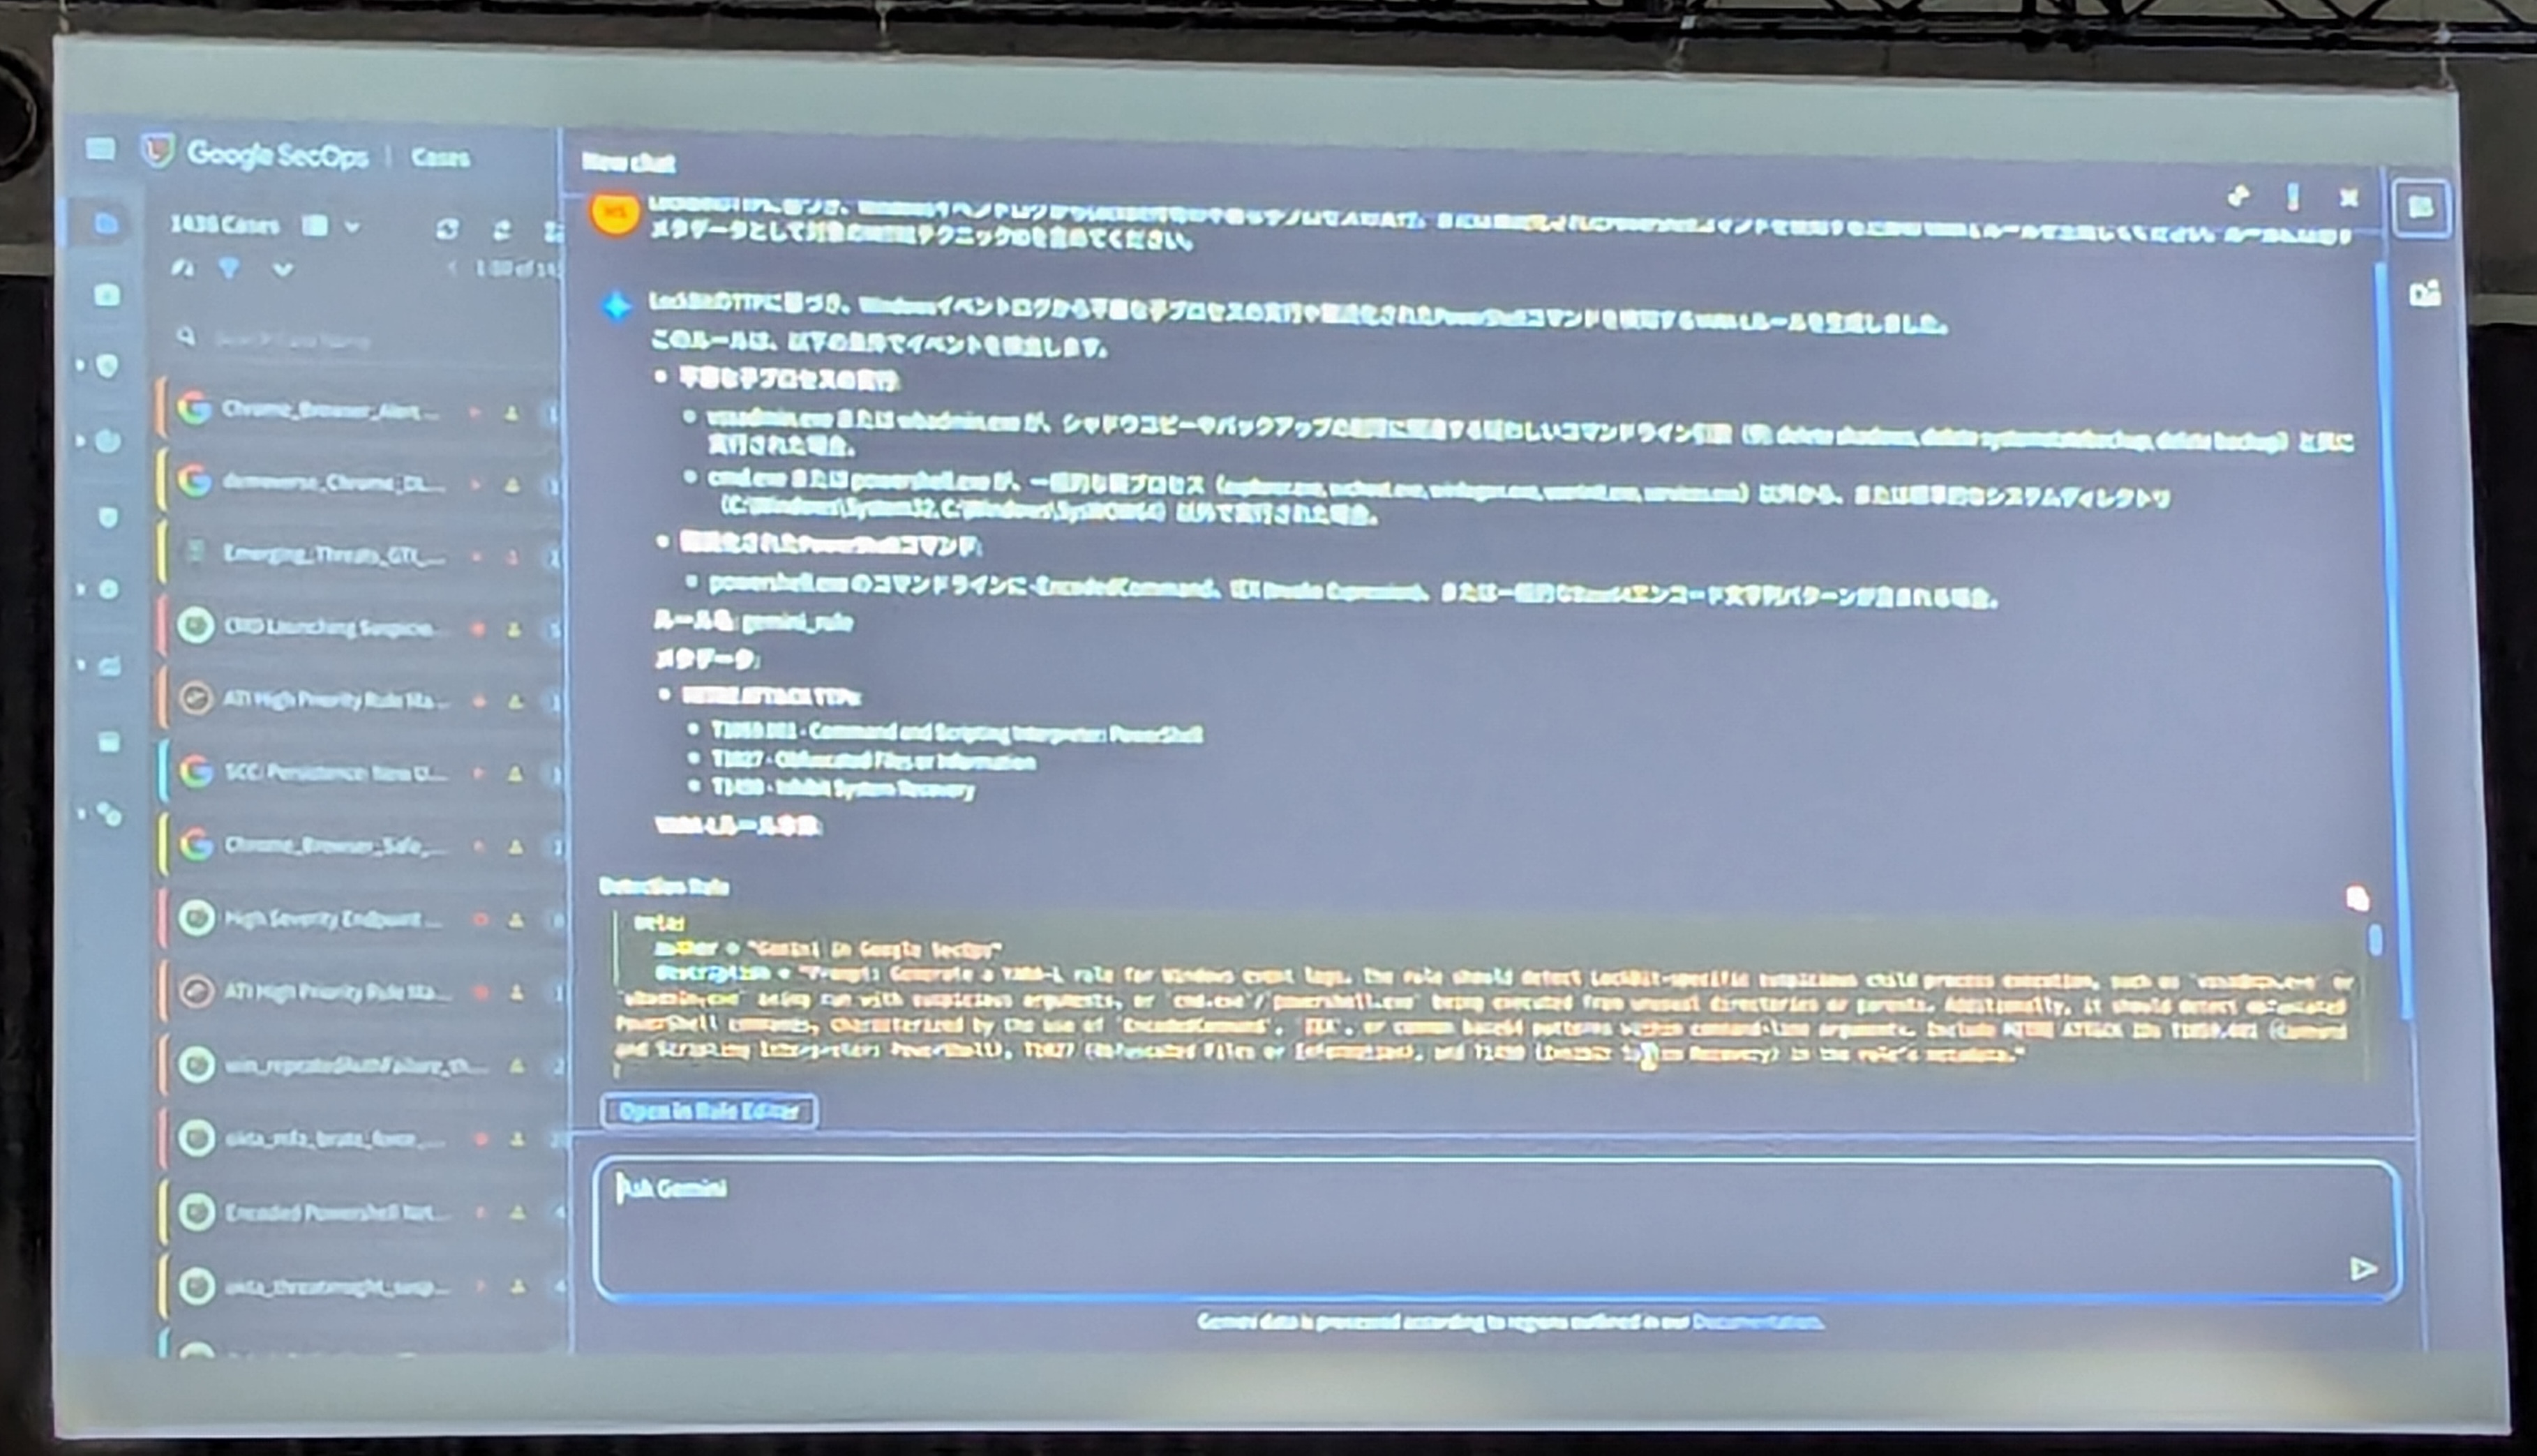
先ほど得たLockBitのTTPs(戦術・技術・手順)をもとに、「Windowsイベントログから不審な子プロセスの実行や難読化されたPowerShellコマンドを検知するルールを作って」と指示すると、即座に実運用レベルの
YARA-L ルールが生成されます。これまでSIEMのクエリ言語の学習に割いていた時間を、純粋な「脅威ハンティングの思考」に回せるようになります。3. Triage & Investigation agent (TIN)
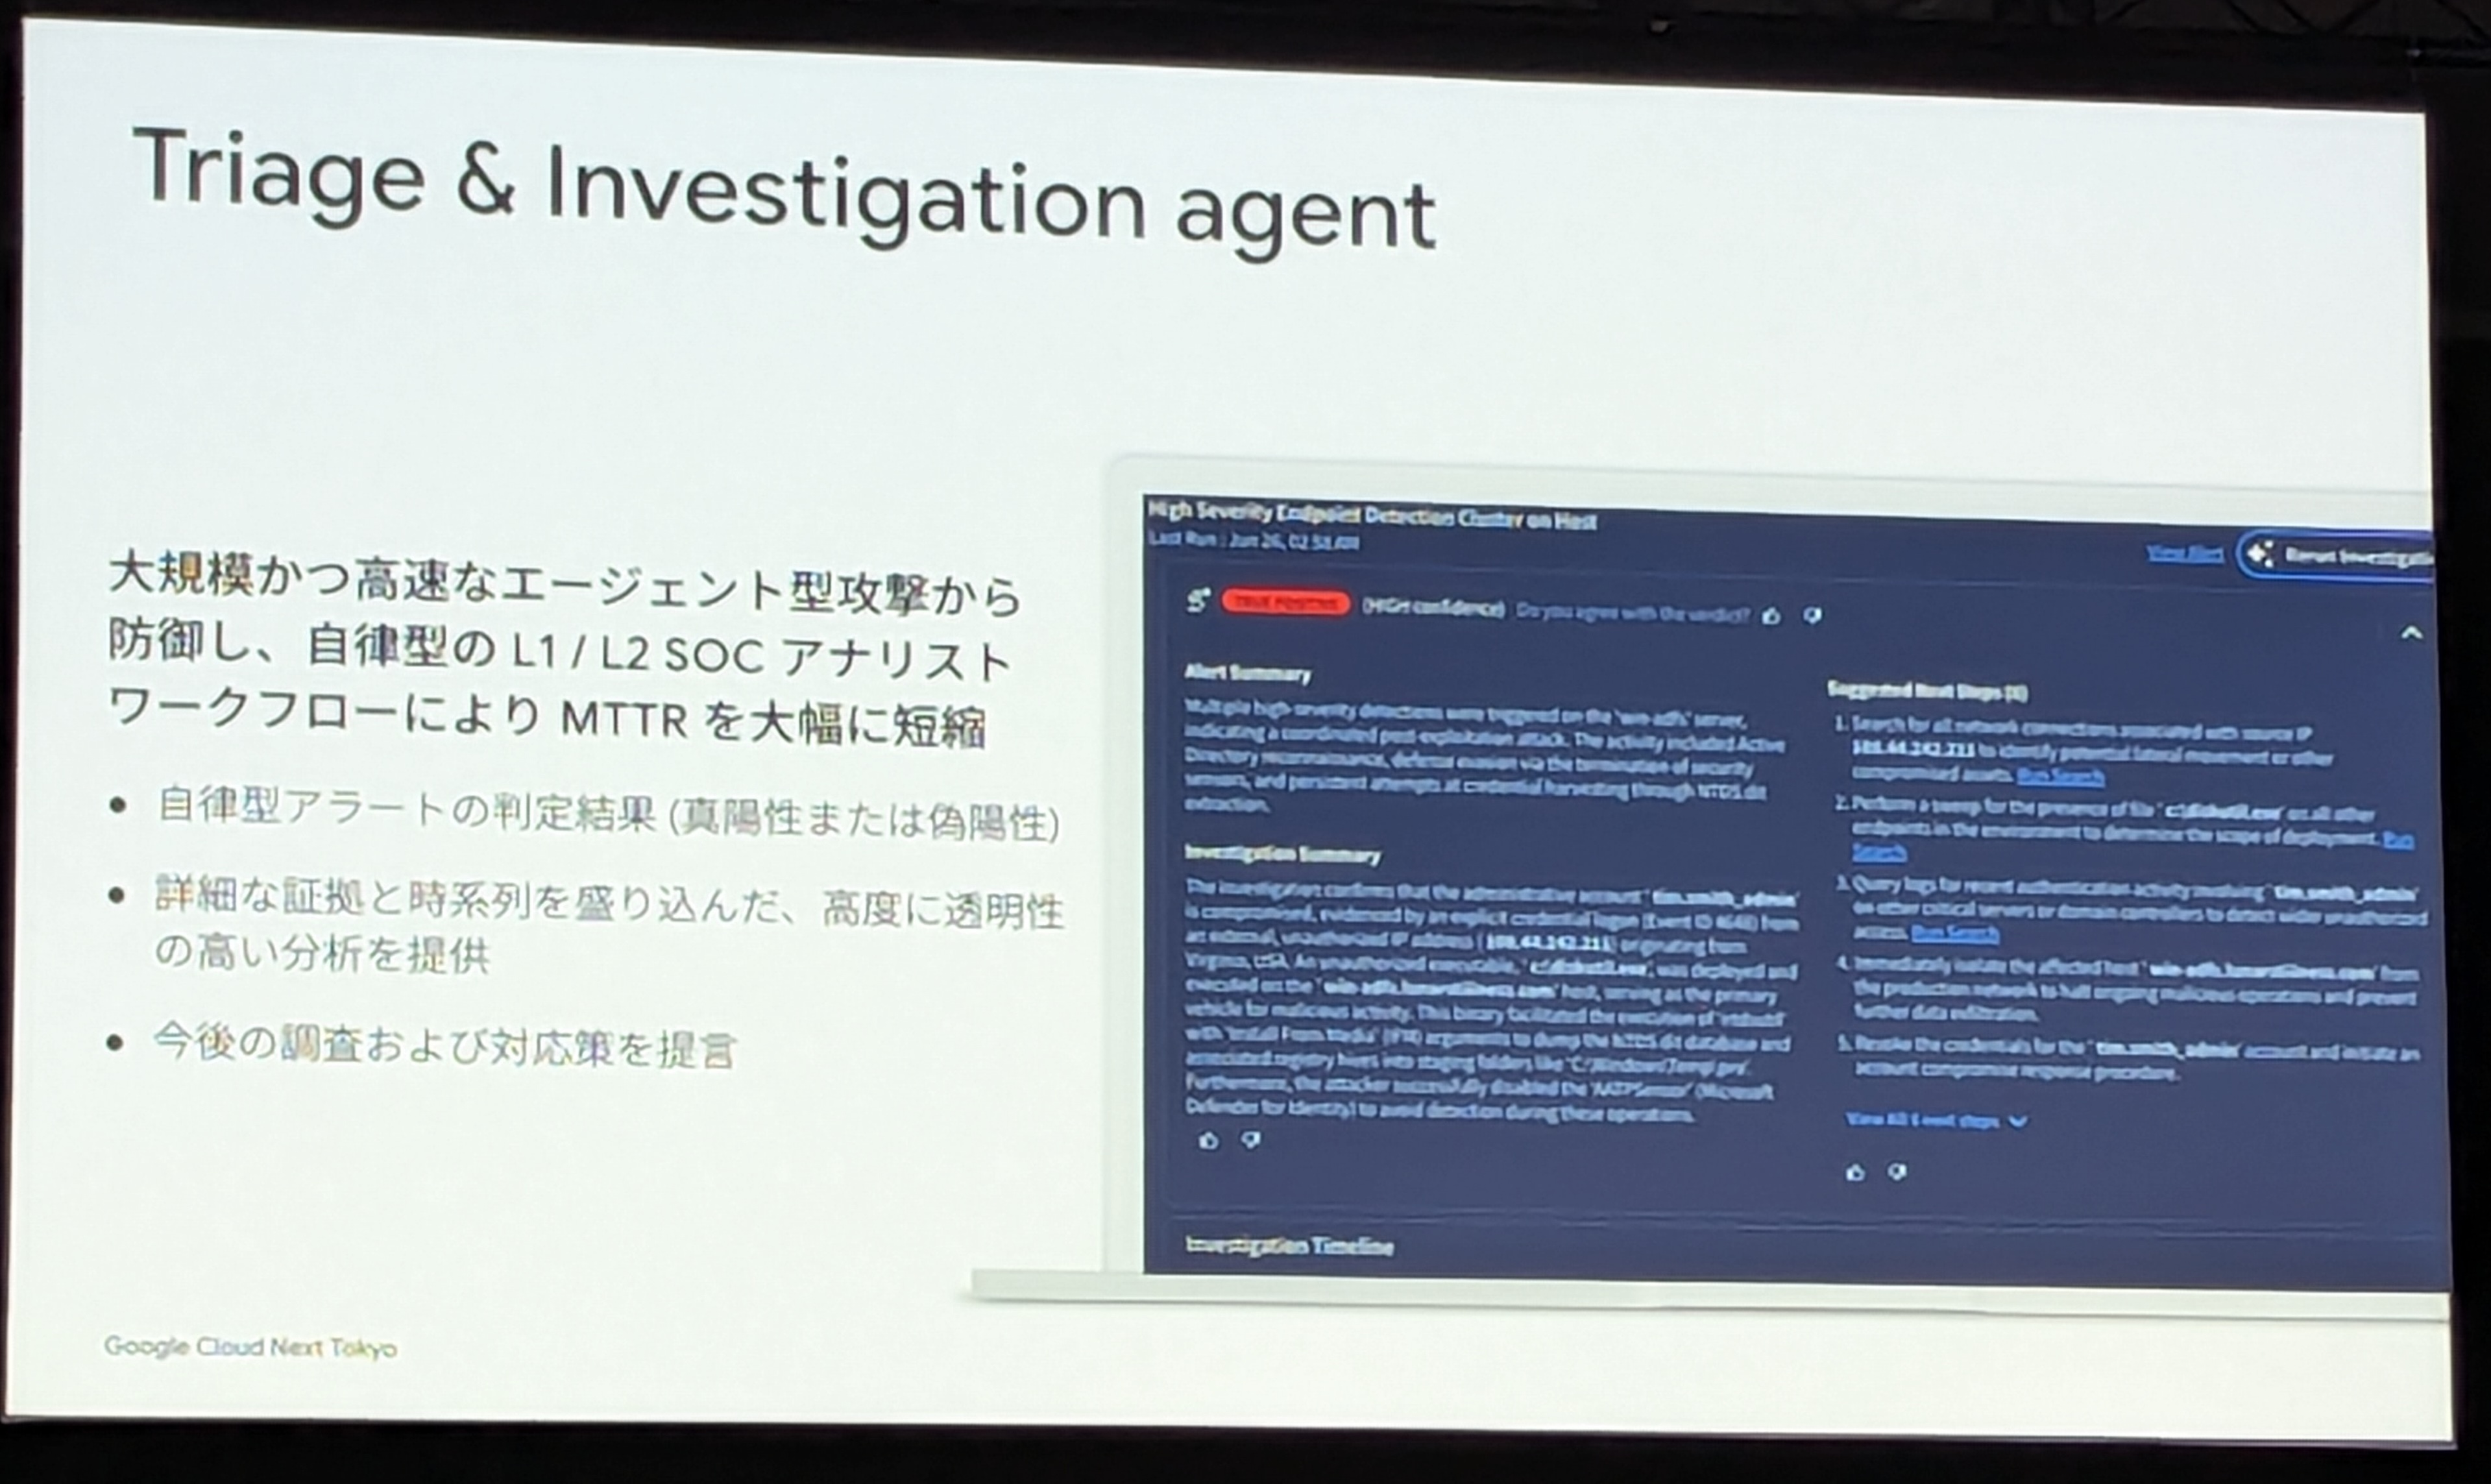
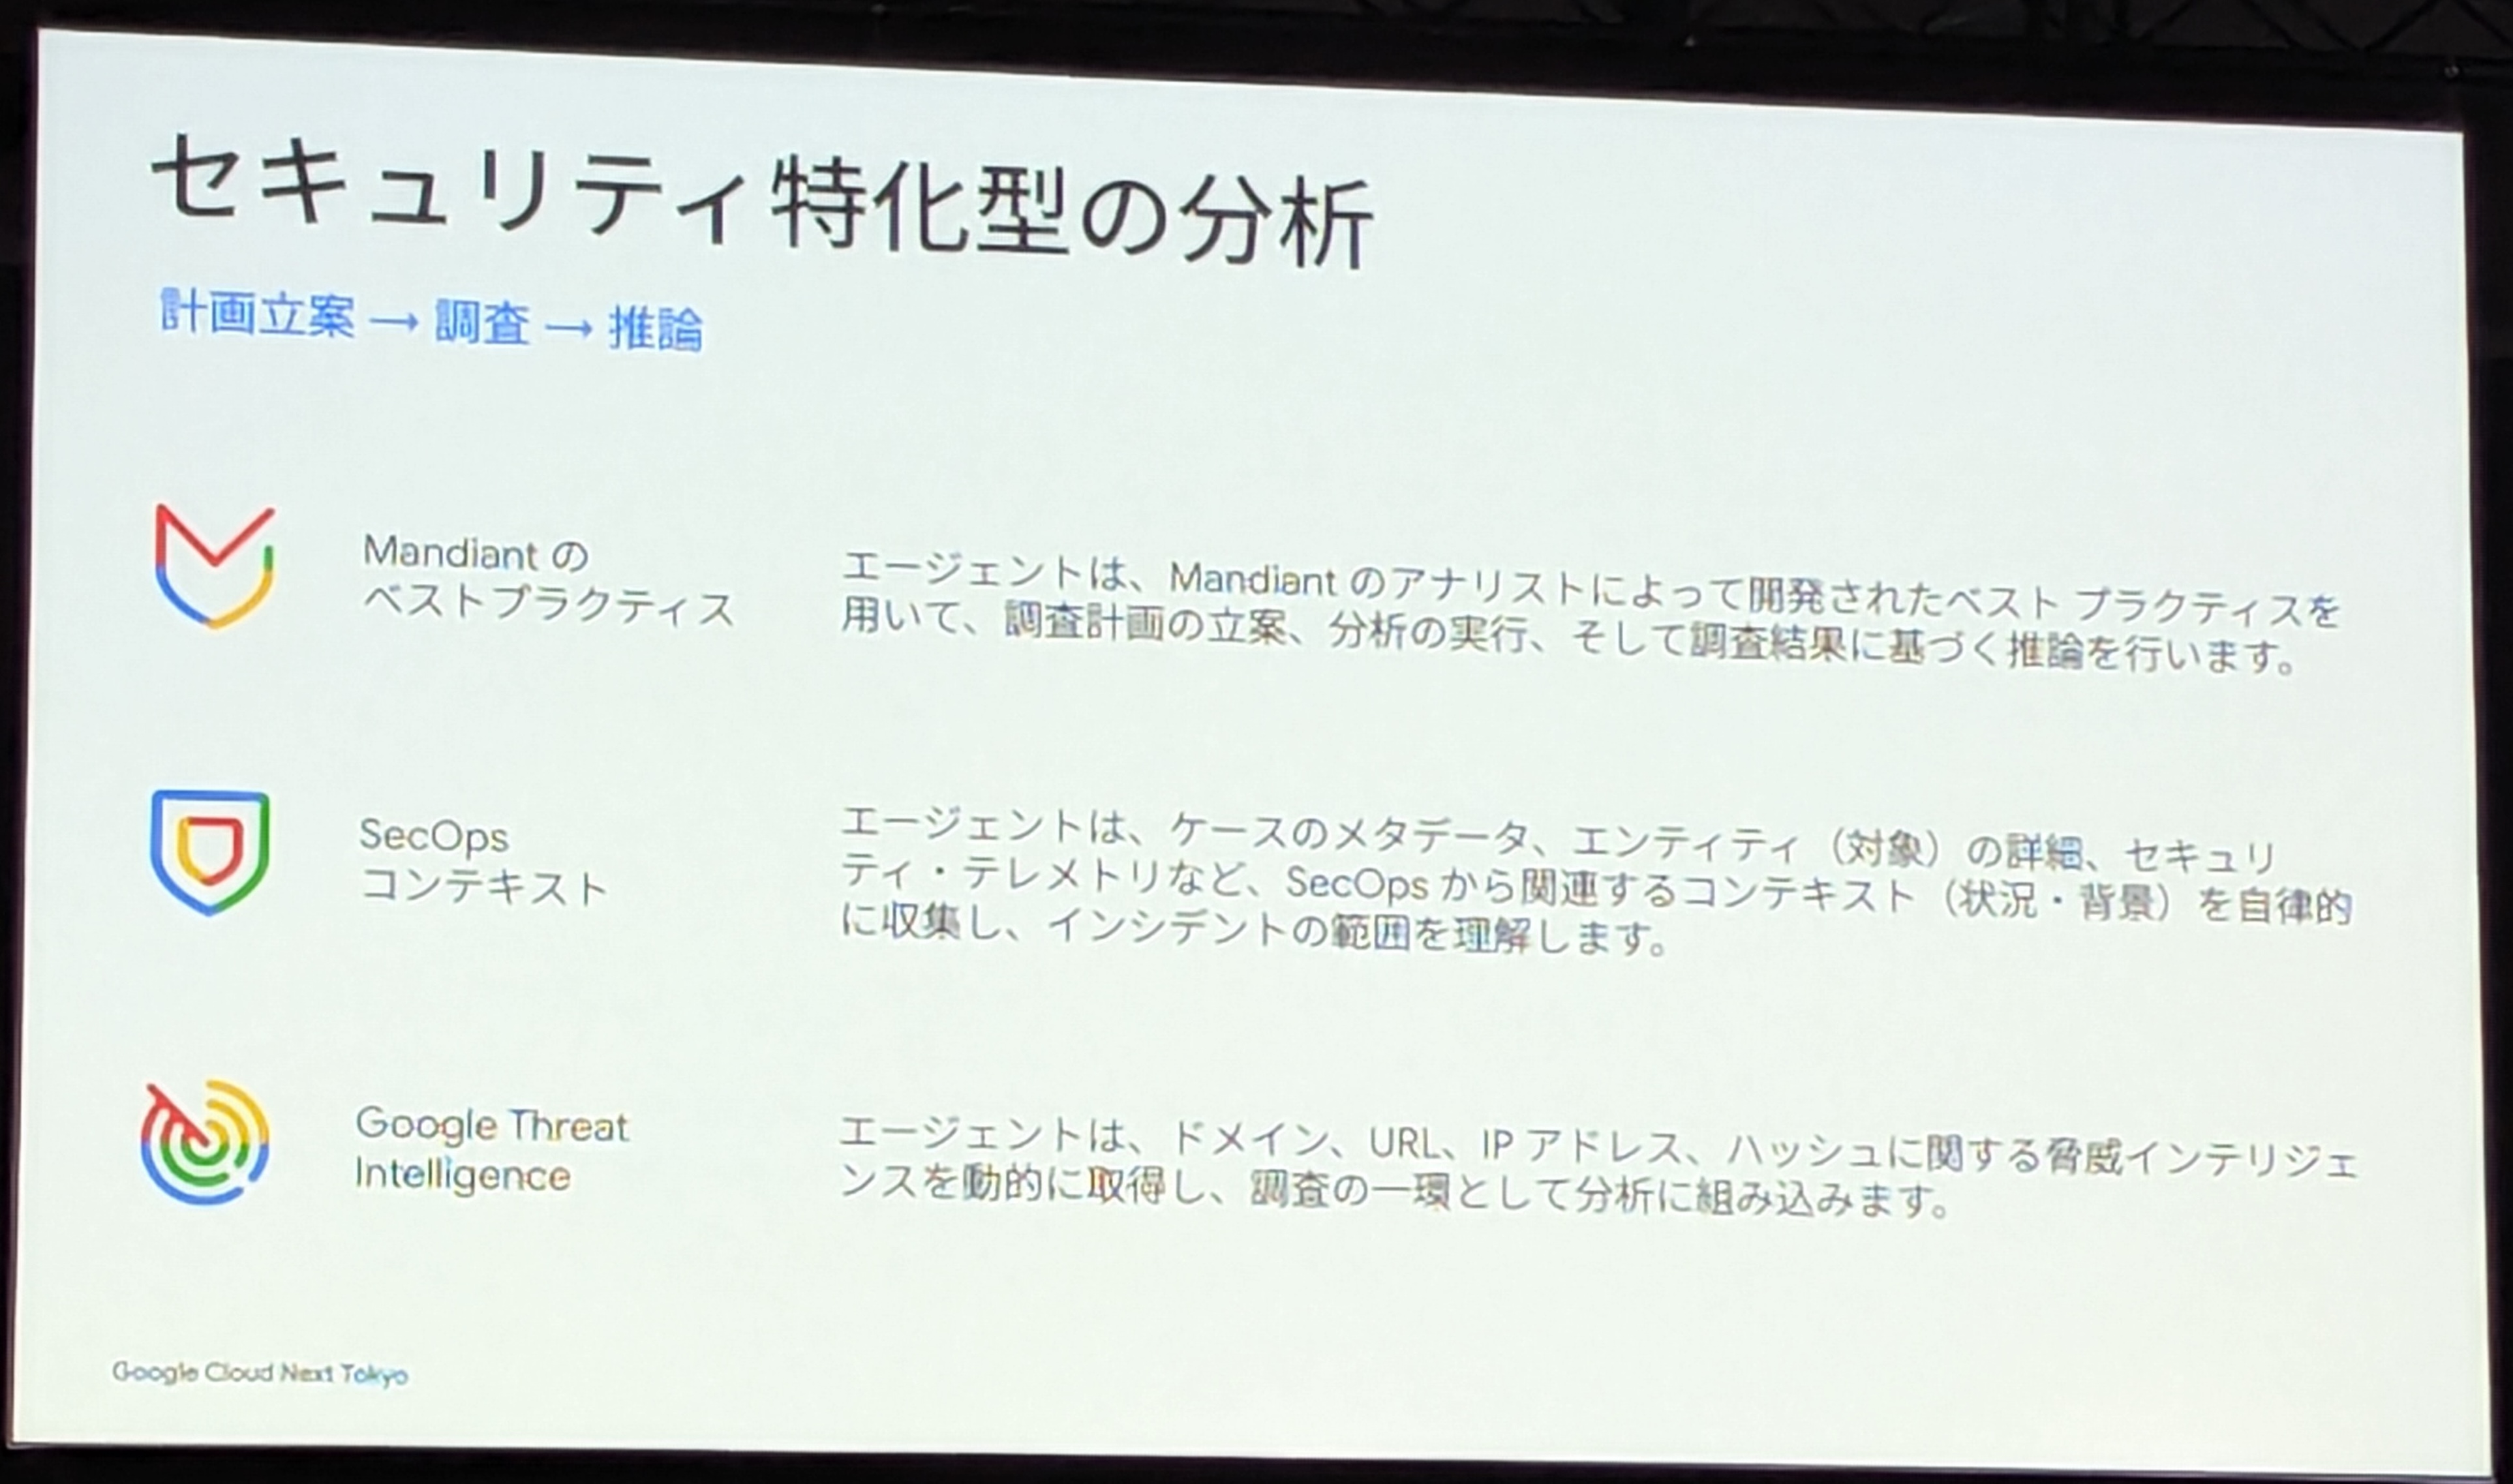
アラートが発生した際、AIがMandiantのアナリストのベストプラクティスに基づき「計画立案→調査→推論」を自律的に行います。公式情報によると、通常人間のアナリストが30分かけて行う手動でのトリアージと分析を、エージェントはわずか60秒に短縮できるとのこと。証拠と時系列が明確に可視化されるため、ブラックボックス化も防げます。
製品を跨ぐ自動化の要「MCP」
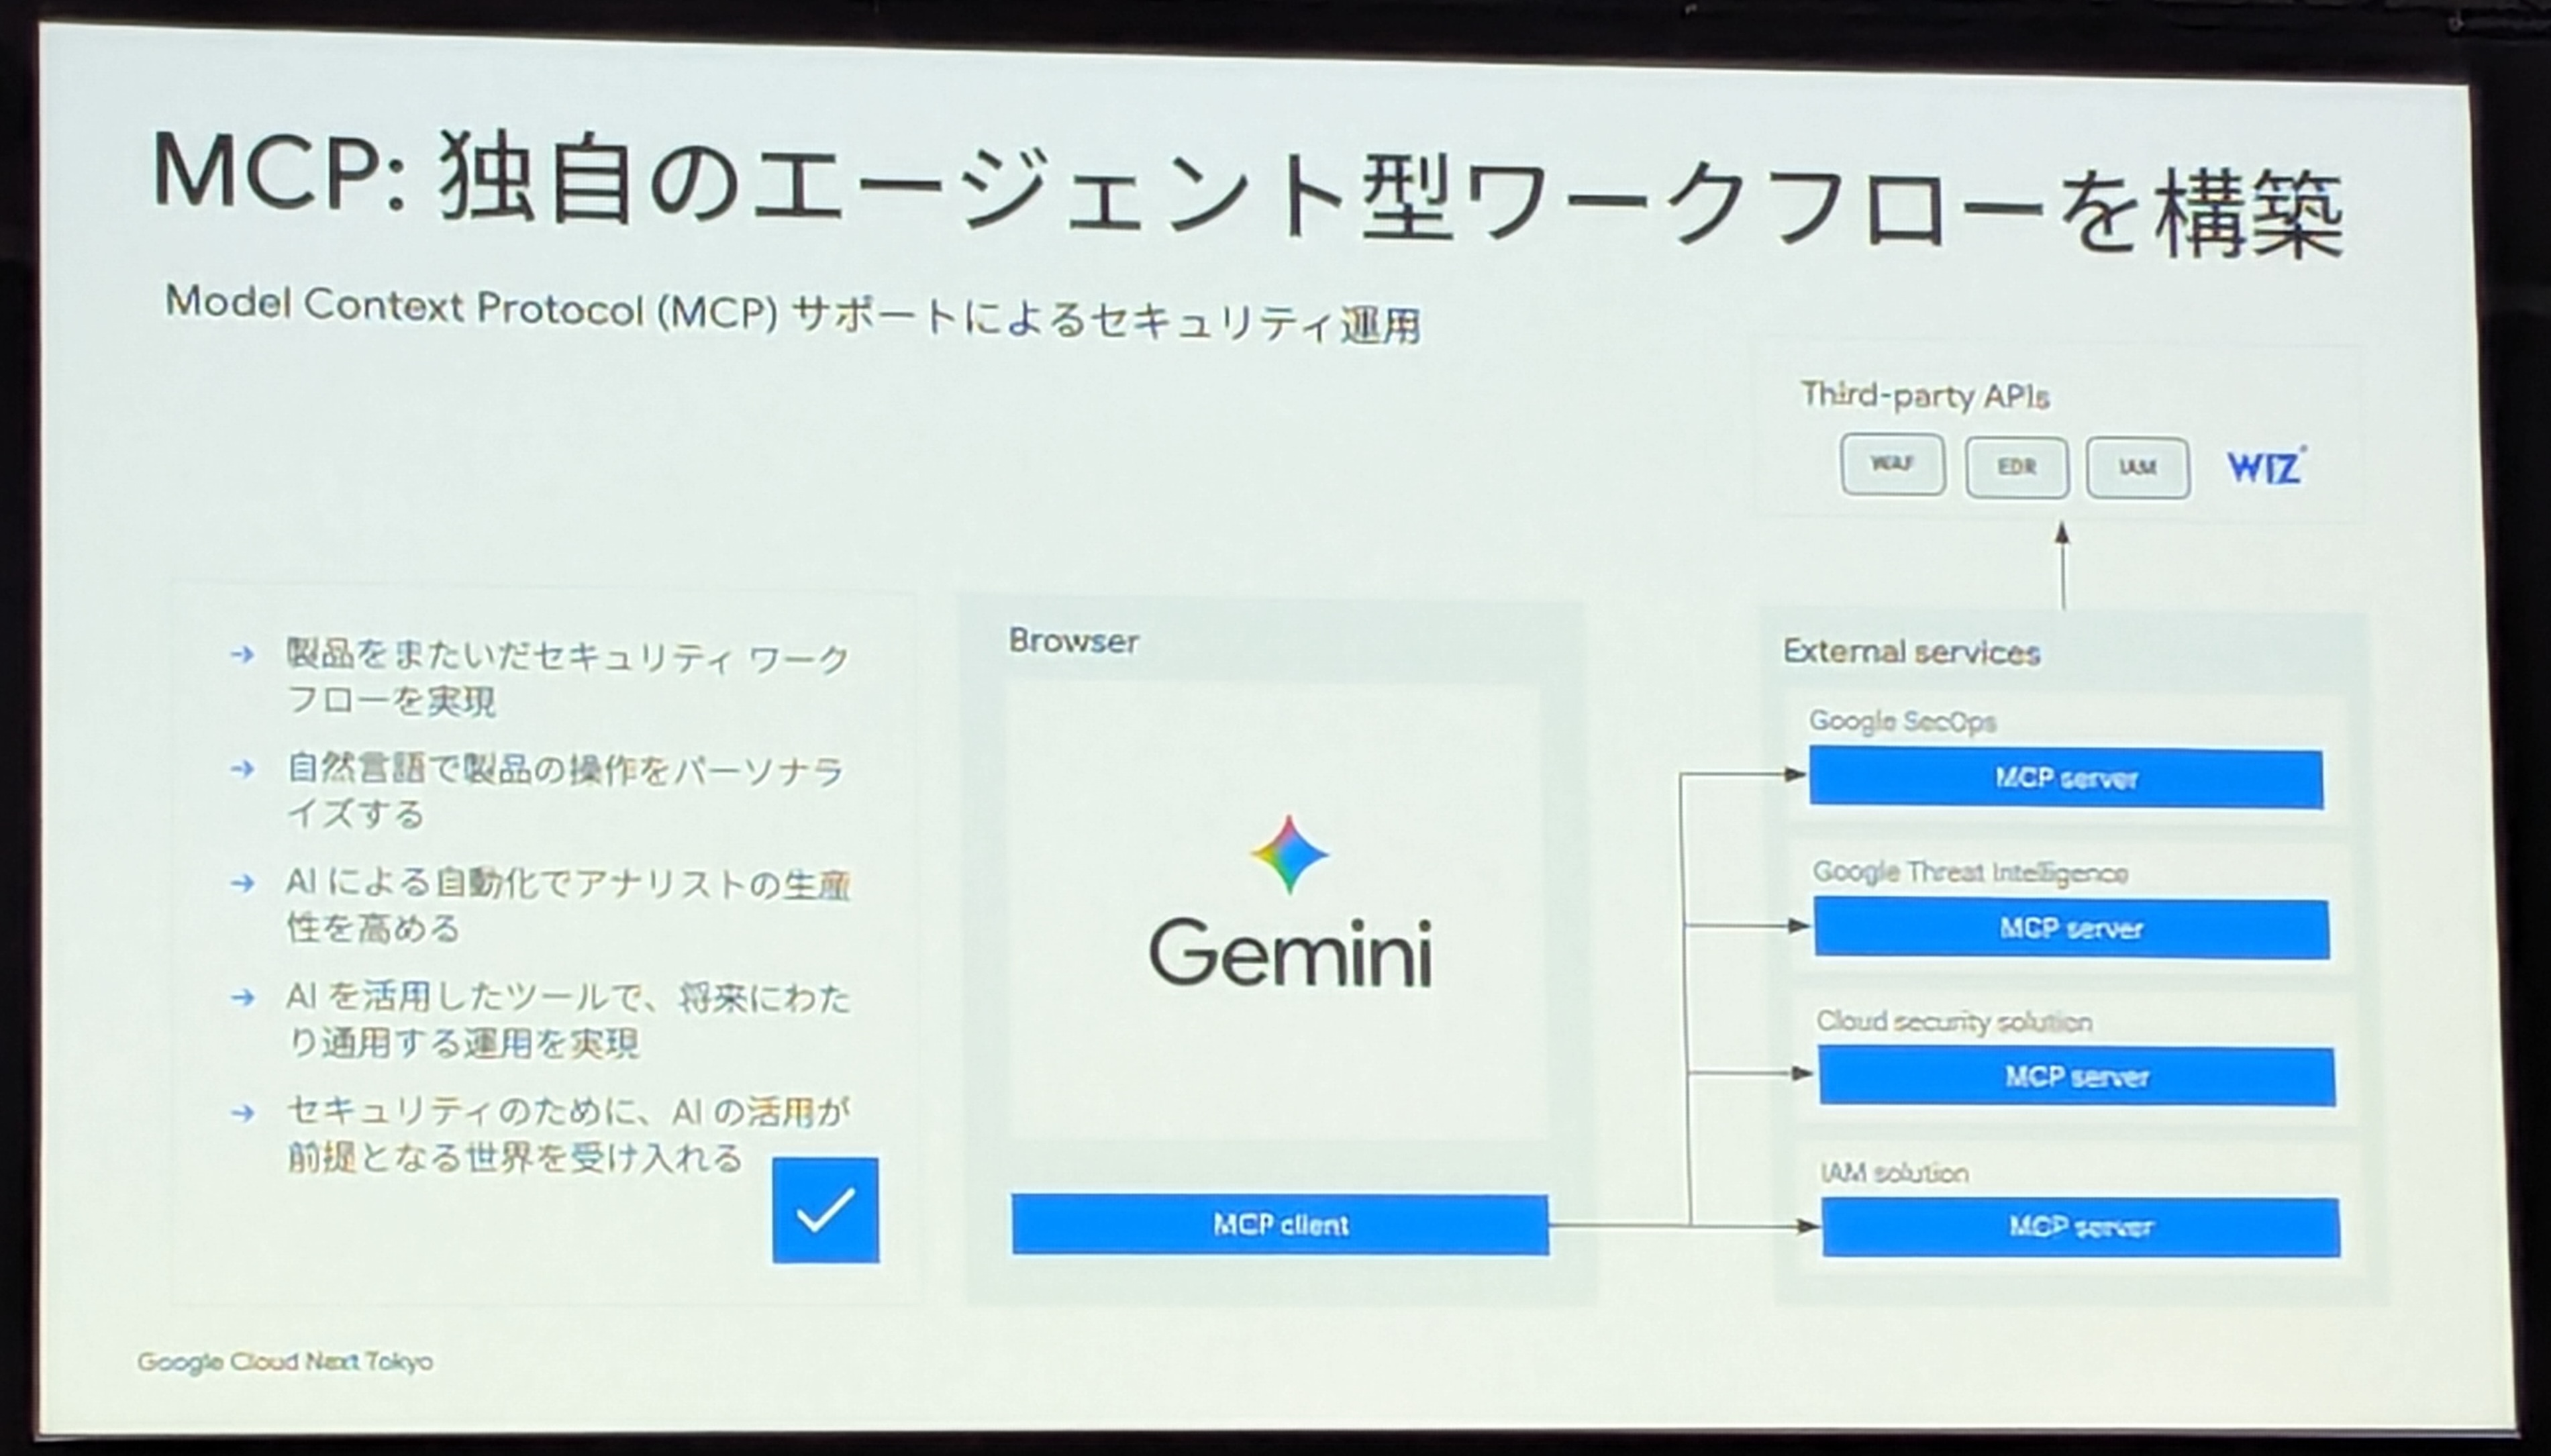
そして、エンジニアとして最も革新的だと感じたアーキテクチャが「MCP」の採用です。
MCPとは、AIモデルと外部ツールやデータソースを接続するためのオープンな通信規格です。これまで、セキュリティ製品(EDR、WAF、IAM、クラウドポスチャ管理ツールなど)をSIEMやSOARと連携させるには、製品ごとの個別APIに合わせてカスタムインテグレーションを開発・保守する「スパゲッティ状態」になりがちでした。
しかし、MCPサーバーを介することで、Geminiは標準化されたプロトコルでサードパーティAPIと対話できるようになります。「個別のツールを人間が繋ぐ時代」から、「MCPをハブとして、製品を跨いだセキュリティワークフローをAIが自律的に回す時代」への移行を力強く示すものでした。
まとめ
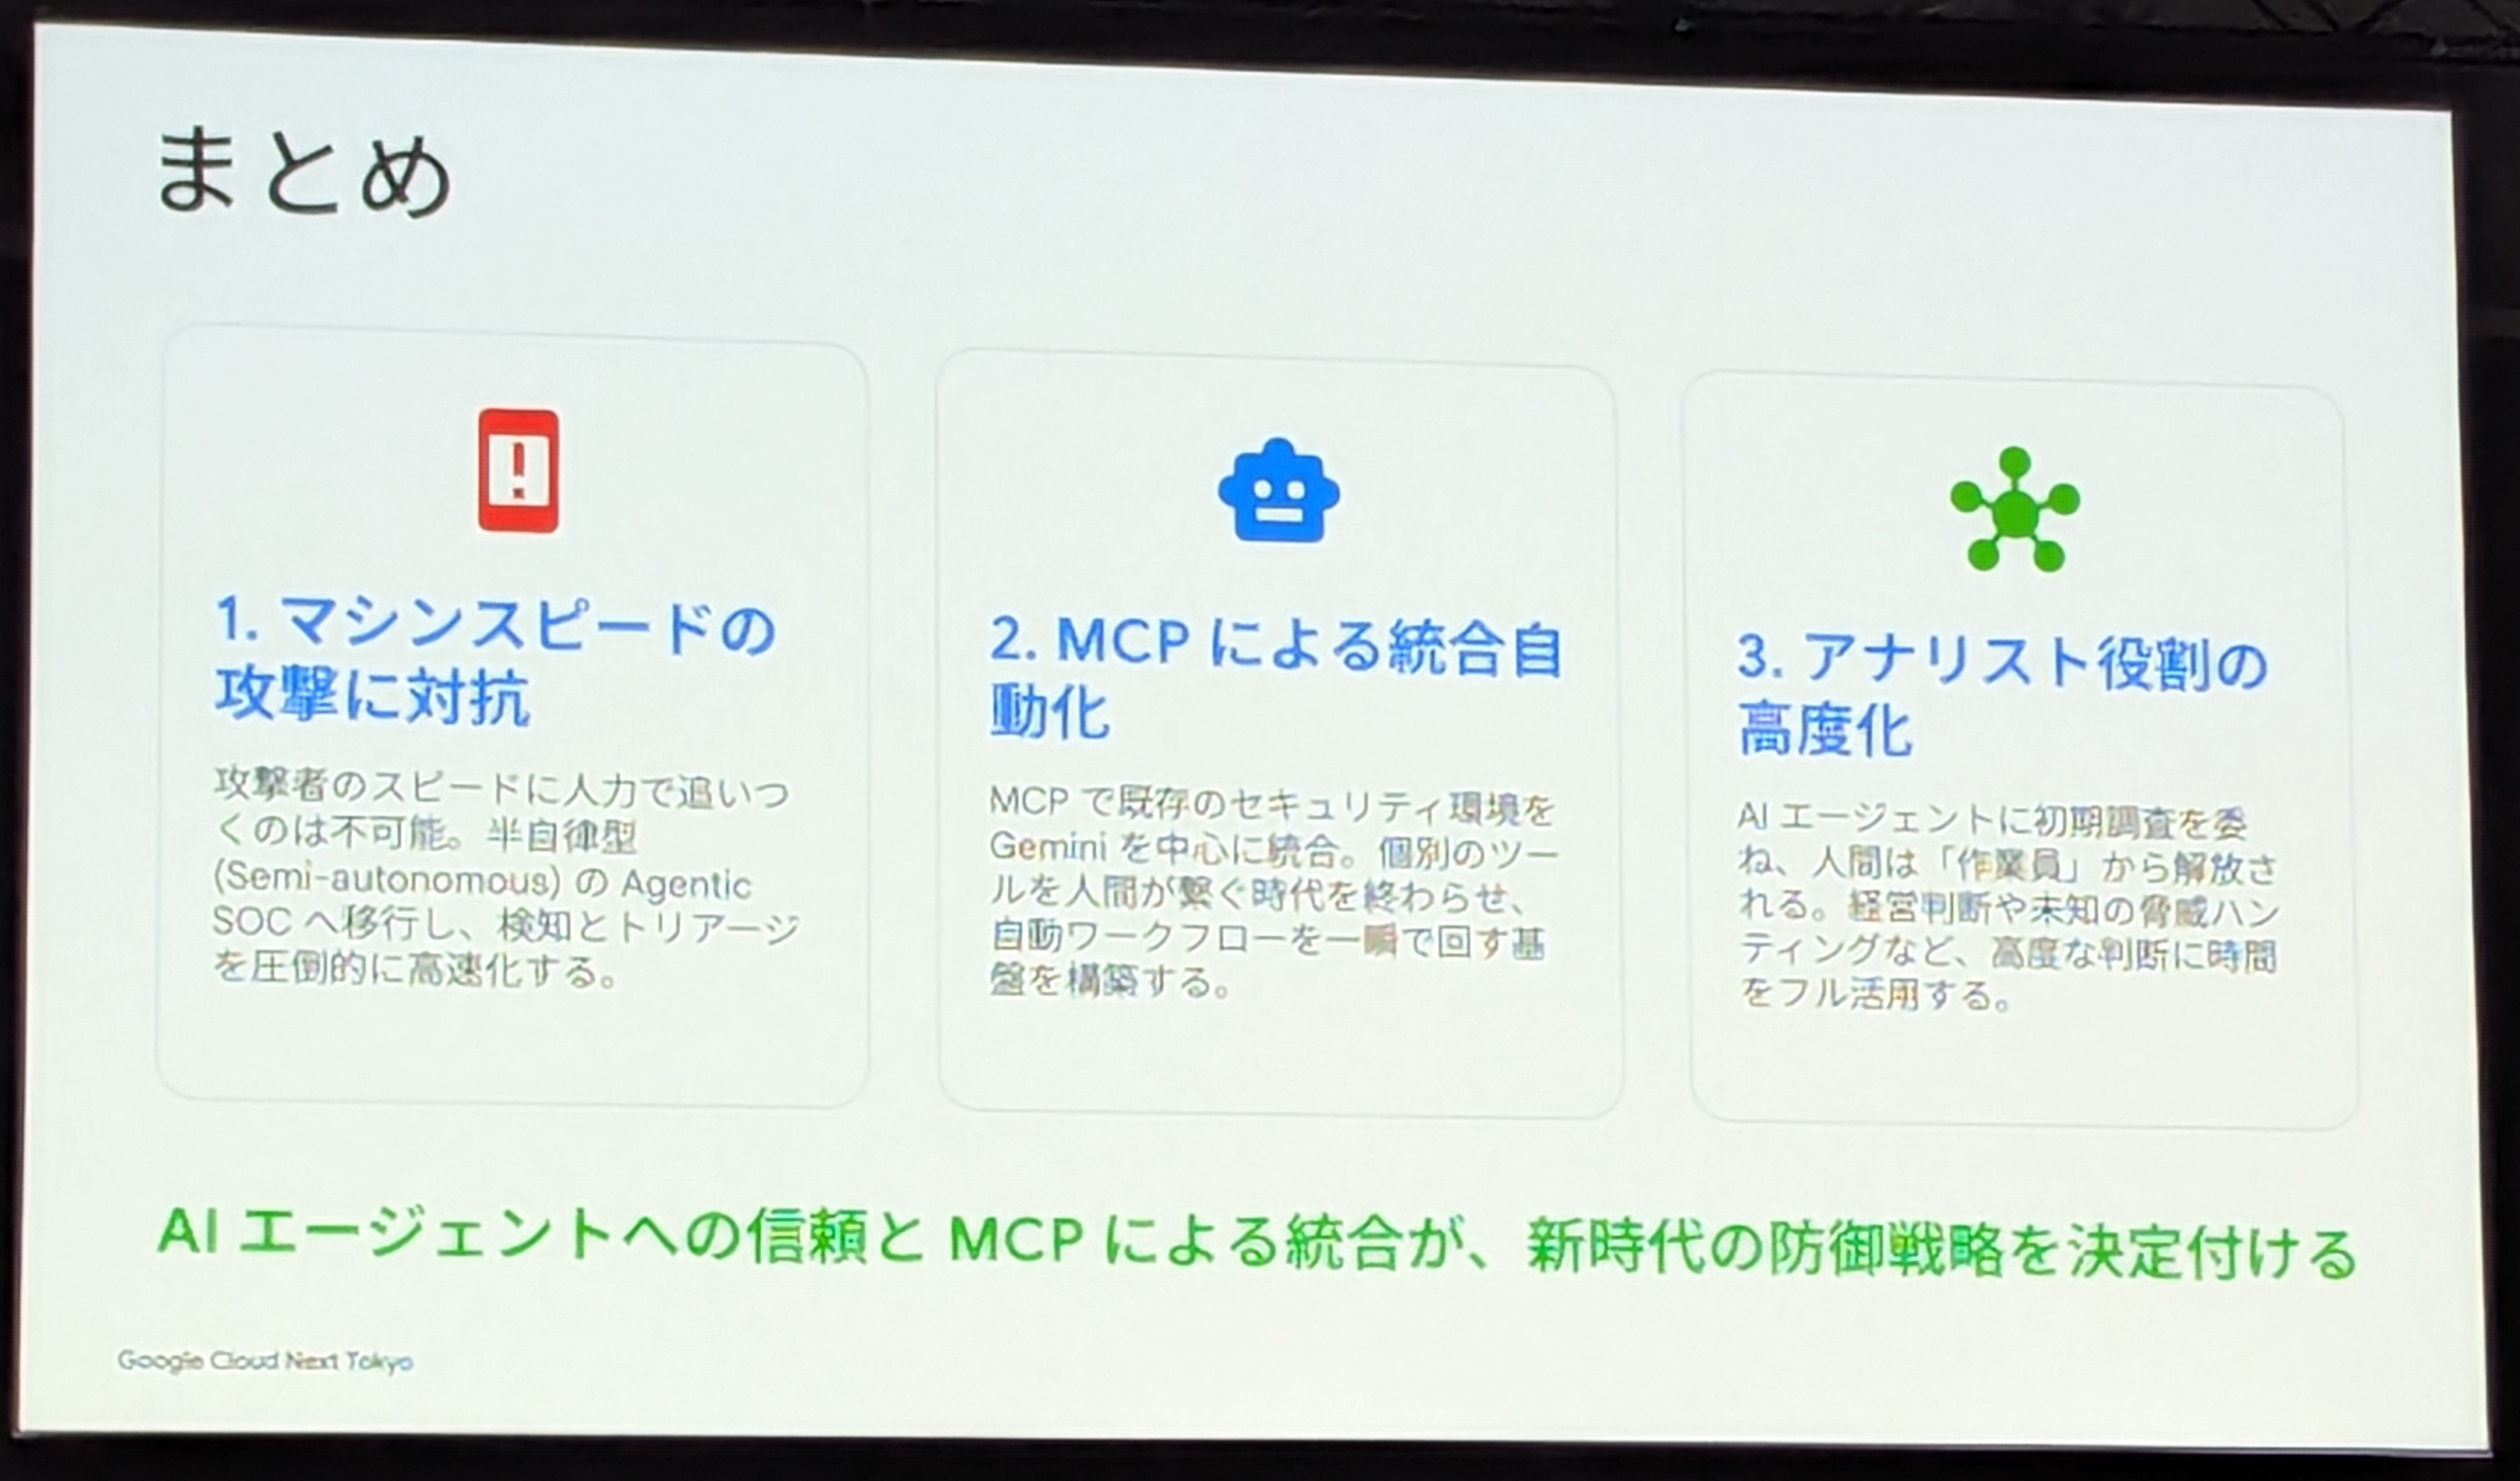
紹介いただいた最新情報の一部ではありますが、自分が特に感動した部分についてまとめました。
私自身、SF作品などで主人公がAIアシスタントに「状況を分析して対策を打て」と指示するだけで、裏側で様々なシステムが連動して動くシーンに憧れを持っていました。今回のセッションを聞いて、まさにあの光景がセキュリティの現場で当たり前になる未来がすぐそこまで来ているのだと実感しました。
AIエージェントにトリアージやデータ収集を委ねることで、人間であるアナリストは「作業員」から解放され、経営的判断や未知の脅威ハンティングなど、より高度な意思決定に時間をフル活用できるようになります。MCPというオープン標準による統合自動化を味方につけたGoogle SecOpsが、今後のセキュリティ運用の世界をどう変えていくのか、本当に楽しみですね!
 簡単30秒